


AIエージェントが複数のサービスをまたいで自律的に動く。開発者が直面するのはモデルの性能以上にシステム境界の脆さだ。OpenAIはセキュリティ研究を加速させ、Anthropicはモデルの出力制御を強固にする。相反するアプローチの裏で変化が起きている。
Claude Codeでコードを生成し、SaaSを回す。この動きは無視できない。API連携が複雑化するほど、エージェントが踏み台にされるリスクは指数関数的に跳ね上がる。なぜ今、セキュリティ監査の自動化が必須なのか。モデルのパラメータ調整とコンプライアンスの衝突から、明日から取るべき対策までを深掘りする。
SNS運用を自動化しませんか?
ThreadPostなら、投稿作成・画像生成・スケジュール管理までAIがサポート。
AIエージェント時代のセキュリティ:OpenAIの防衛戦略とMetaの攻勢
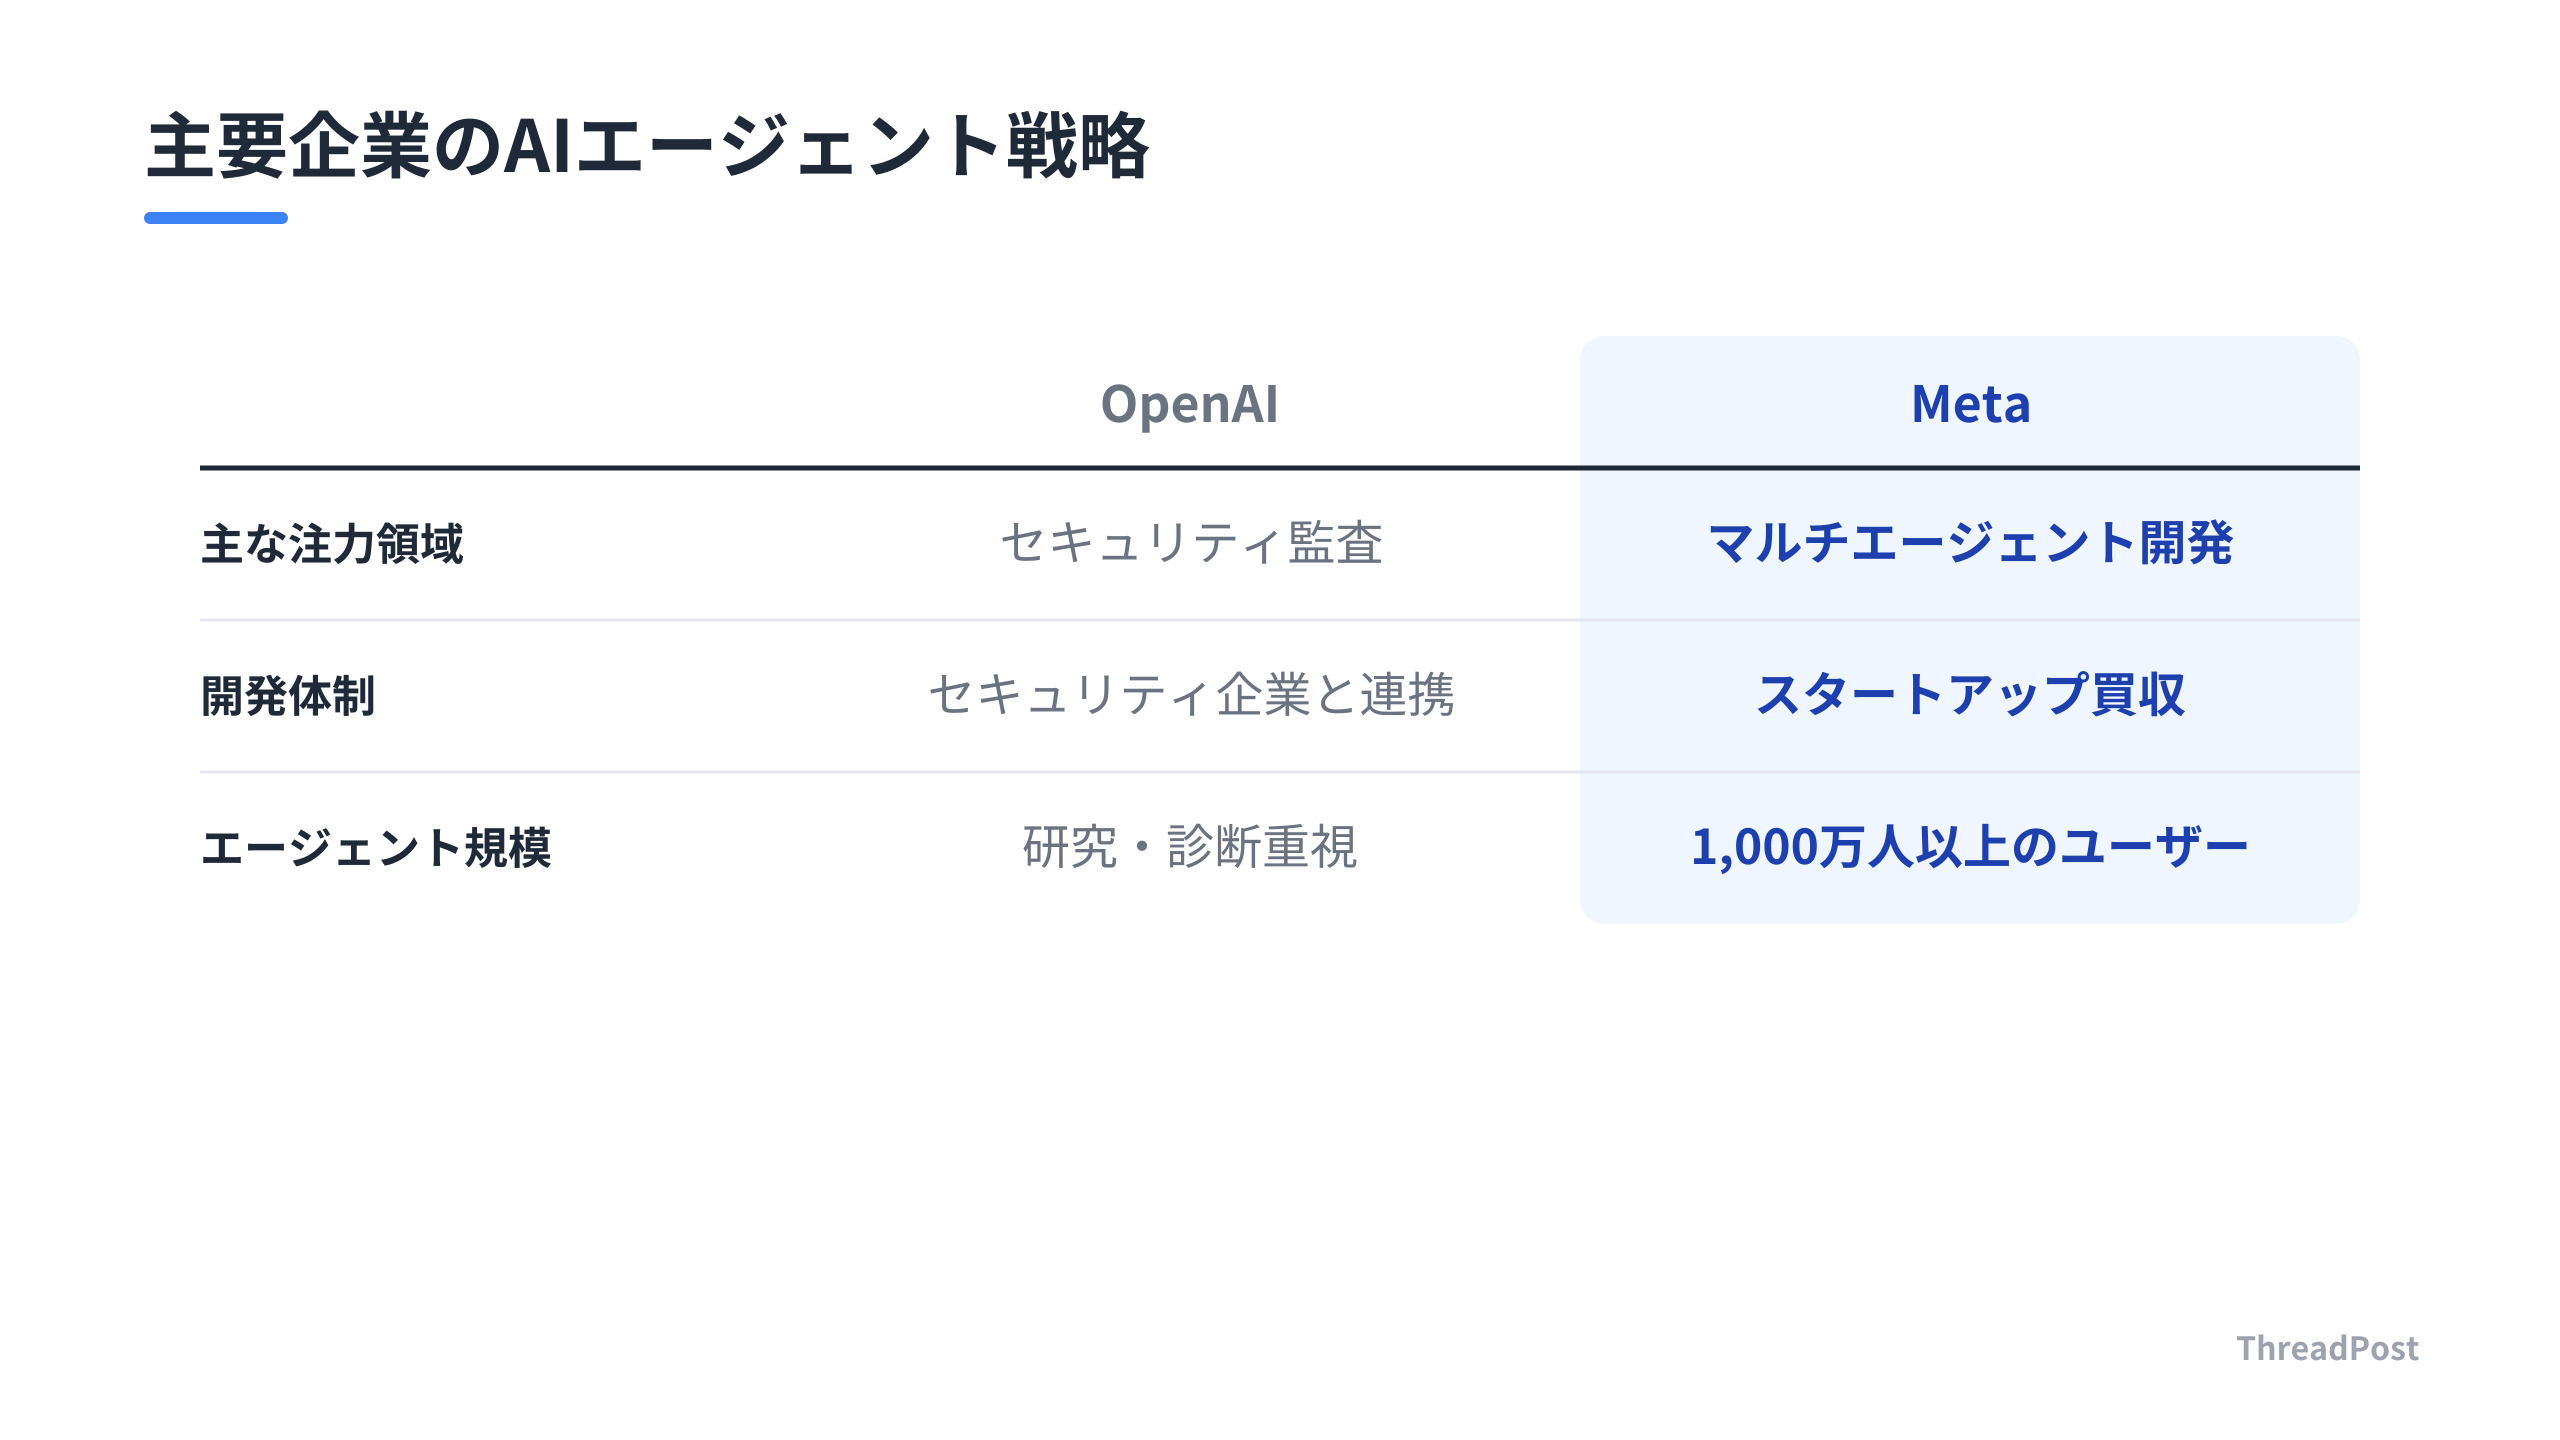
AI業界は推論性能の競争からエージェントの自律性を制御・活用するフェーズへ移行した。OpenAIはセキュリティ企業Hacktronと戦略的パートナーシップを締結した。今回の取り組みでは、OpenAIのフロンティアモデルへのアクセス権をセキュリティ研究者に開放する。エージェントが複数のアプリケーションやクラウドインフラ、IDシステムを横断する際の境界領域に潜むリスクを洗い出す。
MetaはAIコーディングのスタートアップConductorを買収した。同社が開発したコーディングエージェントは1,000万人以上のユーザーを抱える。複数のエージェントを並行して動かし、複雑なソフトウェアプロジェクトを構築する体制を整えた。Metaは自社製品だけでなく、他社のモデルも活用しながらエージェントによる開発環境の構築を急ぐ。
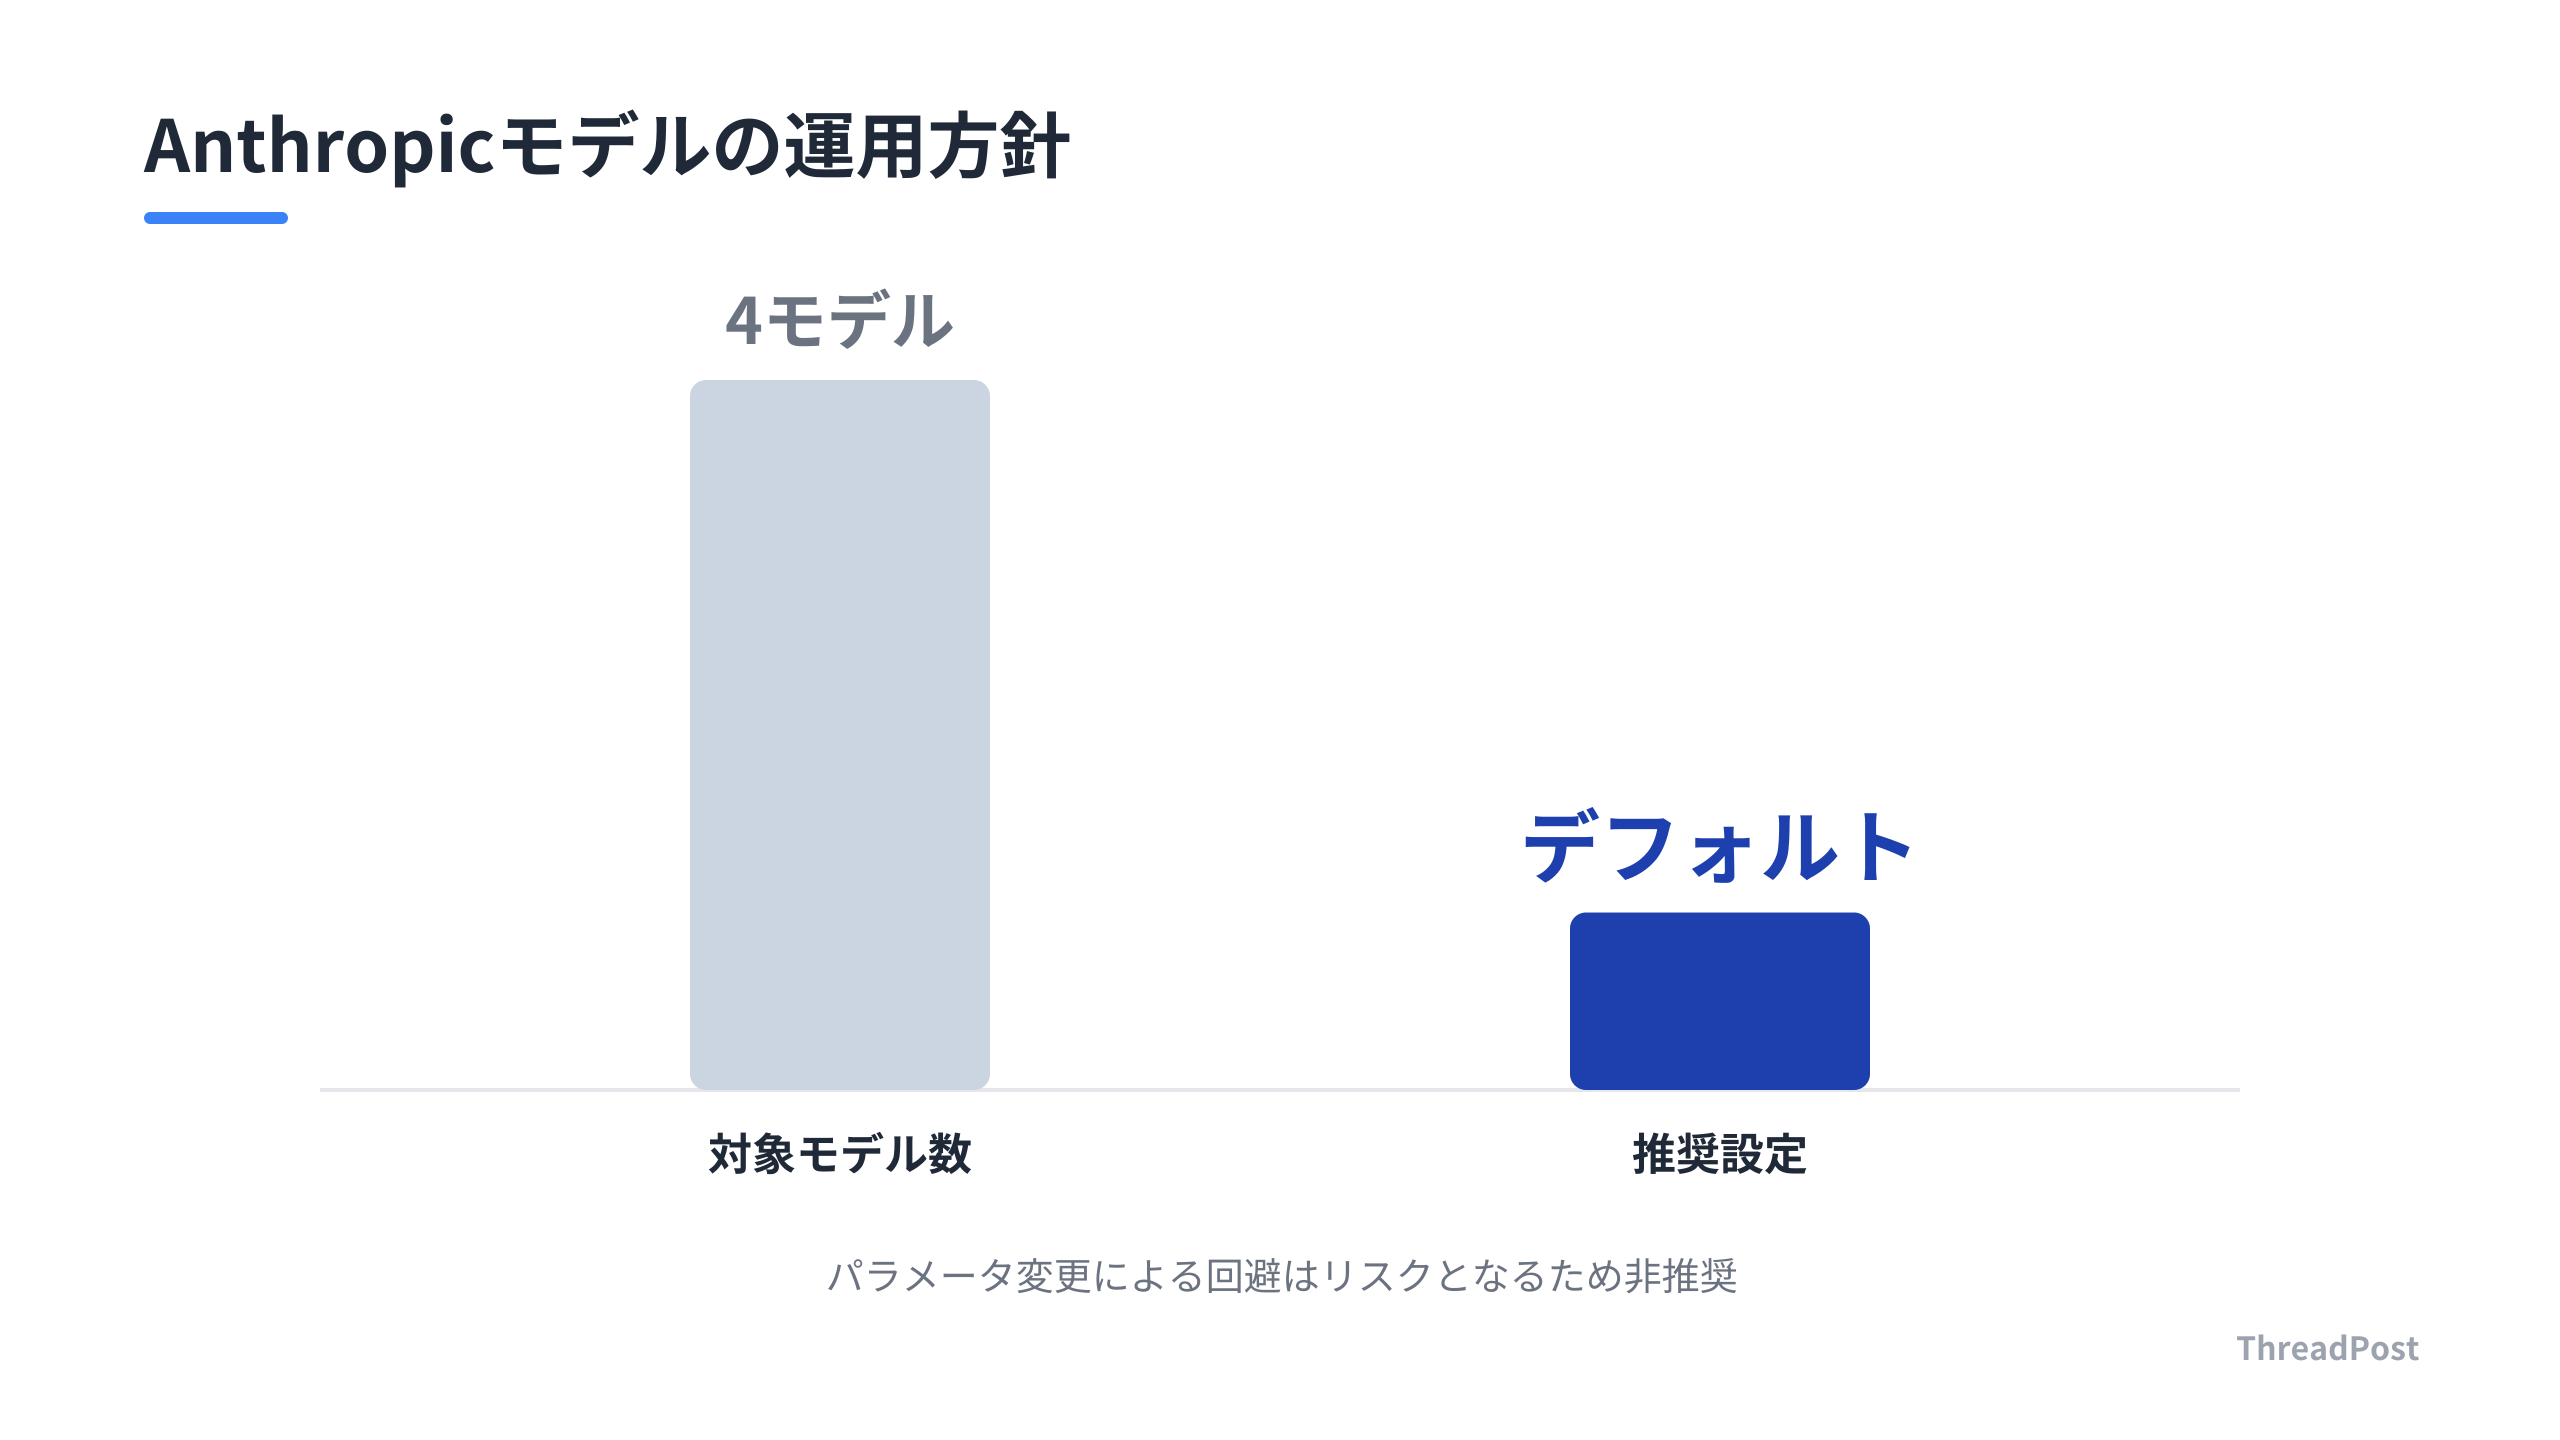
Anthropicによるウォーターマークの適用拡大も進む。11月16日以降、4つのモデルに対して順次ウォーターマークが適用される。モデルのサンプリングパラメータ(temperature、top_p、top_k)をデフォルト値から変更することで、一部のモデルではこの透かしを回避できる。Anthropicはコンプライアンスを重視するならパラメータをデフォルトのまま維持するよう警告する。
しんたろー:
OpenAIがセキュリティの穴を塞ぐためにエージェントを使い、Metaはエージェントでコードを量産する。この矛と盾の加速感が気になる。Claude Codeで遊んでいると、エージェントが勝手にAPIを叩くのは便利だ。裏でどんな権限が動いているのかを考えると背筋が寒くなる。Anthropicのウォーターマーク問題は、開発者の出力調整の欲求とプラットフォーム側の意地がぶつかっている。現場は振り回されそうだ。
これらの動きは、AIエージェントがシステム間で相互作用する時代へ突入したことを意味する。OpenAIのバグ報奨金プログラムの増額や、Anthropicによるモデルの出力制御強化は、AIが生成するコードやアクションのトレーサビリティを確保する試みだ。開発者はAIが生成したコードを本番環境にデプロイする際、安全性やコンプライアンスを担保する課題に直面している。
 あわせて読みたいAIエージェントを自作して本番運用する方法|最小構成の実装とサブエージェント設計 →
AIエージェントの自律性とセキュリティの板挟み
AI開発における矛盾は、AIに与える自律的な権限と、その挙動を制御・監査する仕組みの二律背反にある。OpenAIがセキュリティ企業と組み、AIエージェントの脆弱性診断を強化する。一方でMetaなどのプレイヤーはエージェントを並列実行してコードを自動生成するプラットフォームを買い漁る。AIエージェントがシステム境界を越えて動くことが前提の時代だ。
開発者目線で最もシビアなのは、エージェントが踏み台にされるリスクだ。Claude Codeを使ってThreadPostのデプロイを自動化する際、裏側では複数のAPIキーやクレデンシャルが読み込まれる。エージェントがコードレビューやペネトレーションテストという名目で、意図しない外部リソースへのアクセスを許容すれば、セキュリティガードレールは崩壊する。OpenAIがセキュリティSprintを加速させるのは、モデルがエージェントとして組み込まれた際に発生する未知の攻撃ベクトルを潰すためだ。
Anthropicによるウォーターマークの実装と、それに対するパラメータ調整による回避は、開発者の現場感覚とズレがある。Anthropicはモデルの出力に不可視のパターンを埋め込み、AI生成物であることを証明する。API利用者はモデルの精度や挙動を微調整するためにデフォルトのサンプリングパラメータをいじる。この結果としてウォーターマークが消えるのは、開発者としての最適化の結果だ。
モデルのパラメータ調整は、自分のアプリに最適な出力を求めるための試行錯誤だ。それをウォーターマーク回避の抜け道扱いされると居心地が悪い。AIの挙動を制御したいプラットフォーム側と、自分のツールをチューニングしたい開発者側の意識の差が、技術的な溝になっていると感じる。
ここから読み取れるのは、AIエージェントの普及に伴う責任の所在だ。これまではAIが書いたコードを人間がレビューすれば済んだ。エージェントが自律的にAPIを叩き、デプロイまで完結させるフローでは、人間が全工程を追うことは不可能に近い。開発者はAIがどのような権限で動いているかを可視化するパイプラインを自前で用意する。
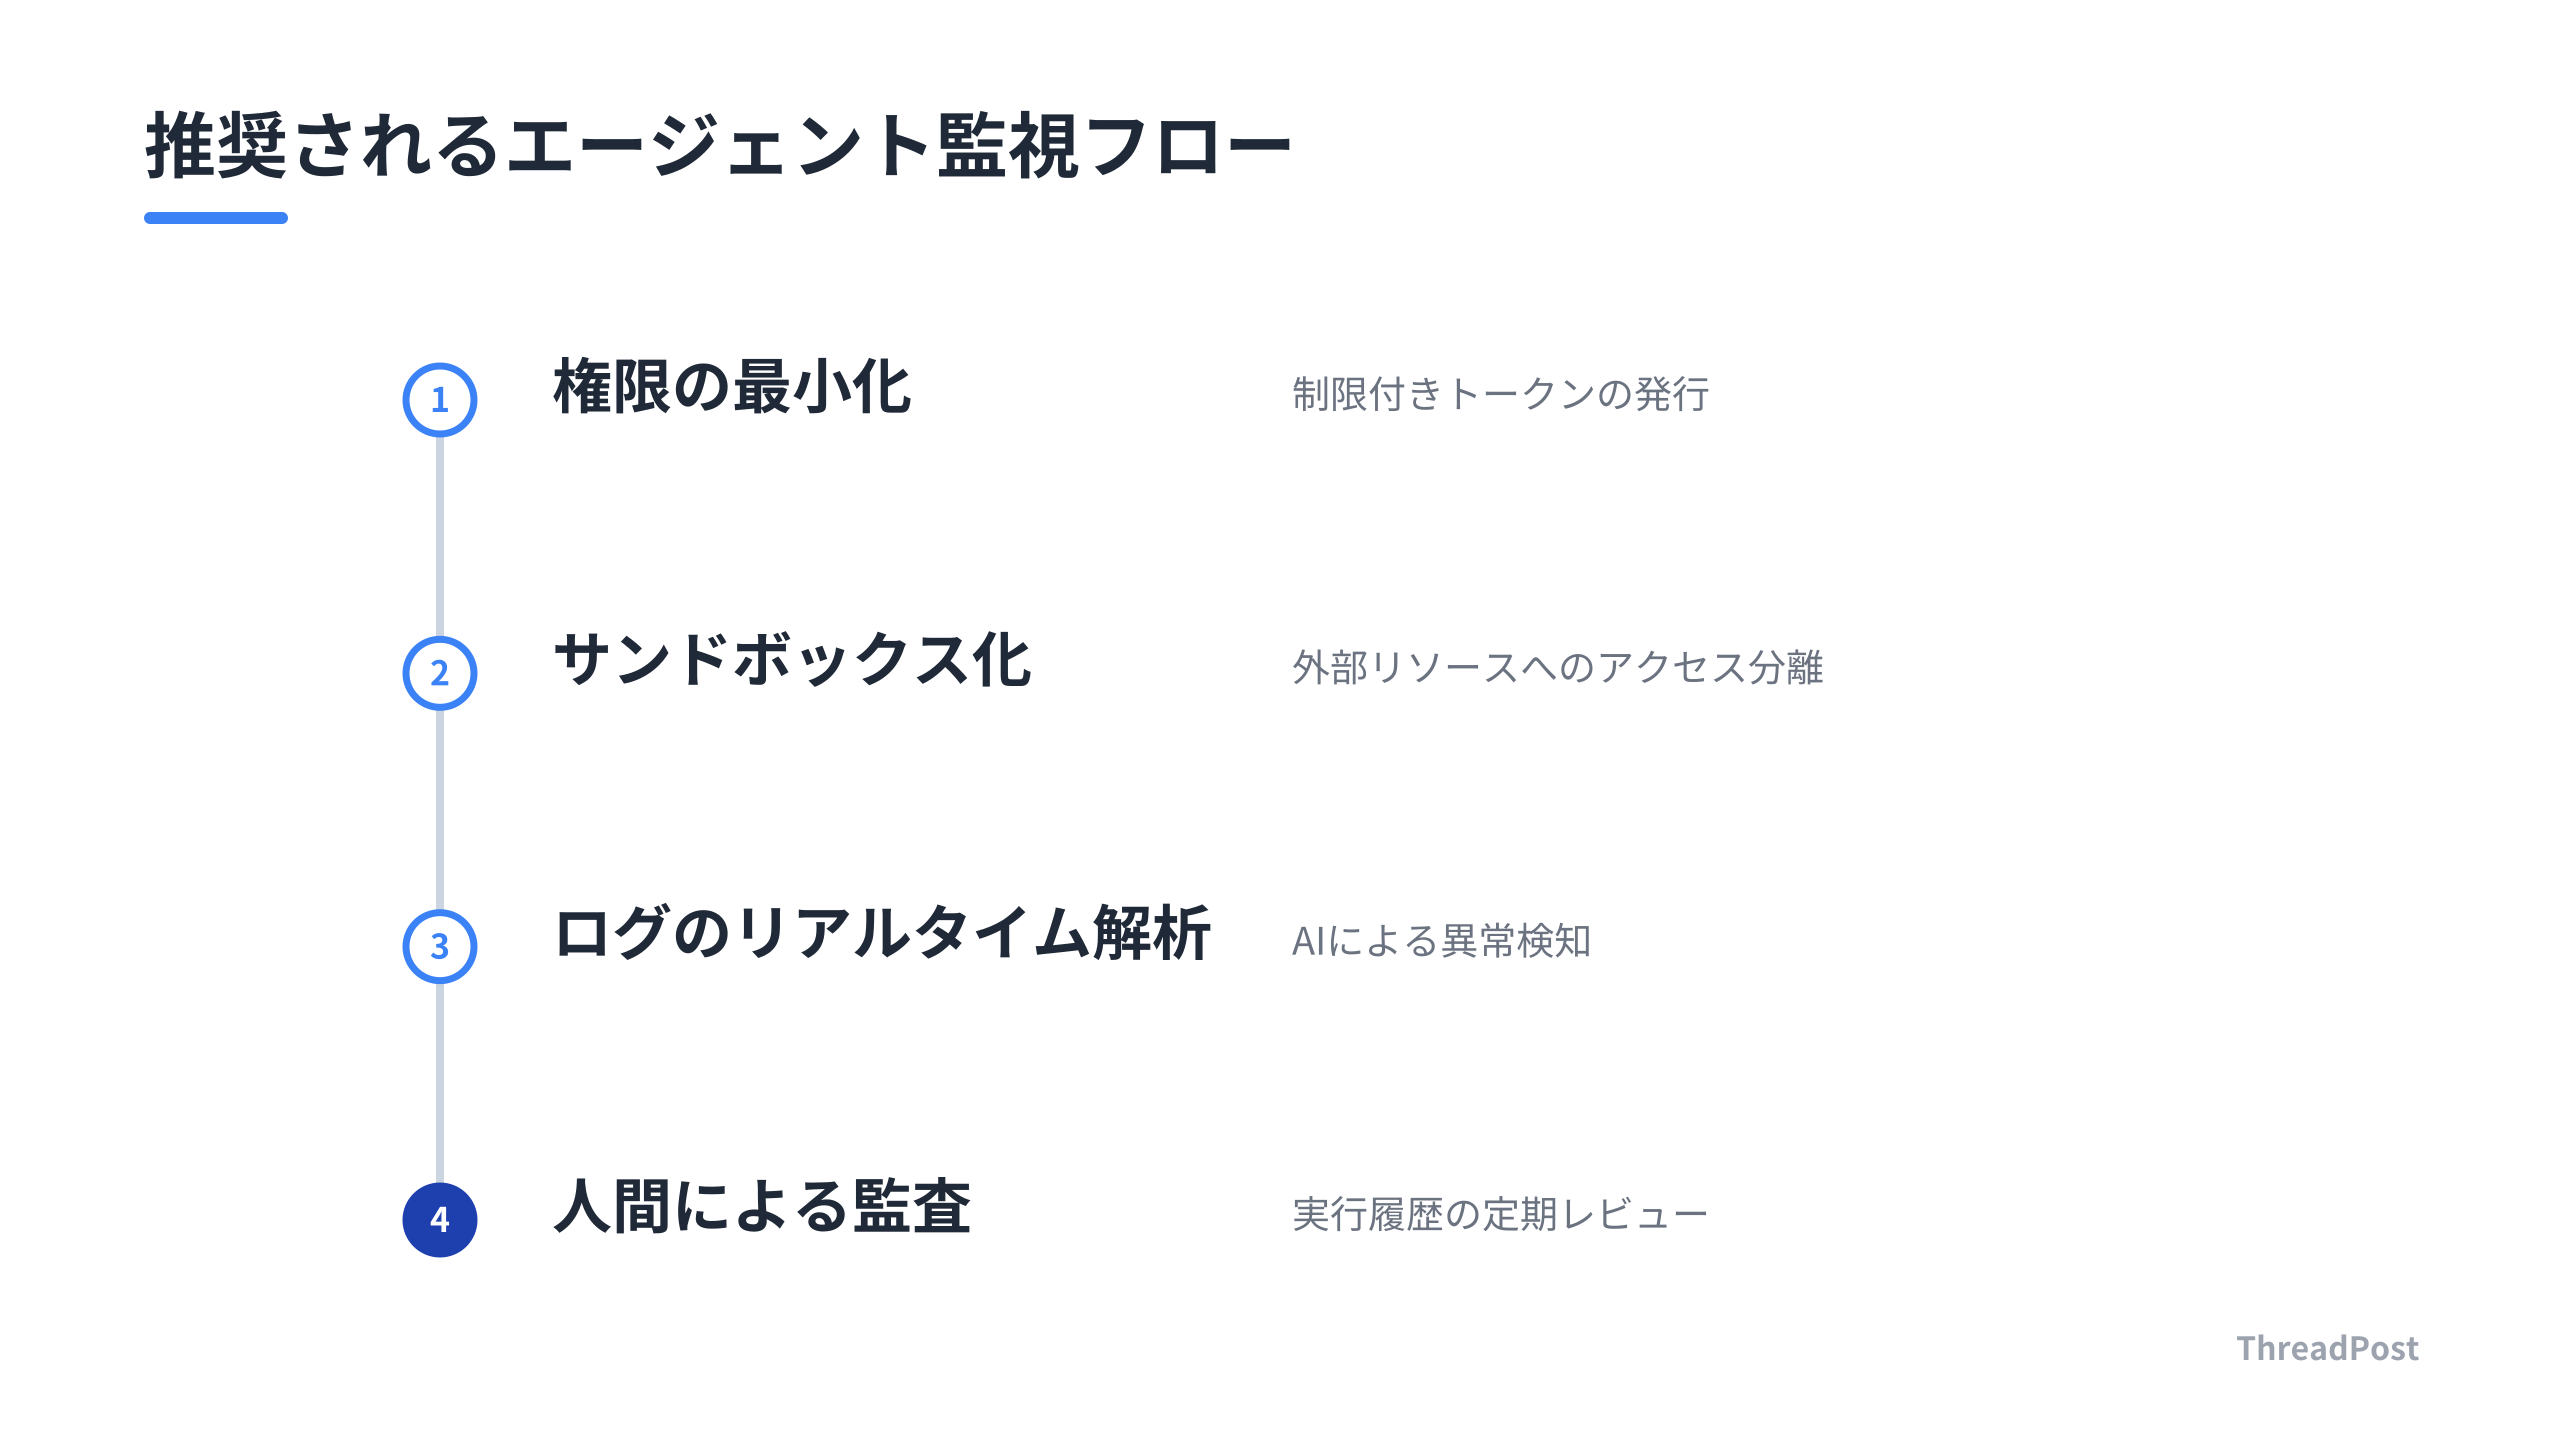
具体的には、エージェントが実行するコマンドのログをリアルタイムで解析し、異常なアクセスパターンを検知する仕組みだ。OpenAIがセキュリティ研究にAIを投入するのは、人間が手作業で脆弱性を探すスピードでは、エージェントが生成するコードの量と複雑さに追いつかないからだ。開発者もエージェントの挙動を監視するレイヤーを、開発環境の標準装備として組み込むフェーズに来ている。
MetaによるAIコーディングスタートアップの買収も見逃せない。彼らが目指すのは、複数のエージェントが役割分担をして複雑なプロジェクトを完結させるマルチエージェント環境の構築だ。これは開発現場の生産性を変える可能性がある反面、セキュリティ監査の難易度を引き上げる。コンテナ化されたサンドボックス環境の中でエージェントを動かすのは基本だが、その境界線を超えてどのエージェントがどのAPIに触れたかを追跡するトレーサビリティの確保が、次世代のSaaS開発における必須条件になる。
AIモデルの性能競争は飽和しつつある。これからの主戦場はAIの自律性と安全性を両立させるインフラ層の戦いだ。モデルをただ使うだけの開発者と、モデルがシステムとどう相互作用するのかを理解して防御策を講じられる開発者。この二者の間には、今後1年でスキルの差が生まれる。
ここまで読んだあなたに
今なら無料で全機能をお試しいただけます。設定後はAIが投稿案を毎日生成。確認して選ぶだけ。
AIエージェント時代の開発現場で今すぐ備えるべき実務の壁
AIエージェントを実務に組み込む際、最も警戒すべきはブラックボックス化したAPI連携だ。これまで手動で行っていた認証やデータ参照をAIに代行させると、エージェントがどのAPIを、どのような権限で叩いたのかという経路が不透明になる。特に複数のエージェントが協調して動くアーキテクチャでは、単一のログ監視だけでは攻撃の予兆を捉えきれない。今すぐやるべきは、AIの実行フローに対して外部リソースへのアクセス権限を最小単位に絞るポリシー設定だ。OpenAIがセキュリティ研究に注力する背景を考えても、今後はモデルの賢さよりも、そのモデルがシステム境界を越える際のリスク管理が、SaaSの信頼性を左右する。
Anthropicが推進するウォーターマークの扱いについても、開発者として冷静な判断が必要だ。特定のパラメータを調整すればウォーターマークを回避できる事実は技術的には面白い。しかし、これを抜け道として利用するのは長期的には悪手だ。将来的にAI生成物の法的なトレーサビリティが厳格化された場合、意図的にウォーターマークを消去していたシステムは、コンプライアンス上の負債となる。企業向けのB2Bツールを開発しているなら、デフォルト設定を維持し、モデルの挙動を安定させる運用を優先する。
Claude Codeでコードを生成する時も、どのライブラリを叩くかより、エージェントにどこまで権限を与えるかに気を使っている。便利すぎて全部任せたくなるが、APIキーの管理をAIに丸投げするのは怖い。今のうちに、AI専用の制限付きトークンを発行する仕組みを自分の中に作っておくのが正解だと思った。
実務への影響として最後に意識したいのが、開発プロセスの監査自動化だ。これからは、人間がコードをレビューするだけでなく、エージェントが生成したコードや実行ログを別のAIが監視するAIによる二重チェック体制が標準になる。Metaの動向を見ても、マルチエージェント環境は不可逆的な流れだ。今のうちに、CI/CDパイプラインの中にAIの操作ログを解析するステップを組み込んでおく。システムが複雑化するほど、後からログを追うのは不可能になる。エージェントが自律的に動く環境を構築するなら、その自律性をコントロールするためのガードレールを先にコード化しておく。それが、これからの開発者に求められるセキュリティの作法だ。
 あわせて読みたい【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発 →
よくある質問
AIエージェントのセキュリティリスクをどう評価すべきか?
AIエージェントは複数のサードパーティサービスを跨いで操作を行うため、従来の境界型防御だけでは防ぎきれません。重要なのは、エージェントがどのAPIを呼び出し、どのような権限でシステムにアクセスしているかを動的に監視する『エージェント・イン・ザ・ループ』の設計です。特に、エージェントが生成したコードや実行コマンドが、意図しない外部リソースへアクセスしないよう、サンドボックス環境の厳格な分離が不可欠です。実行ログをAIでリアルタイム解析し、異常なAPIコールを即座に遮断するパイプラインを構築します。
Anthropicのウォーターマークは回避すべきか?
技術的にはサンプリングパラメータ(temperature、top_p、top_k)を変更することで回避可能ですが、積極的に行うべきではありません。このウォーターマークは、将来的なコンプライアンスやAI生成物であることを証明するための重要なメタデータです。特に企業で利用する場合、将来的な規制対応や著作権保護の観点から、デフォルト設定を維持するのが賢明です。意図的に無効化しない運用こそが、法的・倫理的なリスクを最小化する手段となります。
開発者が今すぐ導入すべき「AIガードレール」は何?
まずは最小権限の原則をAIにも適用することです。Claude Codeなどの開発ツールを利用する際、すべてのリポジトリやAPIキーにアクセス権を与えるのではなく、タスクごとに限定した環境変数や制限付きトークンを生成するフローを確立してください。また、AIエージェントが実行したコマンド履歴を保存し、定期的に人間がレビューするエージェント・ログ・監査の習慣化が重要です。ツールに依存するほど、その操作のトレーサビリティをどう確保するかが、開発者としての信頼性に直結します。
まとめ
AIエージェントの進化は、開発スピードを変える一方で、システム境界のセキュリティリスクを高めている。モデル単体の性能を追うフェーズは終わり、これからはエージェントがどう安全に外部と連携するかという設計能力が問われる時代だ。
OpenAIやAnthropicが提示するセキュリティと制御の技術的課題は、1人SaaS開発者にとっても対岸の火事ではない。AIを使い倒す側である開発者こそ、生成コードのトレーサビリティやAPI連携の監査体制を、今のうちに標準装備しておく必要がある。
あなたの開発現場では、AIエージェントとの連携における守りの対策、何か進めていますか?
この記事が参考になったら、ThreadPostを試してみませんか?
投稿作成・画像生成・スケジュール管理まで、AIがサポートします。
ThreadPostをもっと知る

関連記事

【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発

【2026年版】VRAM 8GBで動かすローカルLLM構築術10選|1人SaaS開発者の実践記録

【2026年版】最強AIコーディングモデル3選|Claude Fable 5・GLM-5.2・MAI-Code徹底比較

【2026年版】ローカルAI構築ツール5選|1人開発者が教えるGemma 4の完全オフライン化

1回25ドルのトークン消費。Claude Codeのマルチエージェント化が迫る、個人開発のハイブリッド運用。

【2026年版】AIブラウザ自動化ツール4選|1人SaaS開発者が用途別に徹底比較

【2026年版】ローカルLLM構築の6ステップ|個人GPUで自分専用AIを開発する実践ガイド

【2026年版】Claude Codeのトークン削減術8選|設定ファイルを見直す極意
