


AIは単なるチャット相手から、社内データと対話し業務フローを完結させる「実行層」へ移行した。最新のアップデートにより、AIは脆弱性の発見から修正までを自動で行う。
これは「AIという新たな攻撃対象」をシステム内部に招き入れることと同義だ。Claude Codeでコードを書く視点から、この「Oracle AI Workspace」の正体と、開発者が向き合うべきセキュリティの設計変更を数字と事実で解説する。
SNS運用を自動化しませんか?
ThreadPostなら、投稿作成・画像生成・スケジュール管理までAIがサポート。
AIが業務の「実行者」に昇格する日
企業向けの大規模なAI統合が発表された。これまで外部ツールだったAIが、業務アプリケーションの内部へ直接組み込まれる。
主役は「Oracle AI Workspace」だ。ChatGPTのインターフェースを通じて、Oracleのアプリケーションや社内データへ直接アクセスし、業務フローを完結させる。
経理チームが「今月の締め作業に必要なデータを確認して」と指示を出す。AIが財務、調達、計画の各アプリから情報を統合し、承認プロセスまでを繋ぐ。
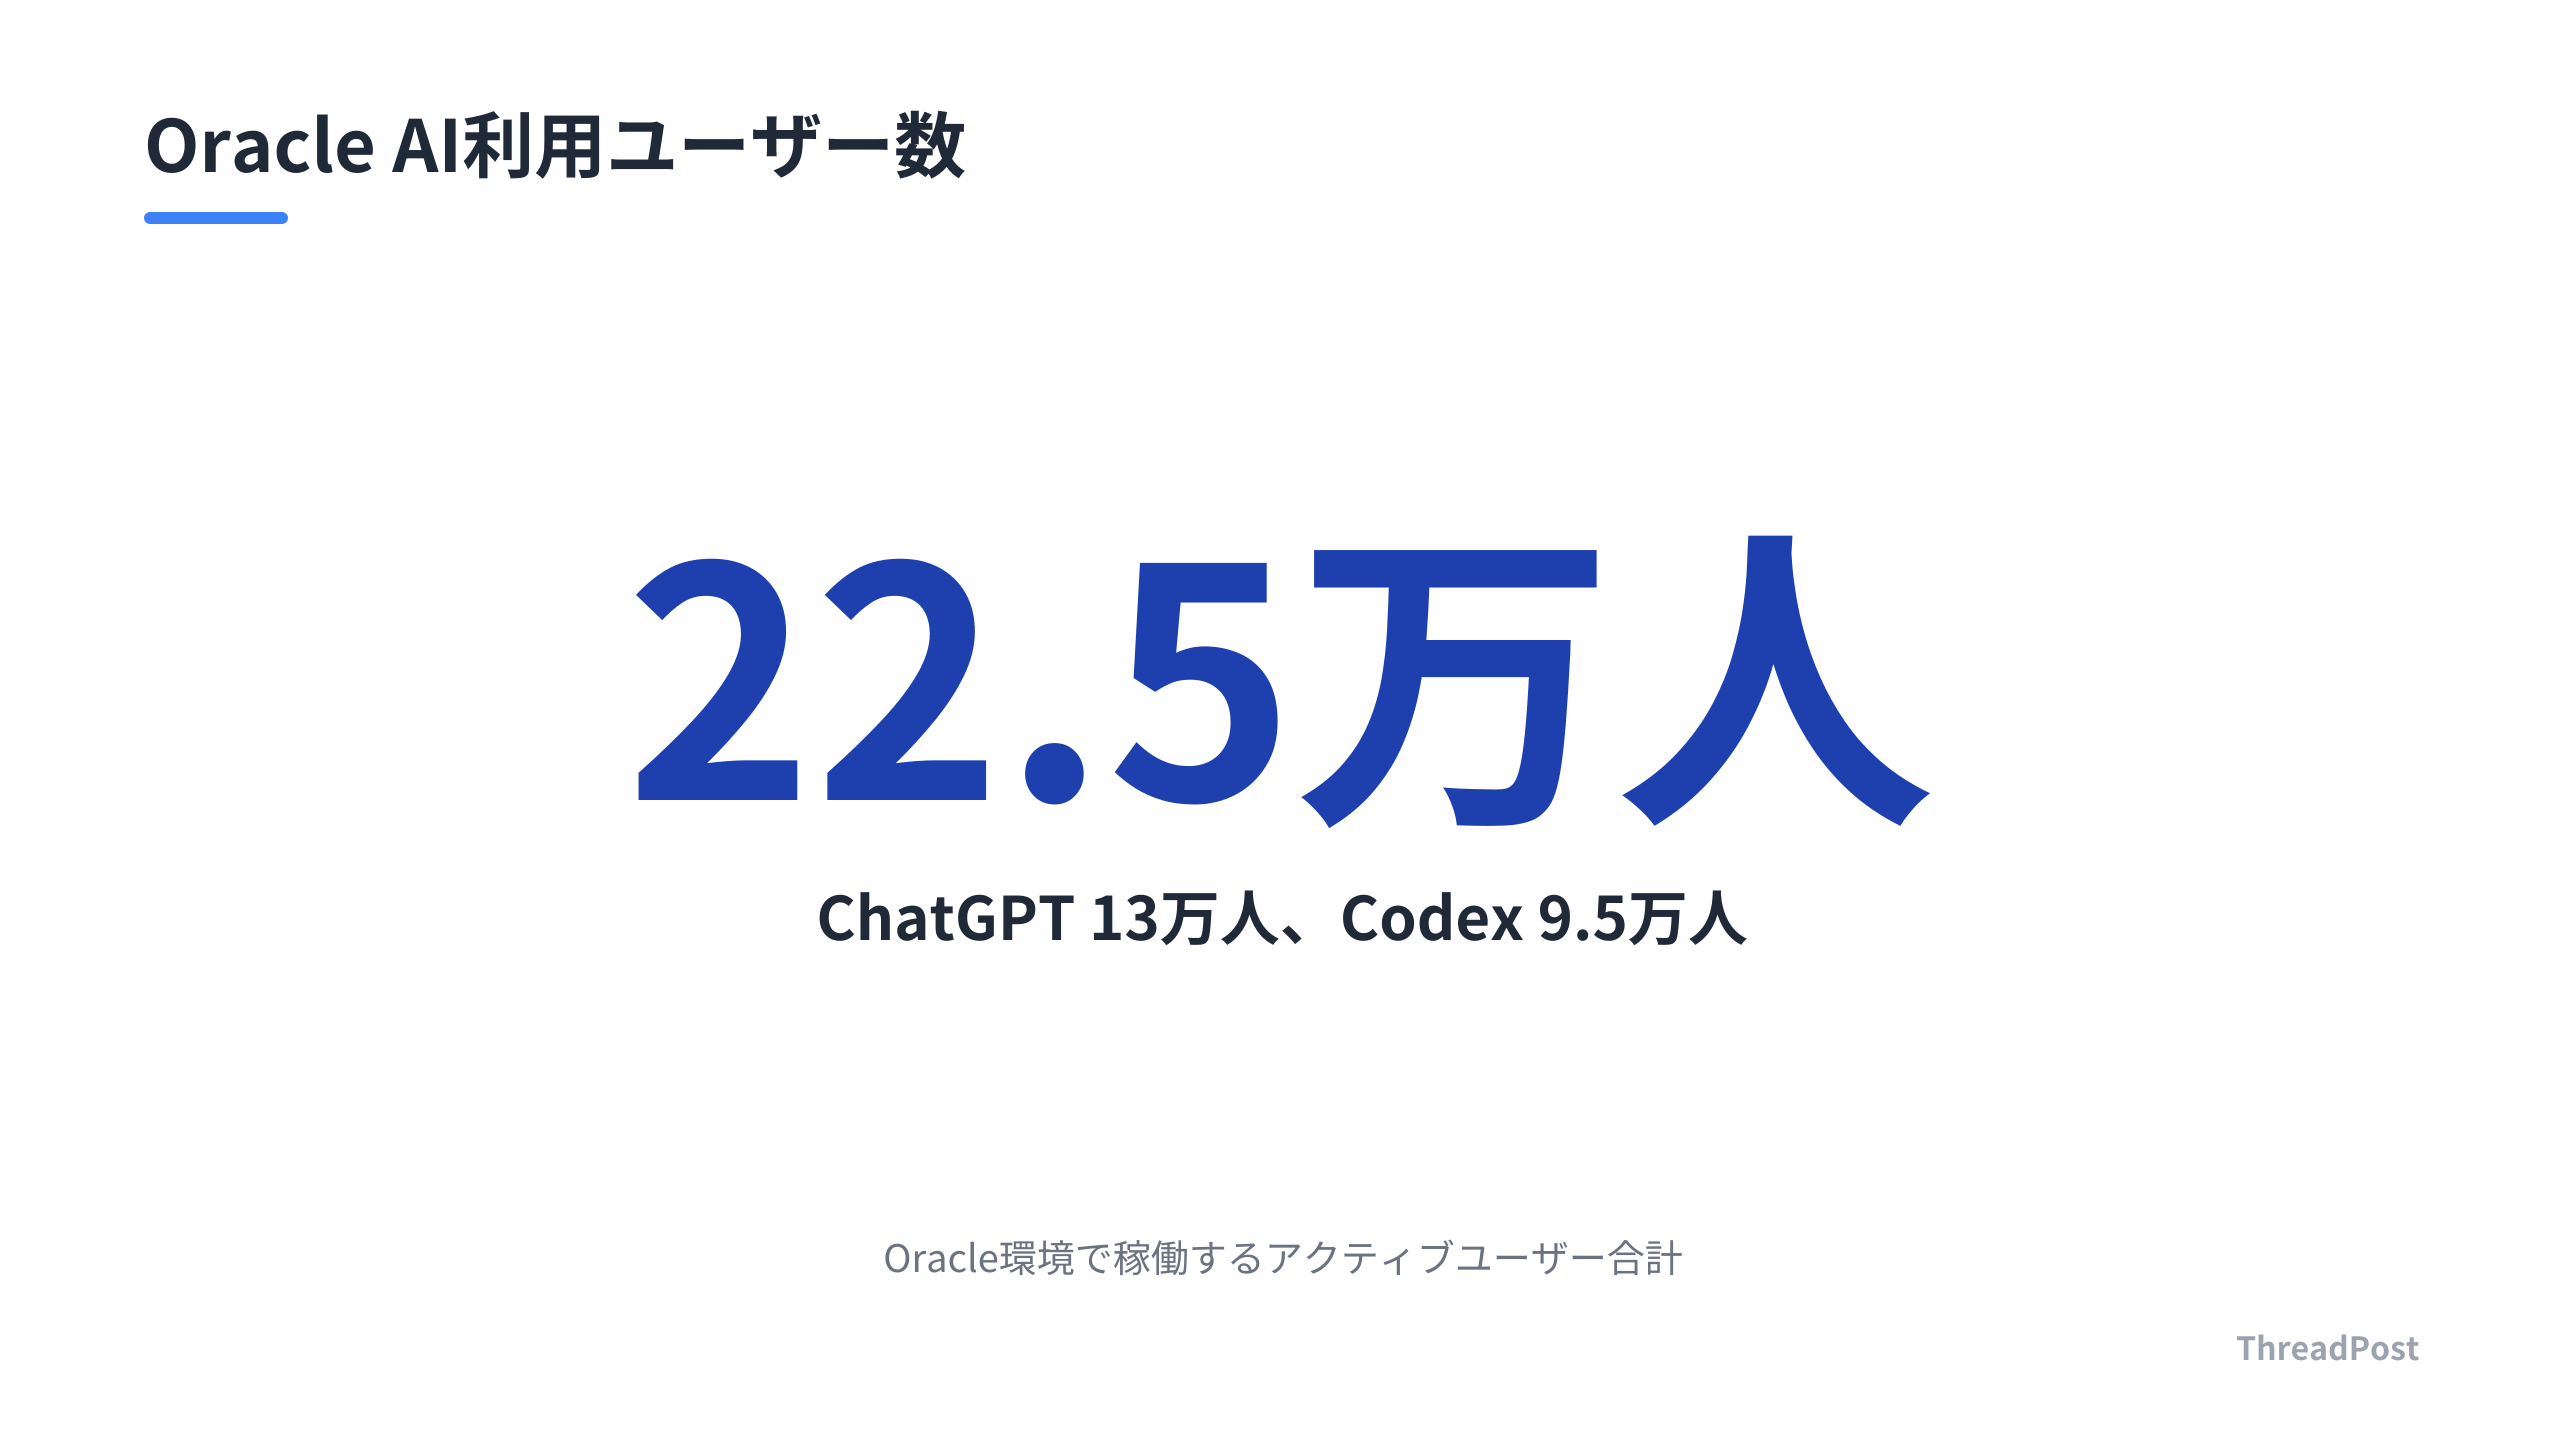
Oracleの環境では13万人のアクティブChatGPTユーザーと、9万5000人以上のアクティブCodexユーザーが稼働している。採用チームは市場調査を15分から20分程度で完了させる。
同時に発表された「Oracle AI Security Mesh」は、AIモデルを活用してアプリケーションやインフラの脆弱性を自動で発見・修正する。中小企業向けの「Oracle AI SMB Bundle」や、アプリ開発を加速させる「Oracle App Composer」も投入された。
しんたろー:
13万人のユーザーが業務でAIを回している環境か。Claude Codeでローカルのコードをいじっている間に、エンタープライズの現場は「AIにタスクを丸投げして完結させる」フェーズに突入している。この速度感はえぐい。
デスクトップ環境におけるAIのネイティブ化も加速している。GoogleはMac専用のGeminiアプリをリリースした。
キーボードショートカットでいつでも呼び出し可能だ。画面の内容を読み込ませて図解の要約を行ったり、ローカルファイルやGoogleドライブのデータを直接参照させたりできる。
これら一連の動きは「AIをどこまで業務の深部に潜り込ませるか」の競争だ。AIはブラウザのタブを切り替えて使うツールから、OSや基幹システムと一体化した機能へと姿を変えた。
開発者にとって、AIは「ただの回答者」から「権限を持ったエージェント」へ進化した。AIが社内システムを操作し、脆弱性を修正し、業務を完結させる環境が現実となっている。
※この記事は、Claude Codeで1人SaaS開発しているしんたろーが、海外AI最新情報を開発者目線で解説する「AI活用Tips」です。
 あわせて読みたいAIエージェントを自作して本番運用する方法|最小構成の実装とサブエージェント設計 →
開発者視点で読み解く「実行層」へのAI実装
今回の動きで注目すべきは、AIが「脆弱性スキャン」という防御と、「業務フローの自動実行」という生産性向上の両面を担い始めた点だ。
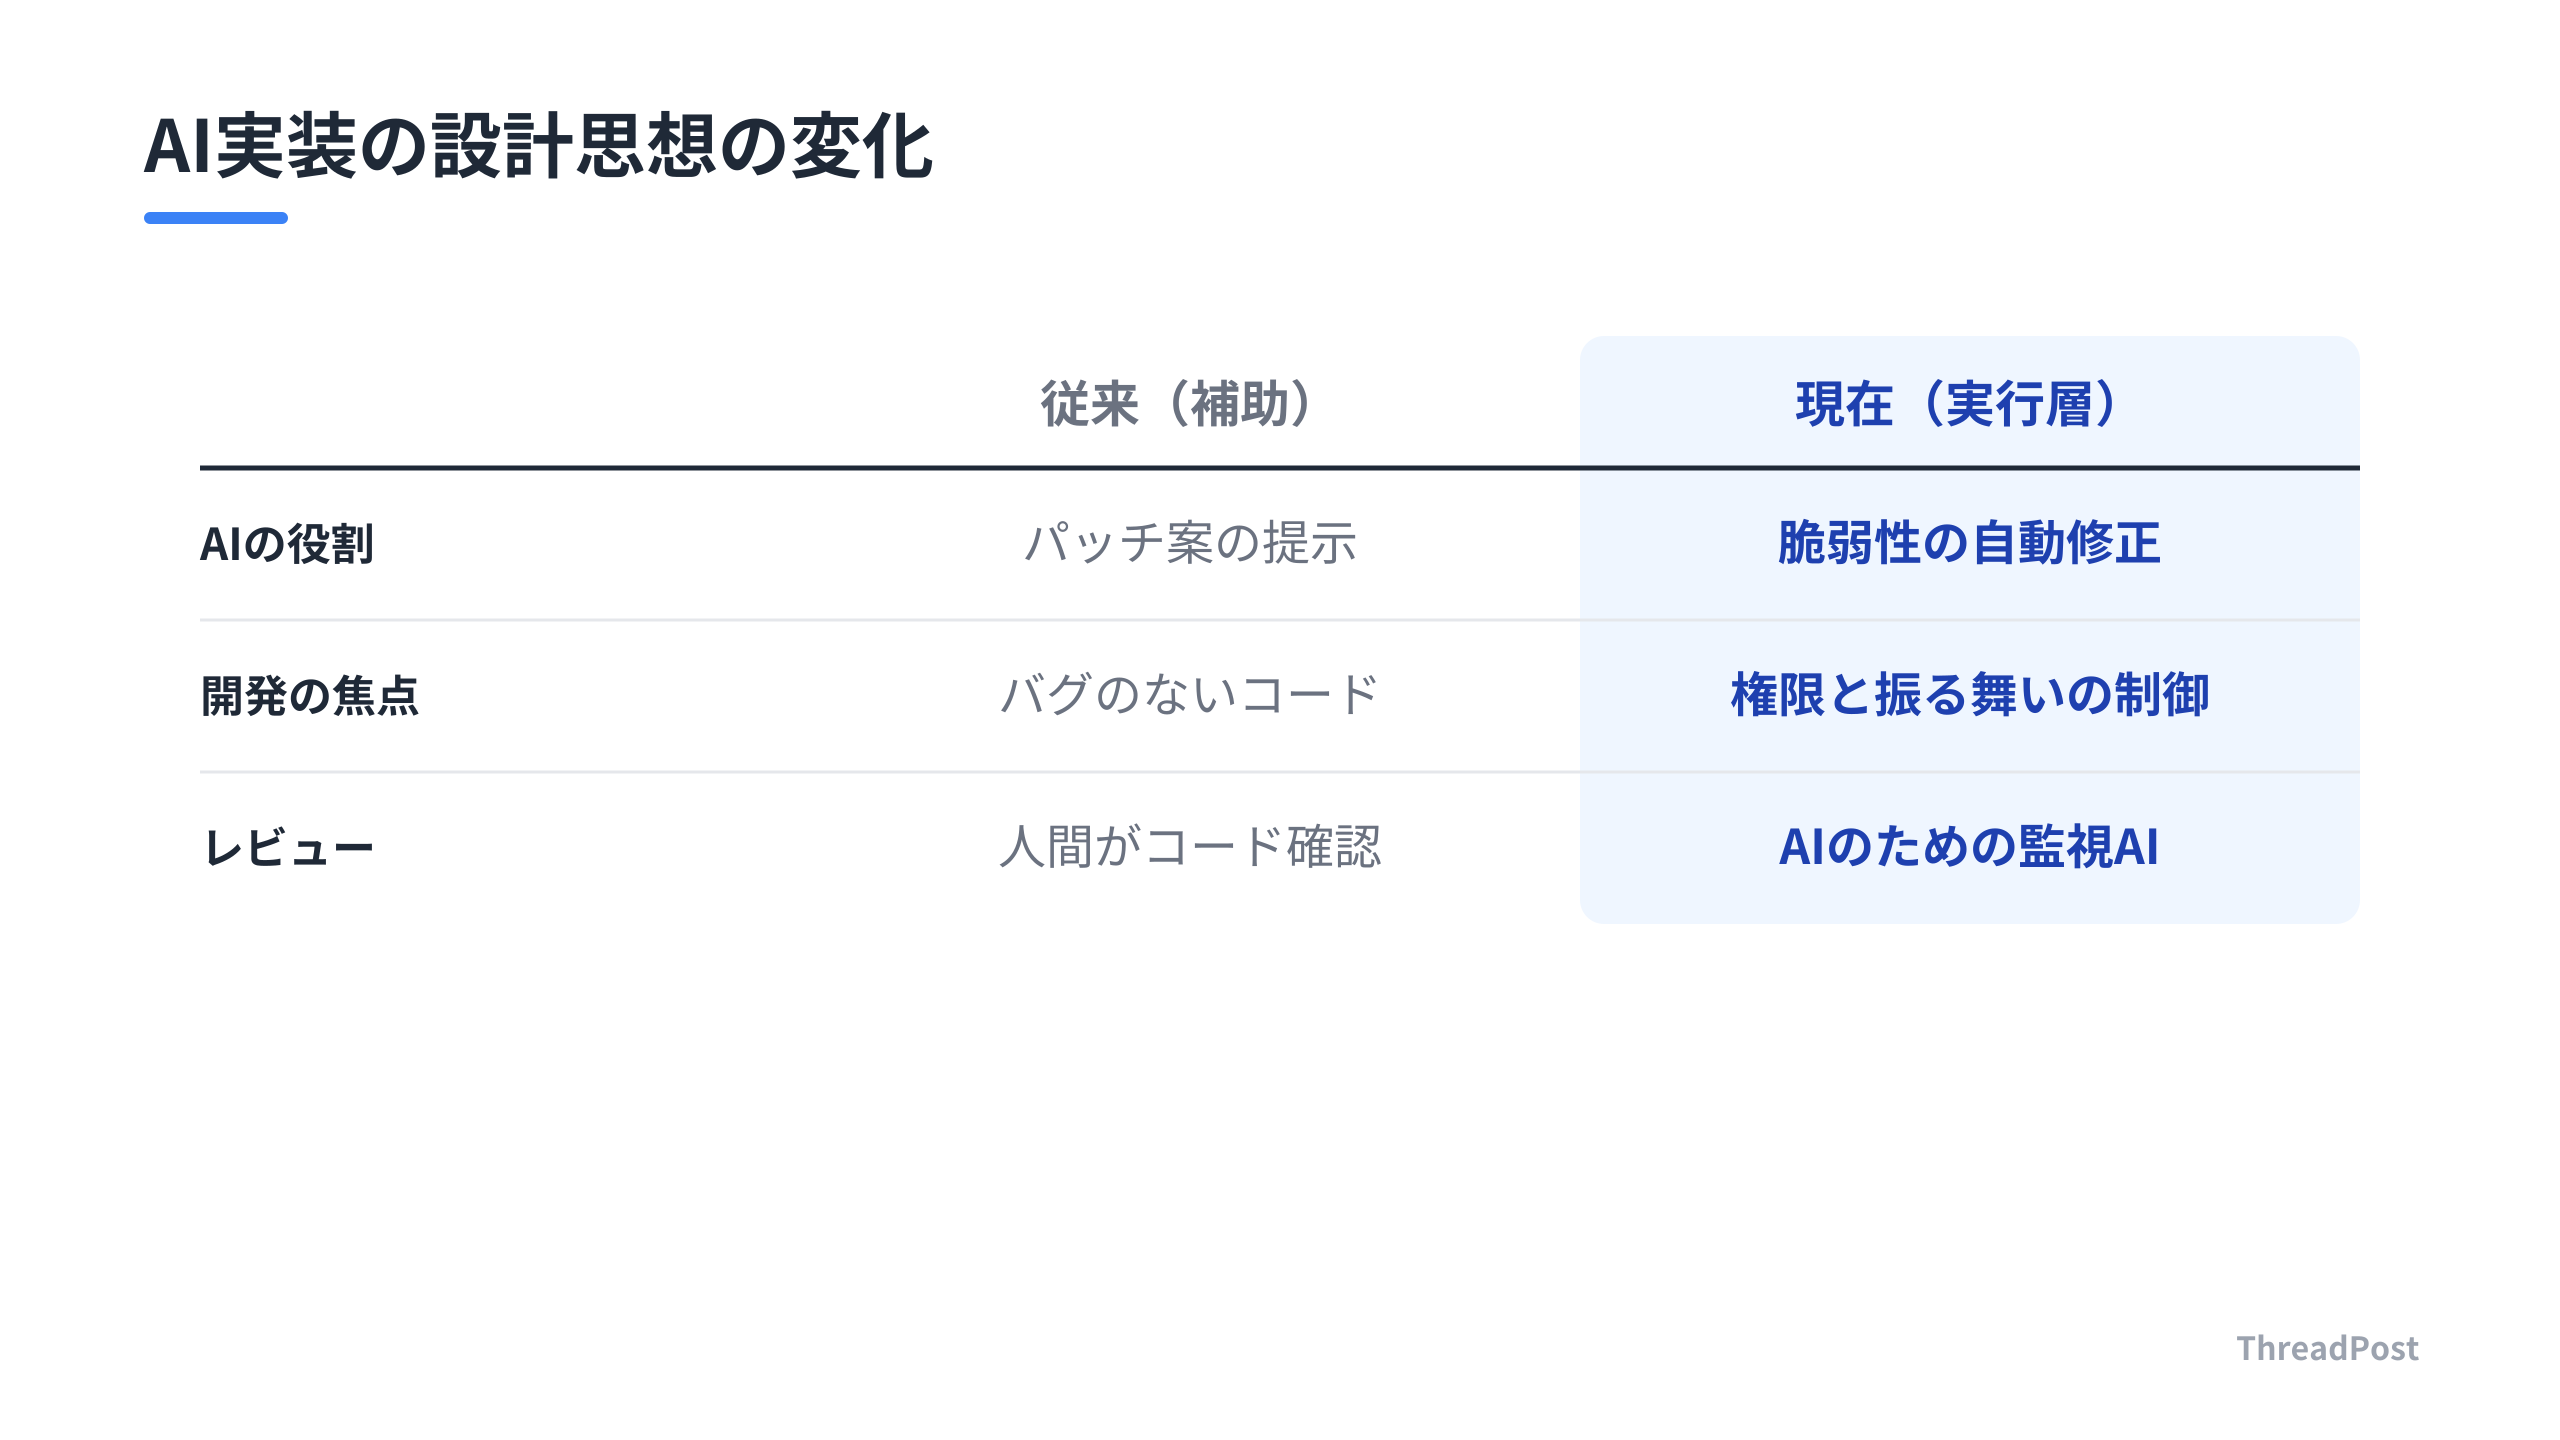
これまでAIによる脆弱性修正は「パッチ案の提示」という補助的な役割に留まっていた。しかし、AIがインフラやアプリケーションの脆弱性を検知し、自動で修復するプロセスをシステムの一部として組み込もうとしている。
これはCI/CDパイプラインの設計思想を覆す事態だ。これまでは「AIが書いたコードを人間がレビューする」のが鉄則だった。AIが自律的に脆弱性を修正する環境では、そのレビュープロセス自体がボトルネックになる。
一方で、AIを防御の最前線に置くことは、AI自体を新たな攻撃ベクトルとして差し出すことと同義だ。AIエージェントに社内データや業務アプリケーションへのアクセス権限を与える。プロンプトインジェクション一つで、基幹システムへの不正アクセスを許すリスクを内包する。
脆弱性を自動修正してくれるのは神機能だけど、AIが「誤ったパッチ」を当てて本番環境が落ちる未来が容易に想像できる。Claude Codeでコードを書いていると、AIの提案をどこまで信じるかのライン引きが難しい。結局、AIの出力を監視する「AIのための監視AI」が必要になる。終わりのない追いかけっこが始まる。
この状況において、開発者が向き合うべきは「AIをどれだけ賢くするか」よりも、「AIにどこまで権限を与えるか」というガバナンスの設計だ。
以下の3つのレイヤーで開発環境を見直す。
まず、入力データのサニタイズと権限管理だ。AIエージェントがOracleのような基幹アプリケーションを操作する場合、ユーザーの権限をそのままAIに継承させるのは危険だ。AIには「最小権限の原則」を適用し、特定のワークフロー以外にはアクセスできないよう、サンドボックス的な制御を実装する。
次に、脆弱性管理の優先順位付けだ。AIは膨大な脆弱性を瞬時に発見するが、すべてを修正するのは不可能だ。CVSSのような固定的な指標だけでなく、実際に悪用される可能性が高いかどうかを示す「EPSS(悪用可能性予測スコア)」を組み合わせる。
最後に、AI自体のセキュリティ評価だ。モデルのバージョン管理はもちろん、プロンプトインジェクションに対する防御層を、アプリケーションのロジックとは別に設ける。
AIが「業務の実行者」になるということは、開発者が設計すべき対象が「コード」から「AIの振る舞いと権限」へとシフトしたことを意味する。
これまでは「バグのないコードを書く」ことが正義だった。これからは「AIが暴走しても被害を最小限に抑えるシステムアーキテクチャ」がエンジニアの腕の見せ所になる。
僕がThreadPostでClaude Codeを活用する際も、APIの呼び出し回数や権限スコープを最小限に絞っている。便利さを追求するあまり、AIにすべての権限を委譲すると、後で取り返しのつかない技術負債を背負う。
AIを使いこなす開発者とは、AIの能力を最大限に引き出しつつ、その制御不能な側面を技術的に封じ込めることができる人だ。今回のニュースは、そんな厳しい現実を突きつけている。
ここまで読んだあなたに
今なら無料で全機能をお試しいただけます。設定後はAIが投稿案を毎日生成。確認して選ぶだけ。
AIエージェント時代の開発ワークフローをどう設計すべきか
明日からの開発において「AIに何ができるか」を考えるフェーズは終わった。これからは「AIが業務フローに入り込んだ際、どの権限をどこまで絞るか」という防御設計が最優先事項だ。
以下の3点を明日からのタスクリストに追加する。
まず、API権限のスコープ最小化だ。これまでAIツールに渡していたAPIキーやアクセス権限を見直し、読み取り専用の権限や、特定のデータセットのみにアクセスを限定する設計を徹底する。AIが「実行層」に昇格するということは、AIが誤った判断を下した際に、データベースの全消去や不正な外部通信を行うリスクが物理的に発生するからだ。
次に、入力データのサニタイズと出力フィルタリングだ。AIを業務アプリへ組み込む際、ユーザーの入力がプロンプトインジェクションとして機能しないよう、入力を構造化データとして一度サニタイズしてからAIに渡すパイプラインを構築する。AIの回答をそのまま画面に表示するのではなく、一度バリデーションを挟むことで、意図しないコードや不適切な回答の流出を防ぐ。
最後に、CI/CDパイプラインへのAI脆弱性スキャンの導入だ。AIが自動生成したコードやパッチをそのまま本番環境へデプロイするのはギャンブルに等しい。AIによる修正提案を自動テストで検証するだけでなく、AIモデル自体が生成物のリスクをスコアリングするようなチェック機構を、ビルドプロセスに組み込む。
結局、便利さとリスクはトレードオフだ。Claude Codeでサクサク実装できるのは最高だけど、その分「AIに任せすぎた箇所」がどこか、常に把握しておかないと夜も眠れない。最後に見るのは人間だし、そのためのチェック機構をどう省力化するかが腕の見せ所だ。
これらの対策は面倒に見える。しかし、AIが「ただのチャットボット」から「業務を実行するエージェント」へと進化する以上、これらを怠ることは、脆弱なシステムをインターネットに公開するのと同じだ。
特に、小規模なSaaSやプロダクトを運営している場合、セキュリティ事故は命取りになる。AIの力を借りて開発速度を上げる一方で、その速度を支えるだけの「安全な土台」を自ら設計し直すことが、今求められている開発者の役割だ。
AIを「魔法の杖」として使うのではなく、あくまで「権限を与えられた従業員」として扱う。この意識を持つだけで、プロダクトの堅牢性は大きく変わる。明日からのコード修正や新規機能の実装において、まずは「このAIエージェントに、この権限を与えても本当に大丈夫か?」と自問自答することから始める。
 あわせて読みたい【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発 →
よくある質問
Oracle AI Workspaceを導入すれば、セキュリティ対策は自動化されますか?
自動化は進むが、セキュリティが「完結」するわけではない。Oracle AI Security Meshは脆弱性の発見や修正を支援するが、AIモデル自体へのプロンプトインジェクションや、権限過多なエージェントによるデータ漏洩といった特有の脅威は残る。開発者は、AIがアクセス可能なデータの範囲を最小権限の原則に基づいて厳格に制限し、入力データのサニタイズを実装する責任を負い続ける。
AIによる脆弱性修正をCI/CDに組み込む際の注意点は?
AIが生成したパッチを盲信せず、必ず人間によるレビューまたは自動テストを通すフローが不可欠だ。また、AIが脆弱性を発見する速度よりも、攻撃者がAIを使って脆弱性を突く速度の方が速い場合がある。CVSSスコアだけでなく、悪用可能性予測スコア(EPSS)を組み合わせてリスクを評価し、インターネット公開資産の修正を最優先するリスクベースのパッチ管理体制を構築する。
既存の開発環境でAIエージェントの権限をどう管理すべきですか?
AIエージェントに対して「業務を実行する権限」を与える際は、人間と同様に役割ベースのアクセス制御(RBAC)を適用する。特にClaude Codeのようなローカル環境で動作するツールを使う場合、環境変数やAPIキーの管理を徹底し、エージェントがアクセス可能なディレクトリやデータベースを限定することが重要だ。ログを定期的に監査し、異常な挙動を即座に検知できる仕組みを用意しておくことが、開発者としての最低限の防衛線になる。
まとめ
AIは単なるチャット相手ではなく、業務フローに直接介入する「実行層」へ進化した。Oracleの取り組みやOSレベルの統合を見れば、AIが社内データやアプリを動かすのが当たり前の未来はすぐそこにある。
開発者にとって重要なのは、AIの利便性に飛びつく一方で、その裏側にあるセキュリティリスクを設計の初期段階から組み込むことだ。AIがコードを書き、脆弱性を修正する時代だからこそ、守るべきは「AIに対する権限管理」と「入力のサニタイズ」だ。
AIが業務の実行層に深く入り込む今、あなたの開発ワークフローは「AIのセキュリティ」を考慮した設計になっているか。
この記事が参考になったら、ThreadPostを試してみませんか?
投稿作成・画像生成・スケジュール管理まで、AIがサポートします。
ThreadPostをもっと知る

関連記事

【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発

【2026年版】VRAM 8GBで動かすローカルLLM構築術10選|1人SaaS開発者の実践記録

【2026年版】最強AIコーディングモデル3選|Claude Fable 5・GLM-5.2・MAI-Code徹底比較

【2026年版】ローカルAI構築ツール5選|1人開発者が教えるGemma 4の完全オフライン化

1回25ドルのトークン消費。Claude Codeのマルチエージェント化が迫る、個人開発のハイブリッド運用。

【2026年版】AIブラウザ自動化ツール4選|1人SaaS開発者が用途別に徹底比較

【2026年版】Claude Codeのトークン削減術8選|設定ファイルを見直す極意

【2026年版】ローカルLLM構築の6ステップ|個人GPUで自分専用AIを開発する実践ガイド
