


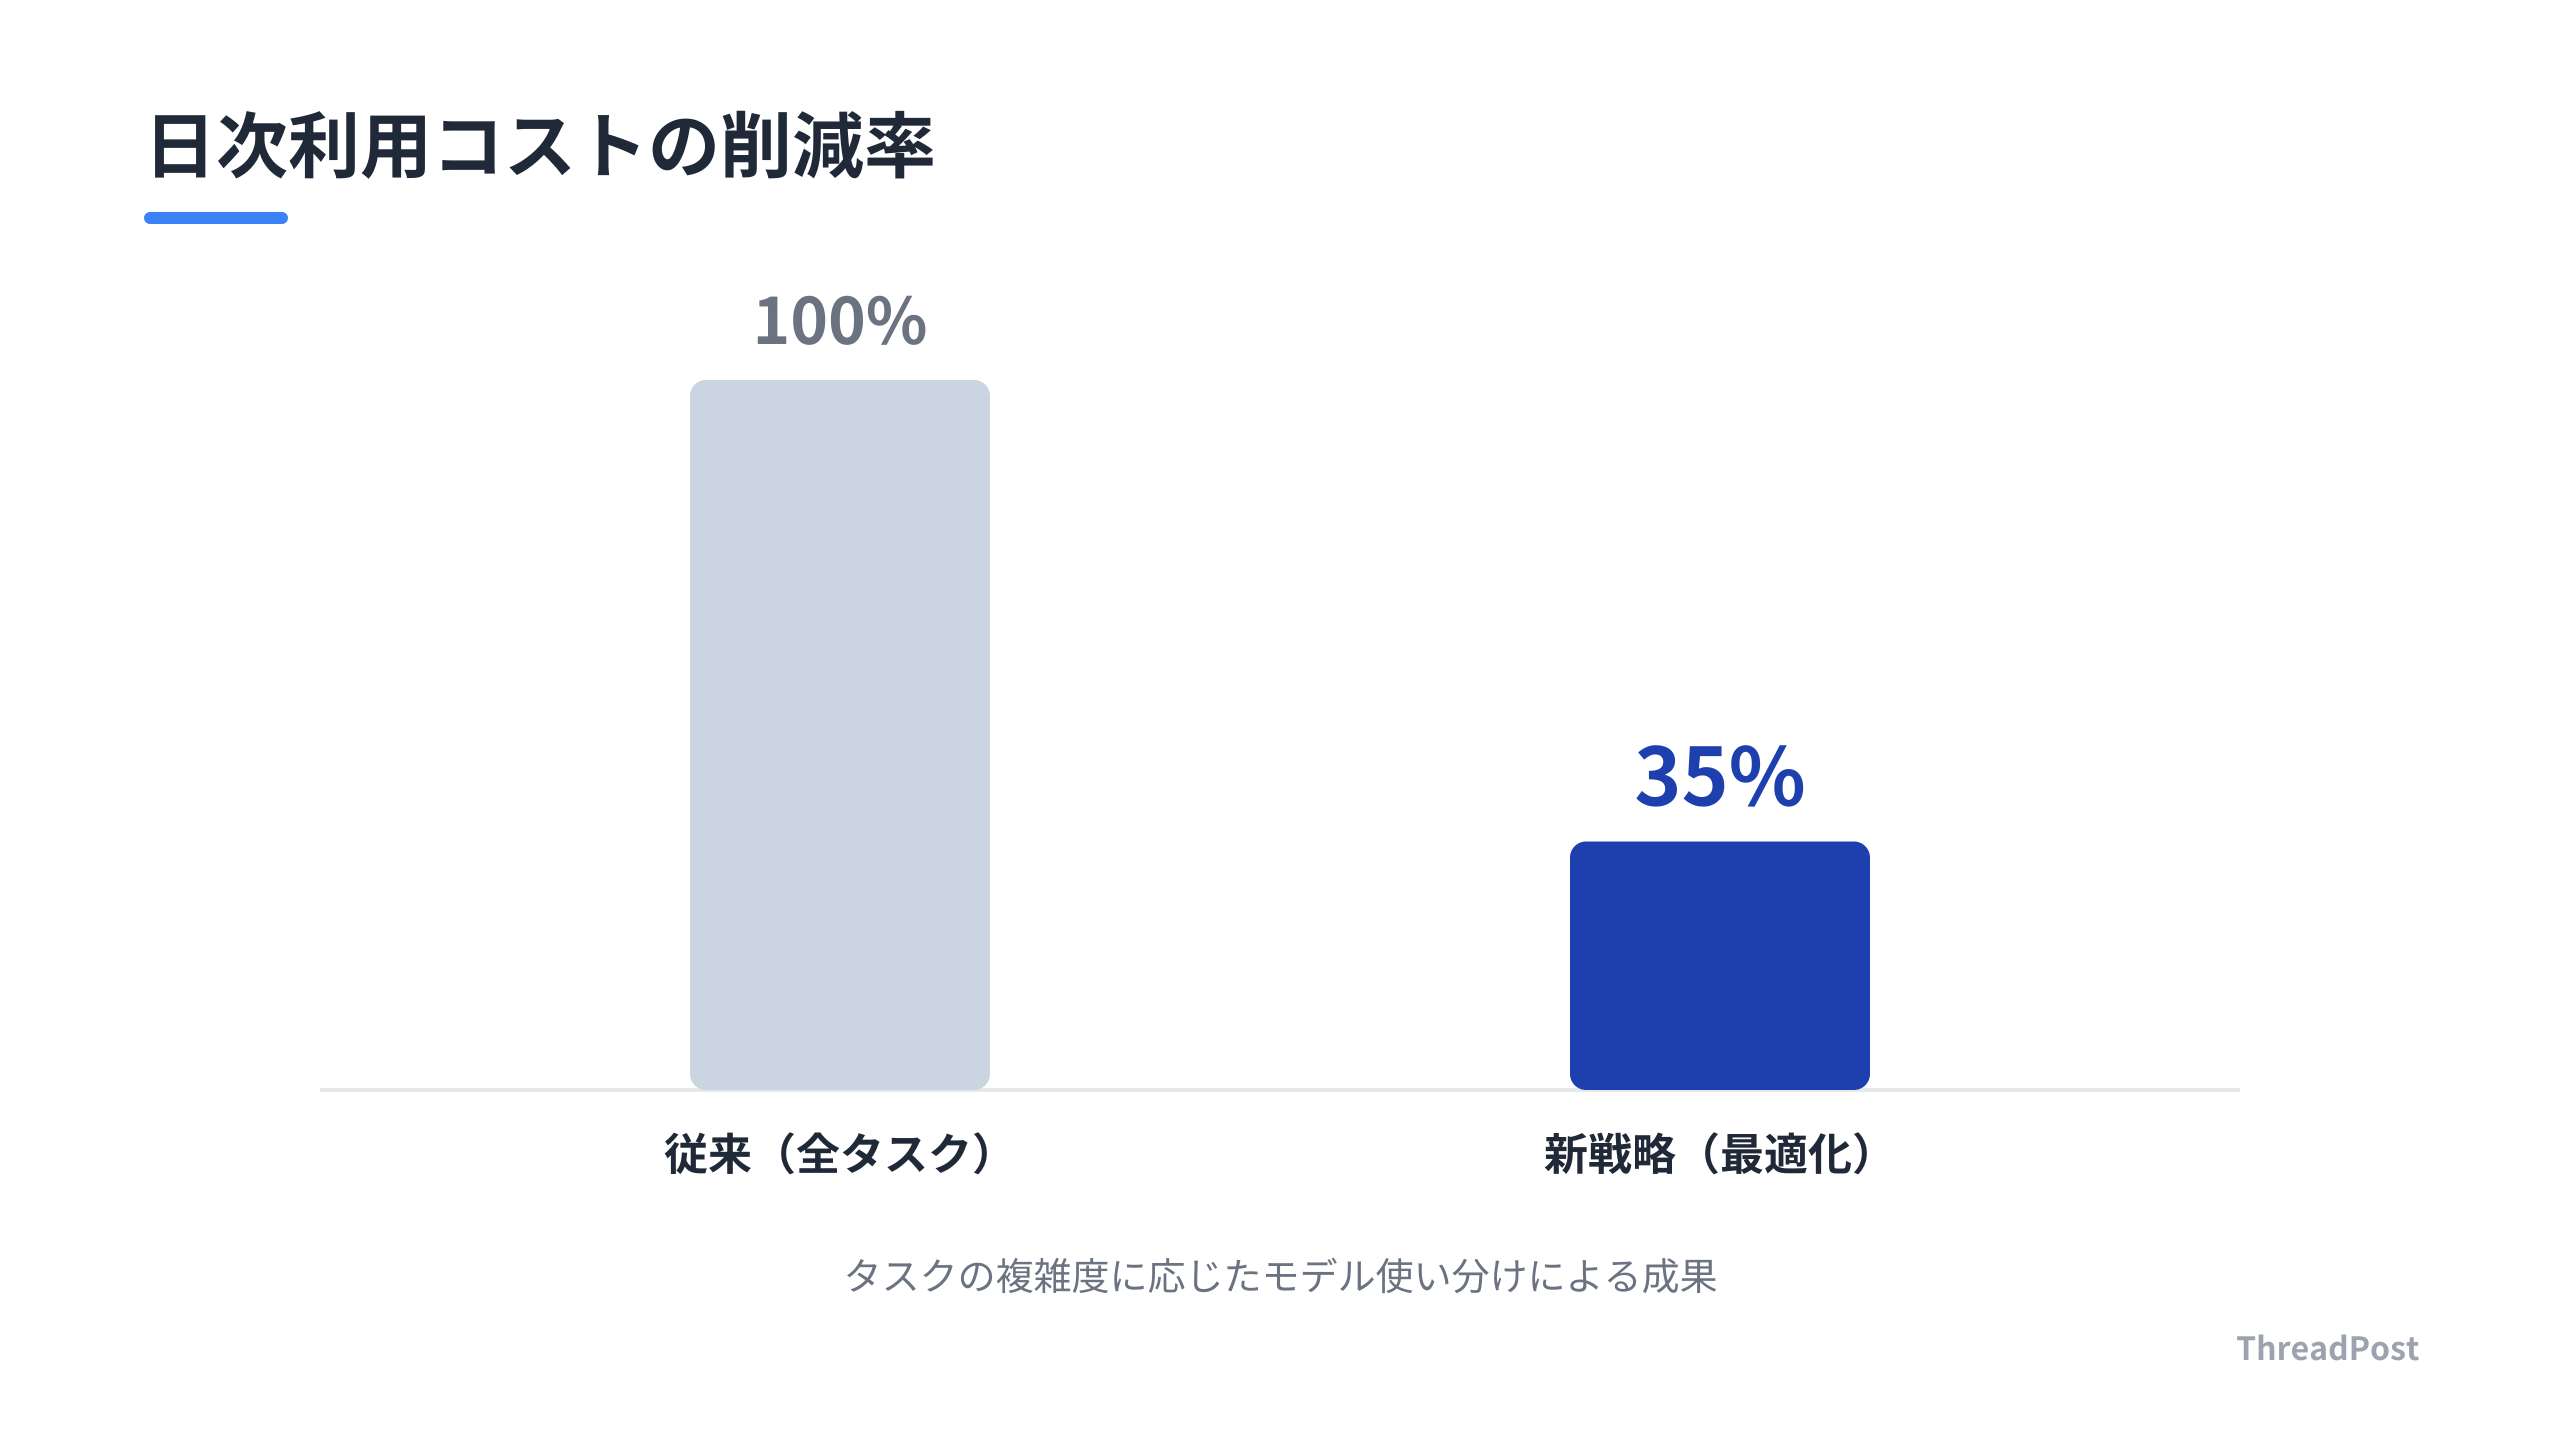
AI開発の現場で「モデルの無制限な利用」は、コストとセキュリティのリスクを抱える。LegalOn Technologiesは、タスクの複雑度に応じてモデルを使い分ける戦略を導入した。開発速度を維持したまま、日次コストを65%削減した。
これは単なる節約術ではない。高機能モデルを全タスクに適用する運用から、自社のコードベースに合わせたモデル・ガバナンスを設計するフェーズへ移行している。
この記事では、LegalOnの事例を基に、コスト最適化とセキュリティを両立させる「モデル選定の考え方」を整理する。最新のベンチマークが飽和する中、注目すべき数字と事実をまとめた。
SNS運用を自動化しませんか?
ThreadPostなら、投稿作成・画像生成・スケジュール管理までAIがサポート。
開発現場のコスト構造を覆す「タスク別モデル選定」のインパクト
AI開発におけるコスト管理は、経営課題である。LegalOnは、高機能モデルを漫然と利用するのではなく、タスクの複雑度に応じてモデルを使い分ける戦略へ移行した。タスクをグレードに分類し、モデルを割り当てることで、開発スピードを落とさず、日次の利用コストを65%削減した。
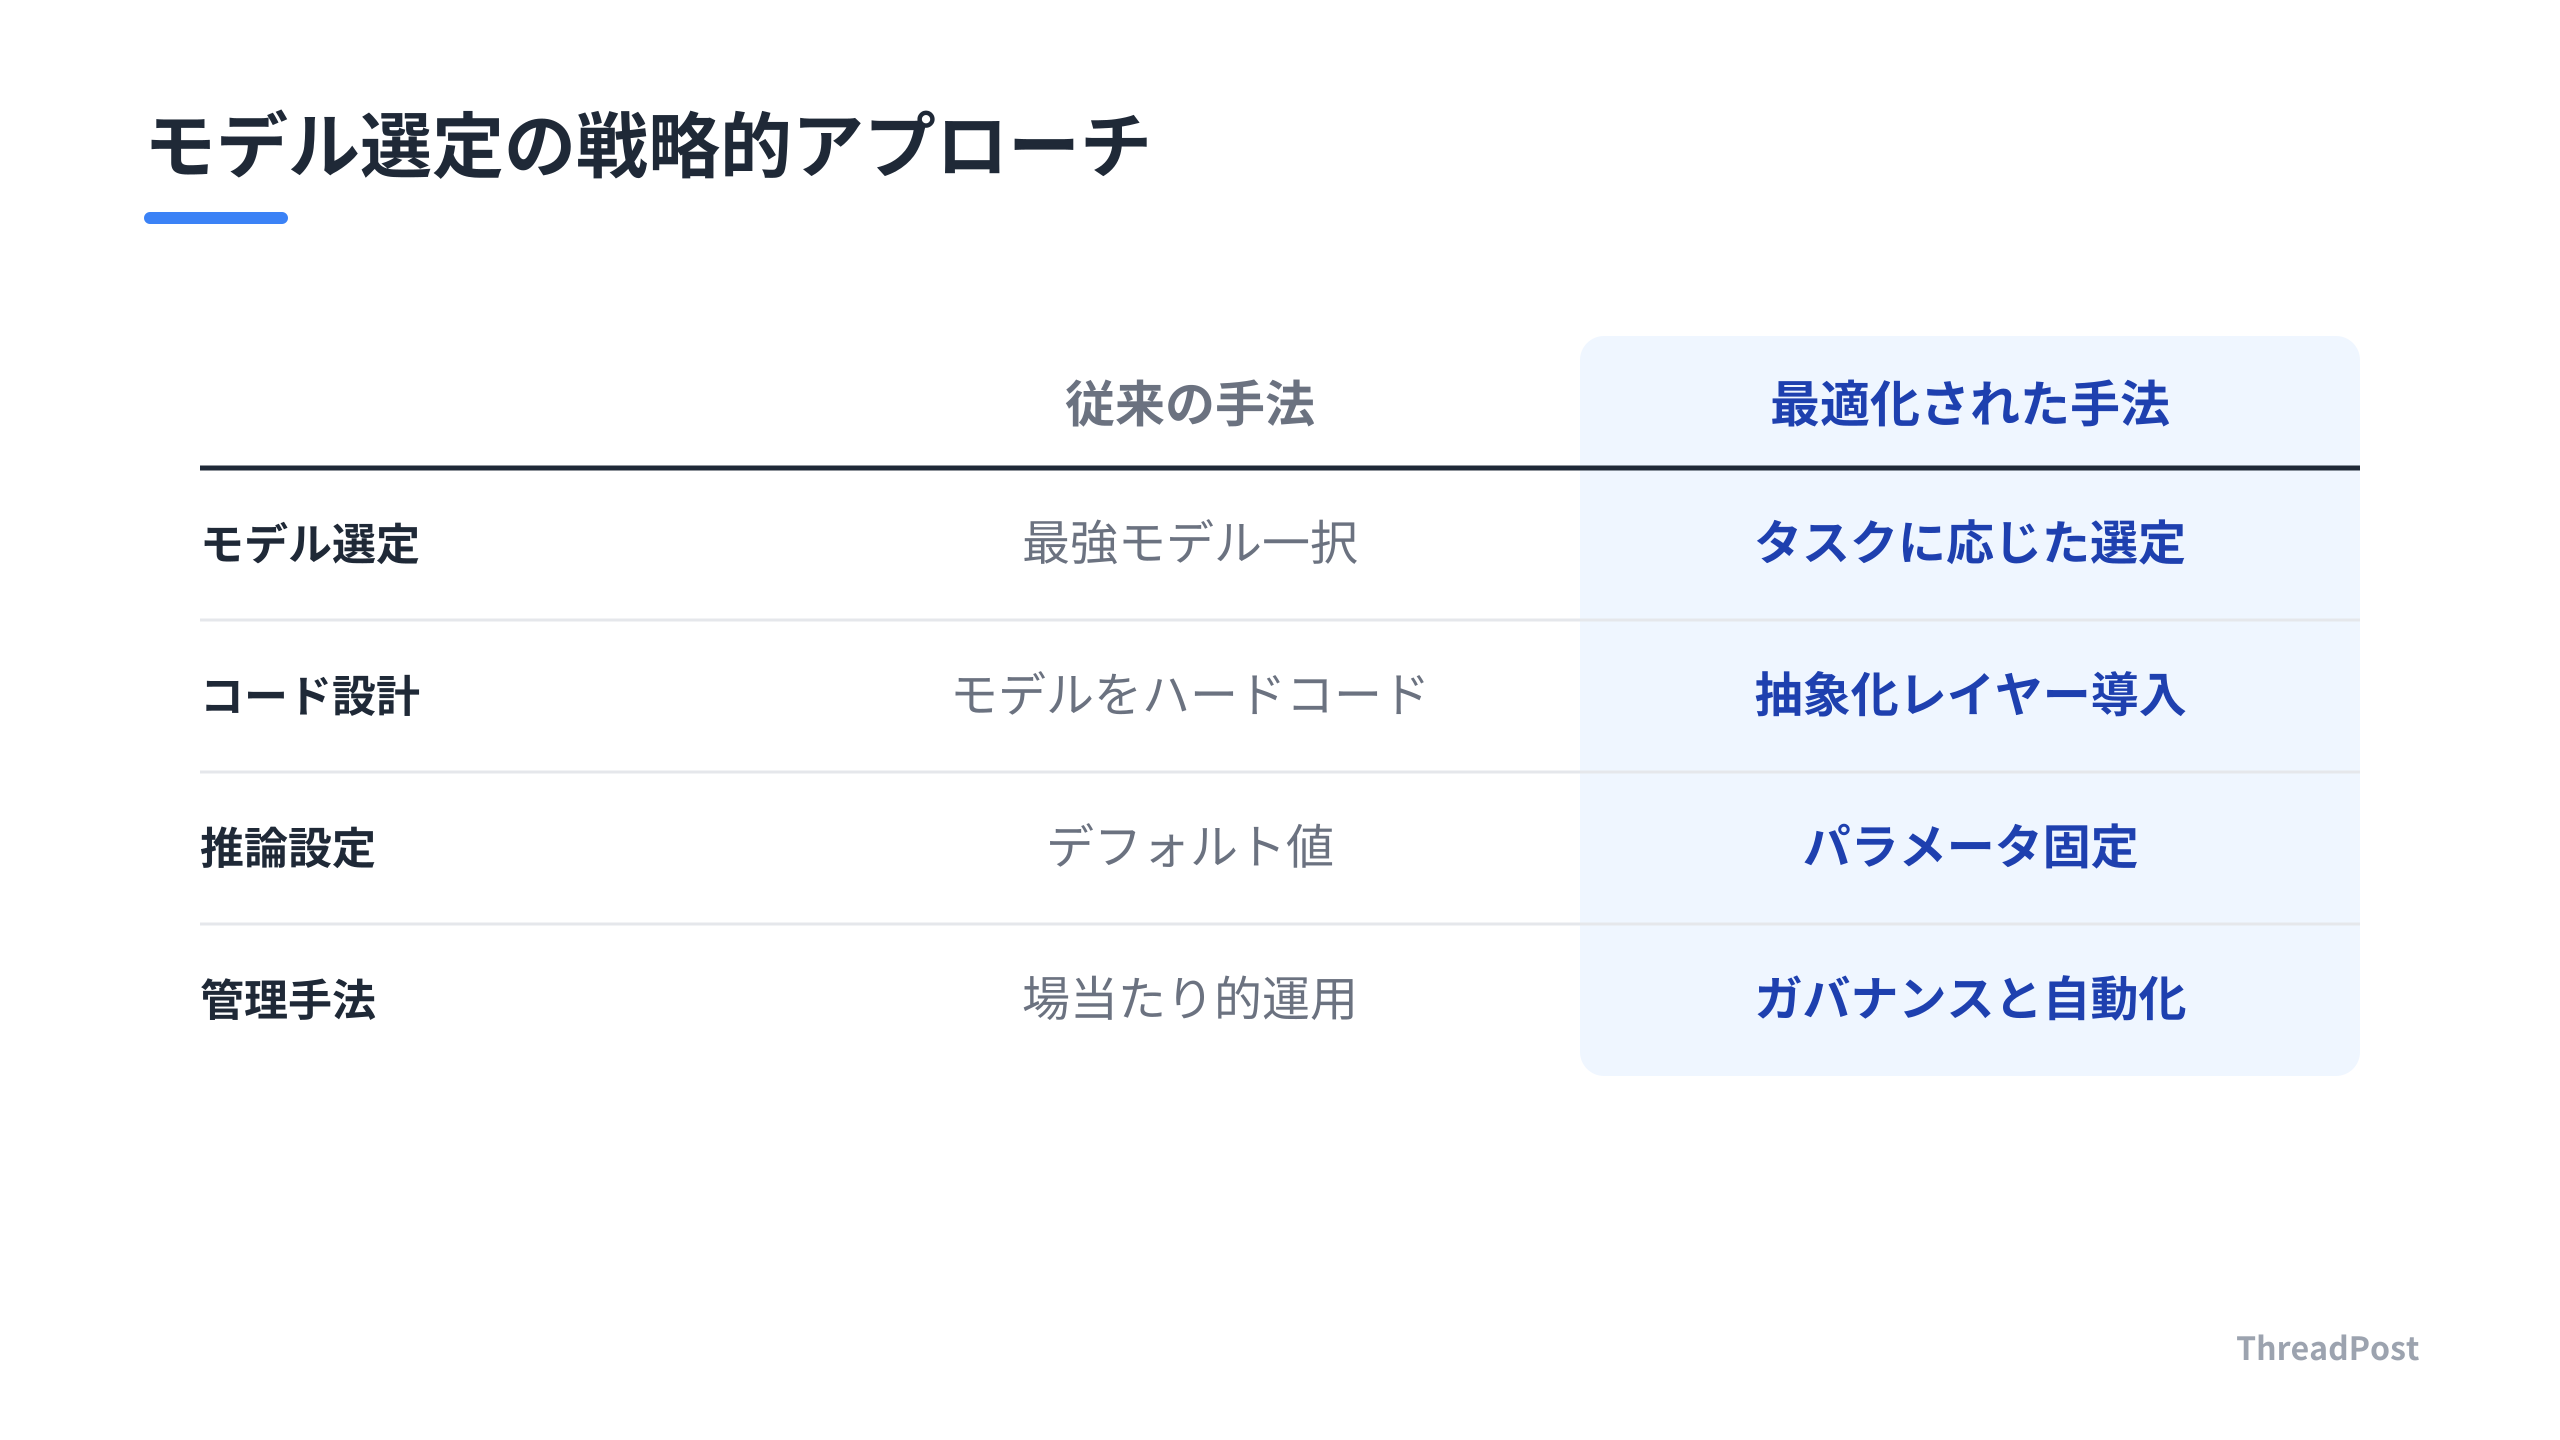
この戦略の核は、「最強モデルを全タスクに適用する」運用からの脱却だ。同社はAID CoE(AI-powered Development Center of Excellence)という専門チームが監視し、モデルの選定基準を明確化している。コード実装には軽量モデルを、アーキテクチャ設計には上位モデルを割り当てる階層的なリソース配分だ。
また、セキュリティ面では、自律型エージェント特有のリスクを低減する制御機構が導入されている。エージェントがホストOSのファイルへ直接アクセスすることを防ぐため、Dockerコンテナによるサンドボックス環境の構築や、権限を最小化する設定が標準化された。エージェントが触れるディレクトリを制限する設定や、外部APIへの接続をホワイトリスト化する運用が行われている。
しんたろー:
65%削減という数字はインパクトが大きい。Claude Codeでコードを書く際、すべてのタスクにフルパワーのモデルを投げるのは、過剰なAPI課金とセキュリティリスクを招く。どこまでをローカルで制御できるかが分かれ道だと感じる。
AIの性能評価については、既存のベンチマークが飽和状態にある。主要な学術ベンチマークでは、フロンティアモデルが人間平均を上回るスコアを記録している。汎用的なスコアを追いかけるよりも、自社の特定のコードベースにおけるコスト対効果や、セキュリティの堅牢性を独自に測定・管理するフェーズへ移行している。
この流れの中で、CLIツールは、単なるコード生成の支援から、セキュリティ要件を満たした「セキュアなエージェント運用」の基盤へと役割を変化させている。開発者は今後、AIに何を書かせるかだけでなく、「どのモデルに、どの権限で、どのタスクを任せるか」というガバナンス設計を、自身の開発フローに組み込んでいる。
※この記事は、Claude Codeで1人SaaS開発しているしんたろーが、海外AI最新情報を開発者目線で解説する「AI活用Tips」です。
 あわせて読みたいAIエージェントを自作して本番運用する方法|最小構成の実装とサブエージェント設計 →
開発者が直面する「モデル・ガバナンス」という新たな責務
今回のニュースで注目すべきは、コスト削減そのものよりも「タスクの複雑度に応じてモデルを使い分ける」という戦略が、組織の標準運用として確立された点だ。これまで開発現場では、最新の強力なモデルを常に使い続けることが生産性向上の近道だと考えられてきた。しかし、すべてのコーディングタスクが最高峰の推論能力を必要としているわけではない。
単純なリファクタリングやユニットテストの生成といったタスクに、コストの高いフラッグシップモデルを投入する運用は見直されている。タスクの複雑度を定義し、軽量モデルで十分な領域を切り出す。この「モデル・ガバナンス」の設計こそが、今後のAI開発において、個人の開発者からエンジニアリングマネージャーまでが備えるべきスキルとなる。
何でもかんでも最新の「最強モデル」に突っ込めばいいわけではない。Claude Codeを回していて、単純なバグ修正なら軽量モデルで十分だと感じる。逆に複雑なアーキテクチャ設計は賢いモデルが必要だ。この「使い分け」を怠ると、月末のAPI利用料を見て青ざめることになる。
セキュリティの観点から見ると、この最適化はコスト削減を超えた意味を持つ。外部のAIモデルにコードを投げることは、情報の外部流出リスクと隣り合わせだ。高機能モデルを全タスクに適用することは、攻撃対象領域(Attack Surface)を広げることと同義である。
特定のタスクに絞って適切な権限のモデルを選択することは、結果としてセキュリティリスクを最小化する「最小権限の原則」に繋がる。ツール選定においては「何ができるか」という機能性だけでなく、「どの程度の権限をAIに与えるべきか」という隔離の設計が、プロフェッショナルな開発者にとっての分かれ道だ。
自律型エージェントを導入する場合、Dockerコンテナを用いたサンドボックス環境の構築が行われている。ホストOSへのアクセス権限を厳格に制限し、エージェントが触れるディレクトリをセッション単位で隔離する。この環境構築は、24時間365日稼働するエージェントを安全に走らせるためのインフラ整備だ。
「モデル選定による最適化」と「インフラ隔離によるセキュリティ」というアプローチが提示されている。Claude CodeのようなCLIツールを活用しつつ、その周辺にDockerを用いたハーネス(監視・制御機構)を整備する。この構成が、現在の実務において現実的かつ持続可能な解となっている。
AIの進化は速い。その速度に振り回されてツールを乗り換え続けるよりも、自分の開発フローの中に「どのモデルに、どの権限で、どのタスクを任せるか」という判断基準を組み込むことが、長期的な開発スピードを引き上げる。AIという「優秀な部下」をどう使いこなすかというマネジメント能力が、エンジニアの価値を左右する。
ここまで読んだあなたに
今なら無料で全機能をお試しいただけます。設定後はAIが投稿案を毎日生成。確認して選ぶだけ。
今すぐ取り組むべき「モデル・ガバナンス」の実践
明日から開発現場で取り組むべきは、現在使っているAIタスクを「複雑度」で分類し、モデルの割り当てを最適化することだ。
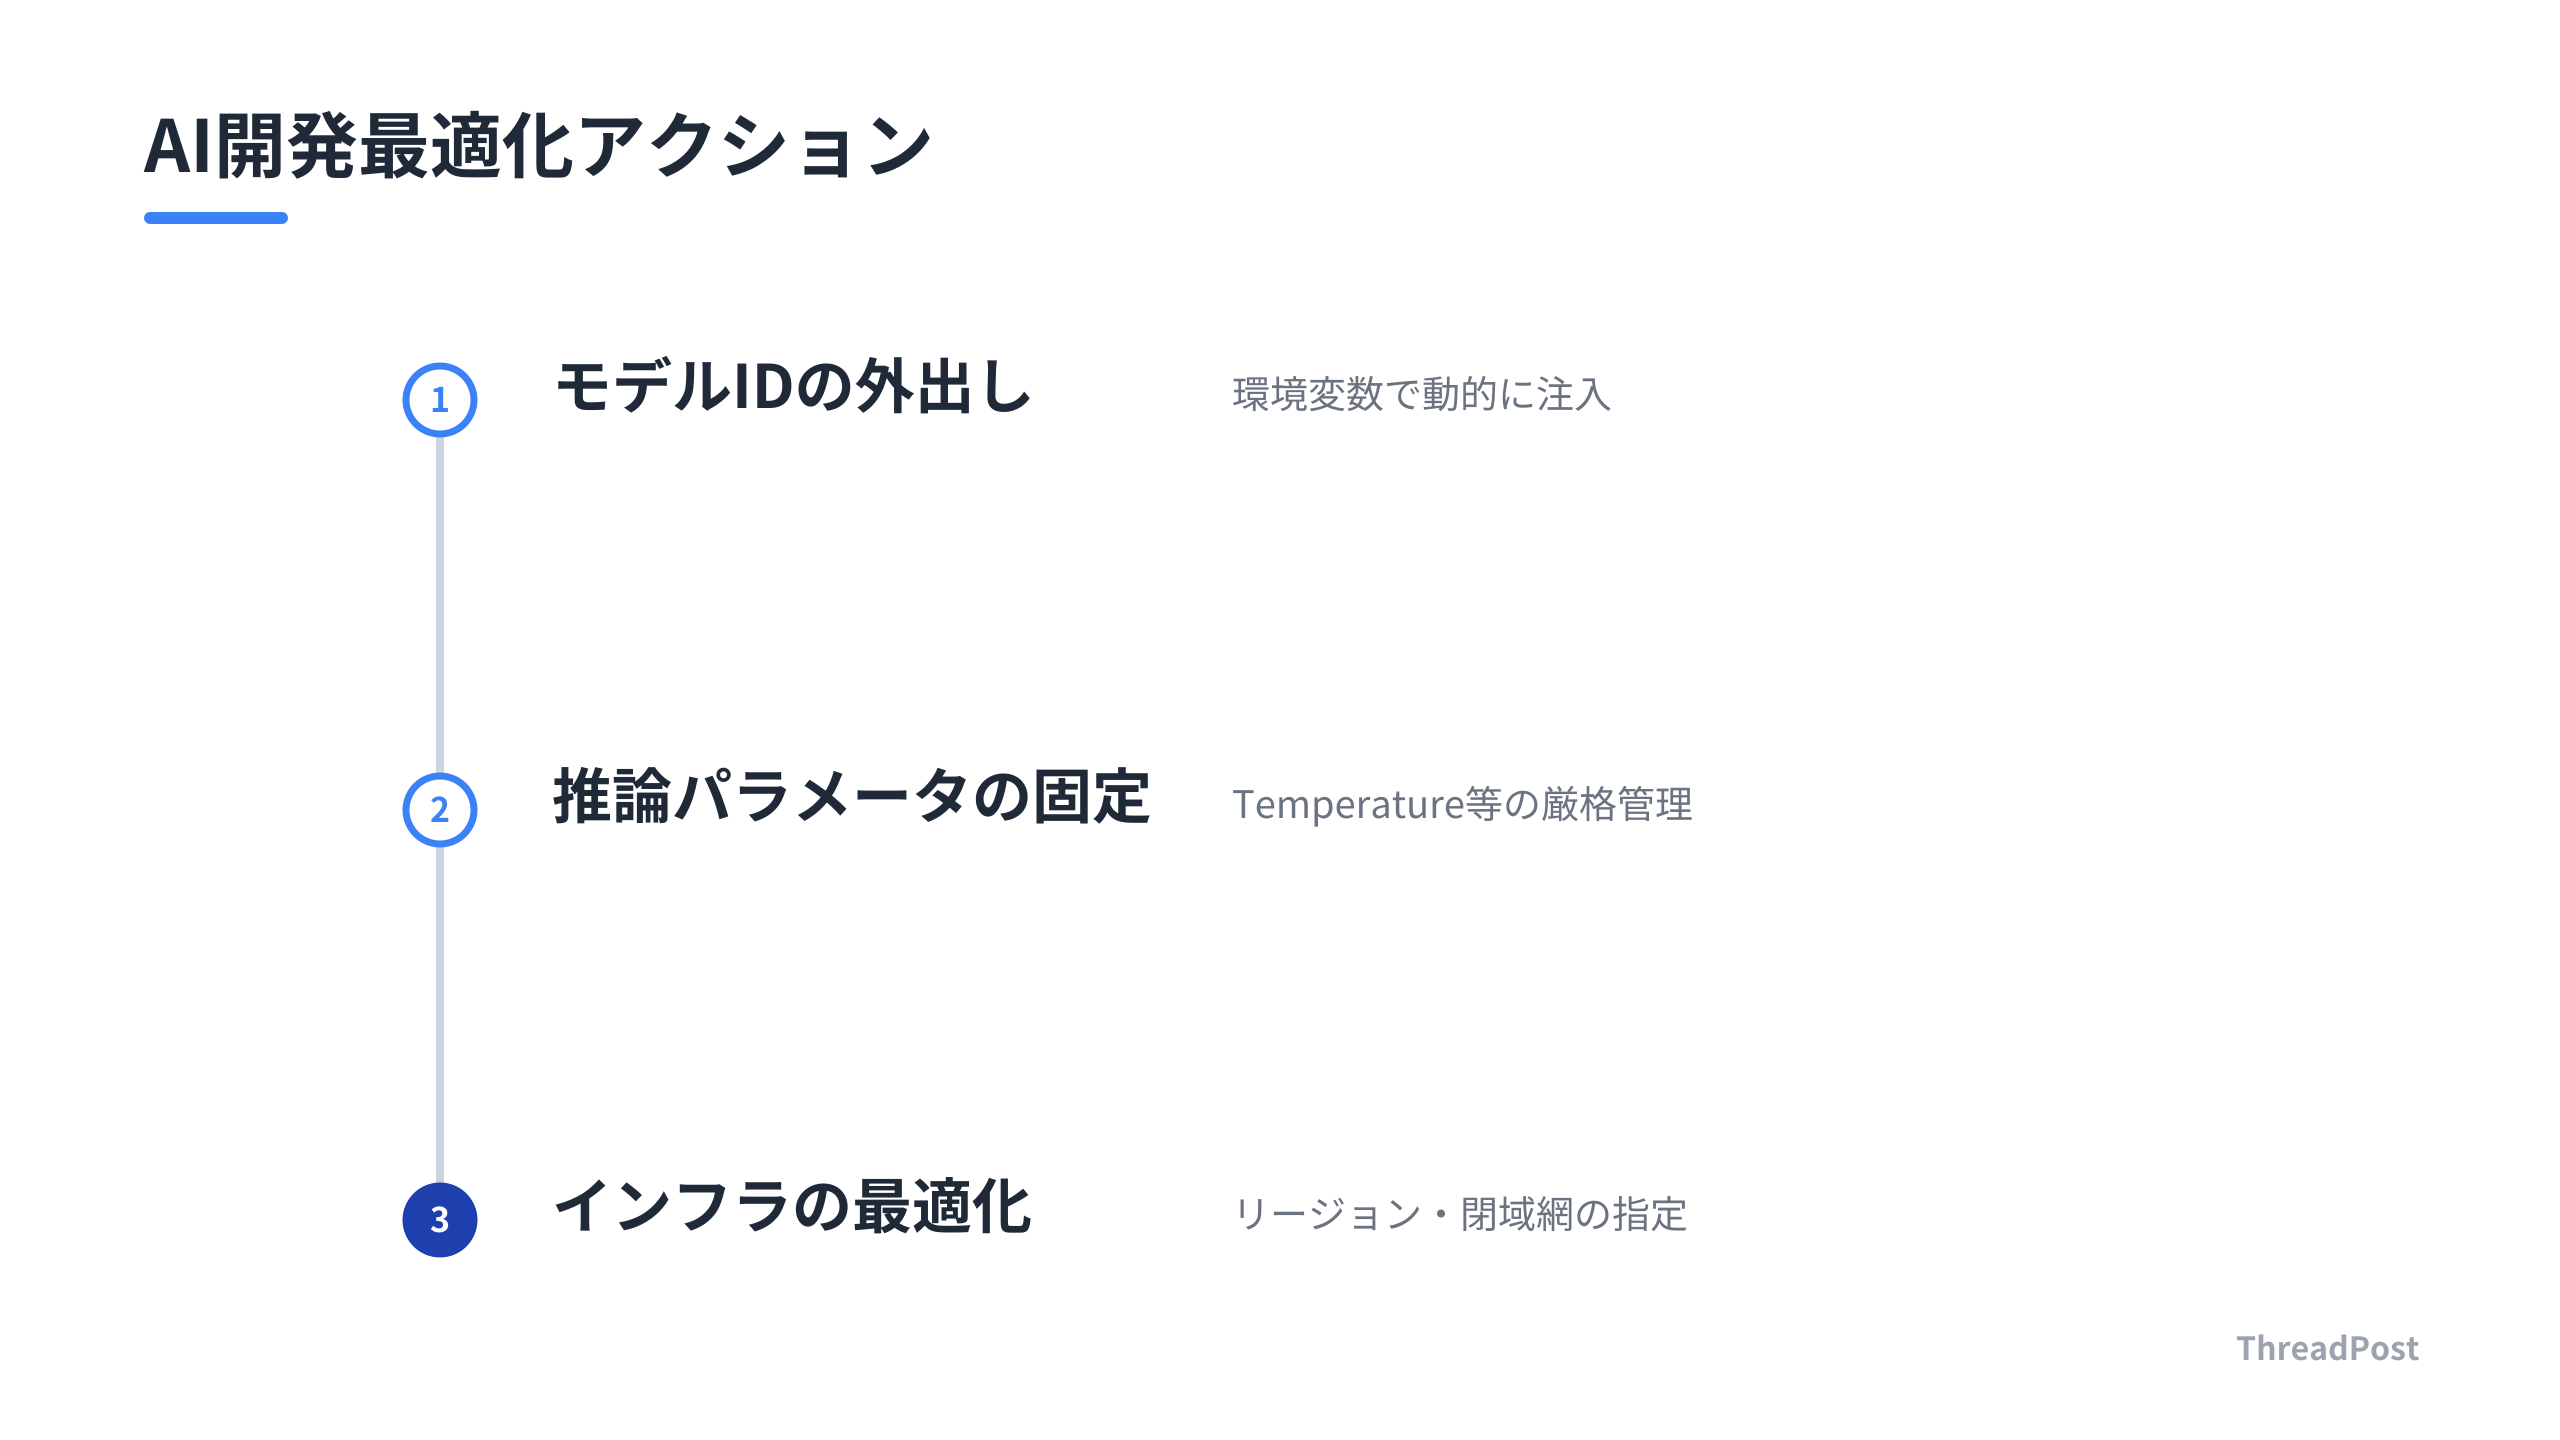
以下の3ステップで運用を見直す。
- タスクの棚卸し: ユニットテスト作成、ドキュメント生成、単純なリファクタリングなど、出力の正誤判定が容易なタスクをリストアップする。
- モデルの階層化: 定型タスクには軽量モデルを、アーキテクチャ設計や複雑なバグ修正には上位モデルを割り当てる。
- 権限の最小化: ローカル環境でエージェントを動かす際、ワークスペースへのアクセス権を制限する。
「とりあえず最強のモデルを叩いておけばいい」という時代は終わった。タスクに見合わない高機能モデルを使い続けることは、コスト面だけでなく、セキュリティ上の攻撃対象領域を無意味に広げるリスクを伴う。
毎日コードを書いていると、AIのAPI代が地味に効いてくる。特にClaude Codeを常駐させていると、気づかないうちにトークンを消費する。週末にログを見返して「この処理、もっと軽いモデルでいけたな」と反省するのが、最近のルーティンだ。
自律型エージェントを導入するなら、Docker等のサンドボックス環境での運用は必須のスキルセットだ。エージェントにホストOSのフルアクセス権を与えることは、玄関の鍵を開けっ放しにして外出することに近い。エージェントが触れるディレクトリを制限する設定を導入し、必要に応じて「読み取り専用」でマウントする運用から始める。
ベンチマークスコアに一喜一憂することは避ける。公開されているリーダーボードの数字はあくまで目安だ。大切なのは、自分のコードベースでそのモデルがどれだけ動くかだ。
`lm-evaluation-harness` のようなツールを使って、自社のリポジトリに近いコードで実際に試す。この「自前での評価」を開発フローに組み込むだけで、AI導入の失敗確率は下がる。
AIという「優秀な部下」を過信せず、過小評価もせず、適切な権限とタスクを与えて運用する。このマネジメント能力こそが、これからのエンジニアにとっての武器になる。
 あわせて読みたい【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発 →
よくある質問
Q1. モデルの使い分けを導入する際、どのタスクから始めるべきですか?
まずは「定型的なコード生成」や「ユニットテストの作成」など、出力の正誤がテストコードで即座に判定できるタスクから軽量モデルへの移行を試してください。アーキテクチャ設計やリファクタリングなど、文脈理解が重要なタスクは上位モデルに割り当てるのが鉄則です。自社のコードベースで軽量モデルが許容範囲の精度を出せるか、事前に検証を重ねてください。
Q2. AIエージェントのセキュリティ対策として、最低限やるべきことは?
エージェントにホストOSへのフルアクセス権限を与えないことが大前提です。Dockerコンテナ内で実行し、権限を最小化する設定を行ってください。エージェントが触れるディレクトリを制限する設定を導入し、外部APIへのアクセスもホワイトリスト方式で管理することを推奨します。
Q3. ローカルでベンチマークを実行する際、最低限必要なスペックは?
軽量モデルの評価であれば、VRAM 8GB程度のGPUから開始可能です。SWE-Bench Proのような大規模なコーディング系ベンチマークをフル実行するには、VRAM 24GB以上の環境を推奨します。ベンチマークの選択肢や構成によって負荷が変わるため、まずは自社の開発環境で安定して回せる規模のタスクから評価を構築してください。
まとめ
AI開発の現場は、単に最新モデルを追いかけるフェーズから、タスクの複雑度に応じてモデルを使い分ける「モデル・ガバナンス」の時代へシフトした。コストを65%削減しつつ開発速度を維持できるかどうかは、適切なモデルを各タスクへ割り当てられるかにかかっている。
Claude Codeを愛用する中で、セキュリティとコストのバランスを最適化する重要性を感じている。何ができるかだけでなく、自分たちの開発環境にどう落とし込むか。こうした「AIネイティブな組織運営」の知見を、これからもThreadPostの運用を通じて深掘りしていく。
この記事が参考になったら、ThreadPostを試してみませんか?
投稿作成・画像生成・スケジュール管理まで、AIがサポートします。
ThreadPostをもっと知る

関連記事

【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発

【2026年版】VRAM 8GBで動かすローカルLLM構築術10選|1人SaaS開発者の実践記録

【2026年版】最強AIコーディングモデル3選|Claude Fable 5・GLM-5.2・MAI-Code徹底比較

【2026年版】ローカルAI構築ツール5選|1人開発者が教えるGemma 4の完全オフライン化

1回25ドルのトークン消費。Claude Codeのマルチエージェント化が迫る、個人開発のハイブリッド運用。

【2026年版】AIブラウザ自動化ツール4選|1人SaaS開発者が用途別に徹底比較

【2026年版】Claude Codeのトークン削減術8選|設定ファイルを見直す極意

【2026年版】Claude Codeのセキュリティ対策12選|1人開発者が実践する防御策
