


AIを1つだけ使って指示を出していると、すぐに限界が来る。作業範囲が広がるにつれてAIは過去の文脈を忘れ、良かれと思って勝手なファイル変更を行う事故が多発する。
結論から言うと、AIを単なる「便利な補助ツール」として使うのをやめ、「明確な役職と権限を持つ組織」として構築するのが正解だ。Claude Codeを活用して1人でSaaS開発を進めているが、AIを組織として運用し始めてから開発スピードと安全性が劇的に向上した。
この記事では、AIエージェントをマルチで動かし、事故を防ぎながら開発を爆速化させるための12の設計手法をまとめる。初心者から中級者まで、今日から実践できるノウハウを網羅する。
SNS運用を自動化しませんか?
ThreadPostなら、投稿作成・画像生成・スケジュール管理までAIがサポート。
1. 役割と権限の設計手法
Tips 1:実行戦略の12パターン化による役割分担
1つのAIエージェントに設計・実装・テストのすべてを任せると、精度と速度が破綻する。これを防ぐためには、タスクの実行戦略を12パターンに型化して使い分ける必要がある。
基本となるのは、順次処理を行う直列型、タスクを分解して処理する並列型、出力を監視・修正する自己批判型、司令塔が振り分けるディスパッチャー型の4種だ。これに応用パターンを組み合わせることで、複雑な開発タスクも破綻せずに完遂できる。
- メリット: 課題に応じた柔軟な拡張が可能になる
- デメリット: 組み合わせが複雑になると全体像の把握に時間がかかる
Tips 2:「役職」ベースの権限管理による自己検収の防止
AIモデルの性能や賢さではなく、「役職」に対して権限を紐付ける設計が不可欠だ。
人間と同じで、自分が書いたコードを自分でテストして合格とする「自己検収」は不正やバグの温床になる。実装を担当する役職と、レビューを担当する役職を厳密に分け、レビュー権限のないAIが勝手に結合テストを合格と判定できない仕組みを作る。同じAIモデルであっても、装着する役職によって実行できる操作を制限する。
- メリット: 責任の所在が明確になり、自作自演のバグ見逃しが減る
- デメリット: 役職ごとのアクセス権限ルールを事前定義する手間が発生する
Tips 3:機械可読な「発注書」によるタスク依頼
チャット画面で「これよろしく」と自然言語で指示を出す運用は今すぐ廃止する。タスクの依頼はすべてJSON形式の機械可読な「発注書」で行う。
発注書には案件番号、タスクの具体指示、触ってよいファイル範囲(許可パス)、消費トークンの見積もり、そして検収のための検索条件(grepパターン)を明記する。構造化データで渡すことで、AIが勝手な解釈で関係ないファイルをいじる事故を根絶できる。
- メリット: 作業の記録が残り、トレーサビリティと再現性が格段に高まる
- デメリット: 指示を作るためのフォーマット入力に一定の工数がかかる
Tips 4:「言葉」ではなく「仕組み」による不可逆操作の物理制約
プロンプトに「この重要ファイルを消さないで」と書いても意味がない。AIは混雑した文脈の中で指示を忘れる。言葉による制約ではなく、システムとしての物理制約を優先構築する。
重要設定ファイルや本番環境へのアクセス権限は、ファイルシステムの読み取り専用設定やプロキシ層で物理的にブロックする。「開けないで」とお願いするのではなく、鍵をかけて物理的に開かなくするのがガバナンスの本質だ。
- メリット: ヒューマンエラーやAIの暴走による破壊的操作を確実に防げる
- デメリット: 初期のアクセス制御システム構築に技術的な難しさがある
 あわせて読みたいAIエージェントを自作して本番運用する方法|最小構成の実装とサブエージェント設計 →
2. 記憶と文脈の維持手法
Tips 5:セッション終了時に自動生成される引き継ぎドキュメント
AIには会話セッションをまたぐ長期記憶が存在しない。そのため、セッション終了のタイミングで引き継ぎドキュメントを自動生成するフックを仕込む。
ここで重要なのは「何を書かないか」の設計だ。すべてのログを残すと次回読ませた際に文脈が溢れる。残すべき情報は「現在の進捗」「決定事項」「やってはいけない不完全な状態」の3つに絞り込む。翌朝の作業開始時にこの文書を読み込ませれば、5分で文脈を完全復元できる。
- メリット: 朝の立ち上がり速度が爆発的に上がり、文脈の説明直しが不要になる
- デメリット: 引き継ぎ情報として残す文脈の選別ロジック構築が必要だ
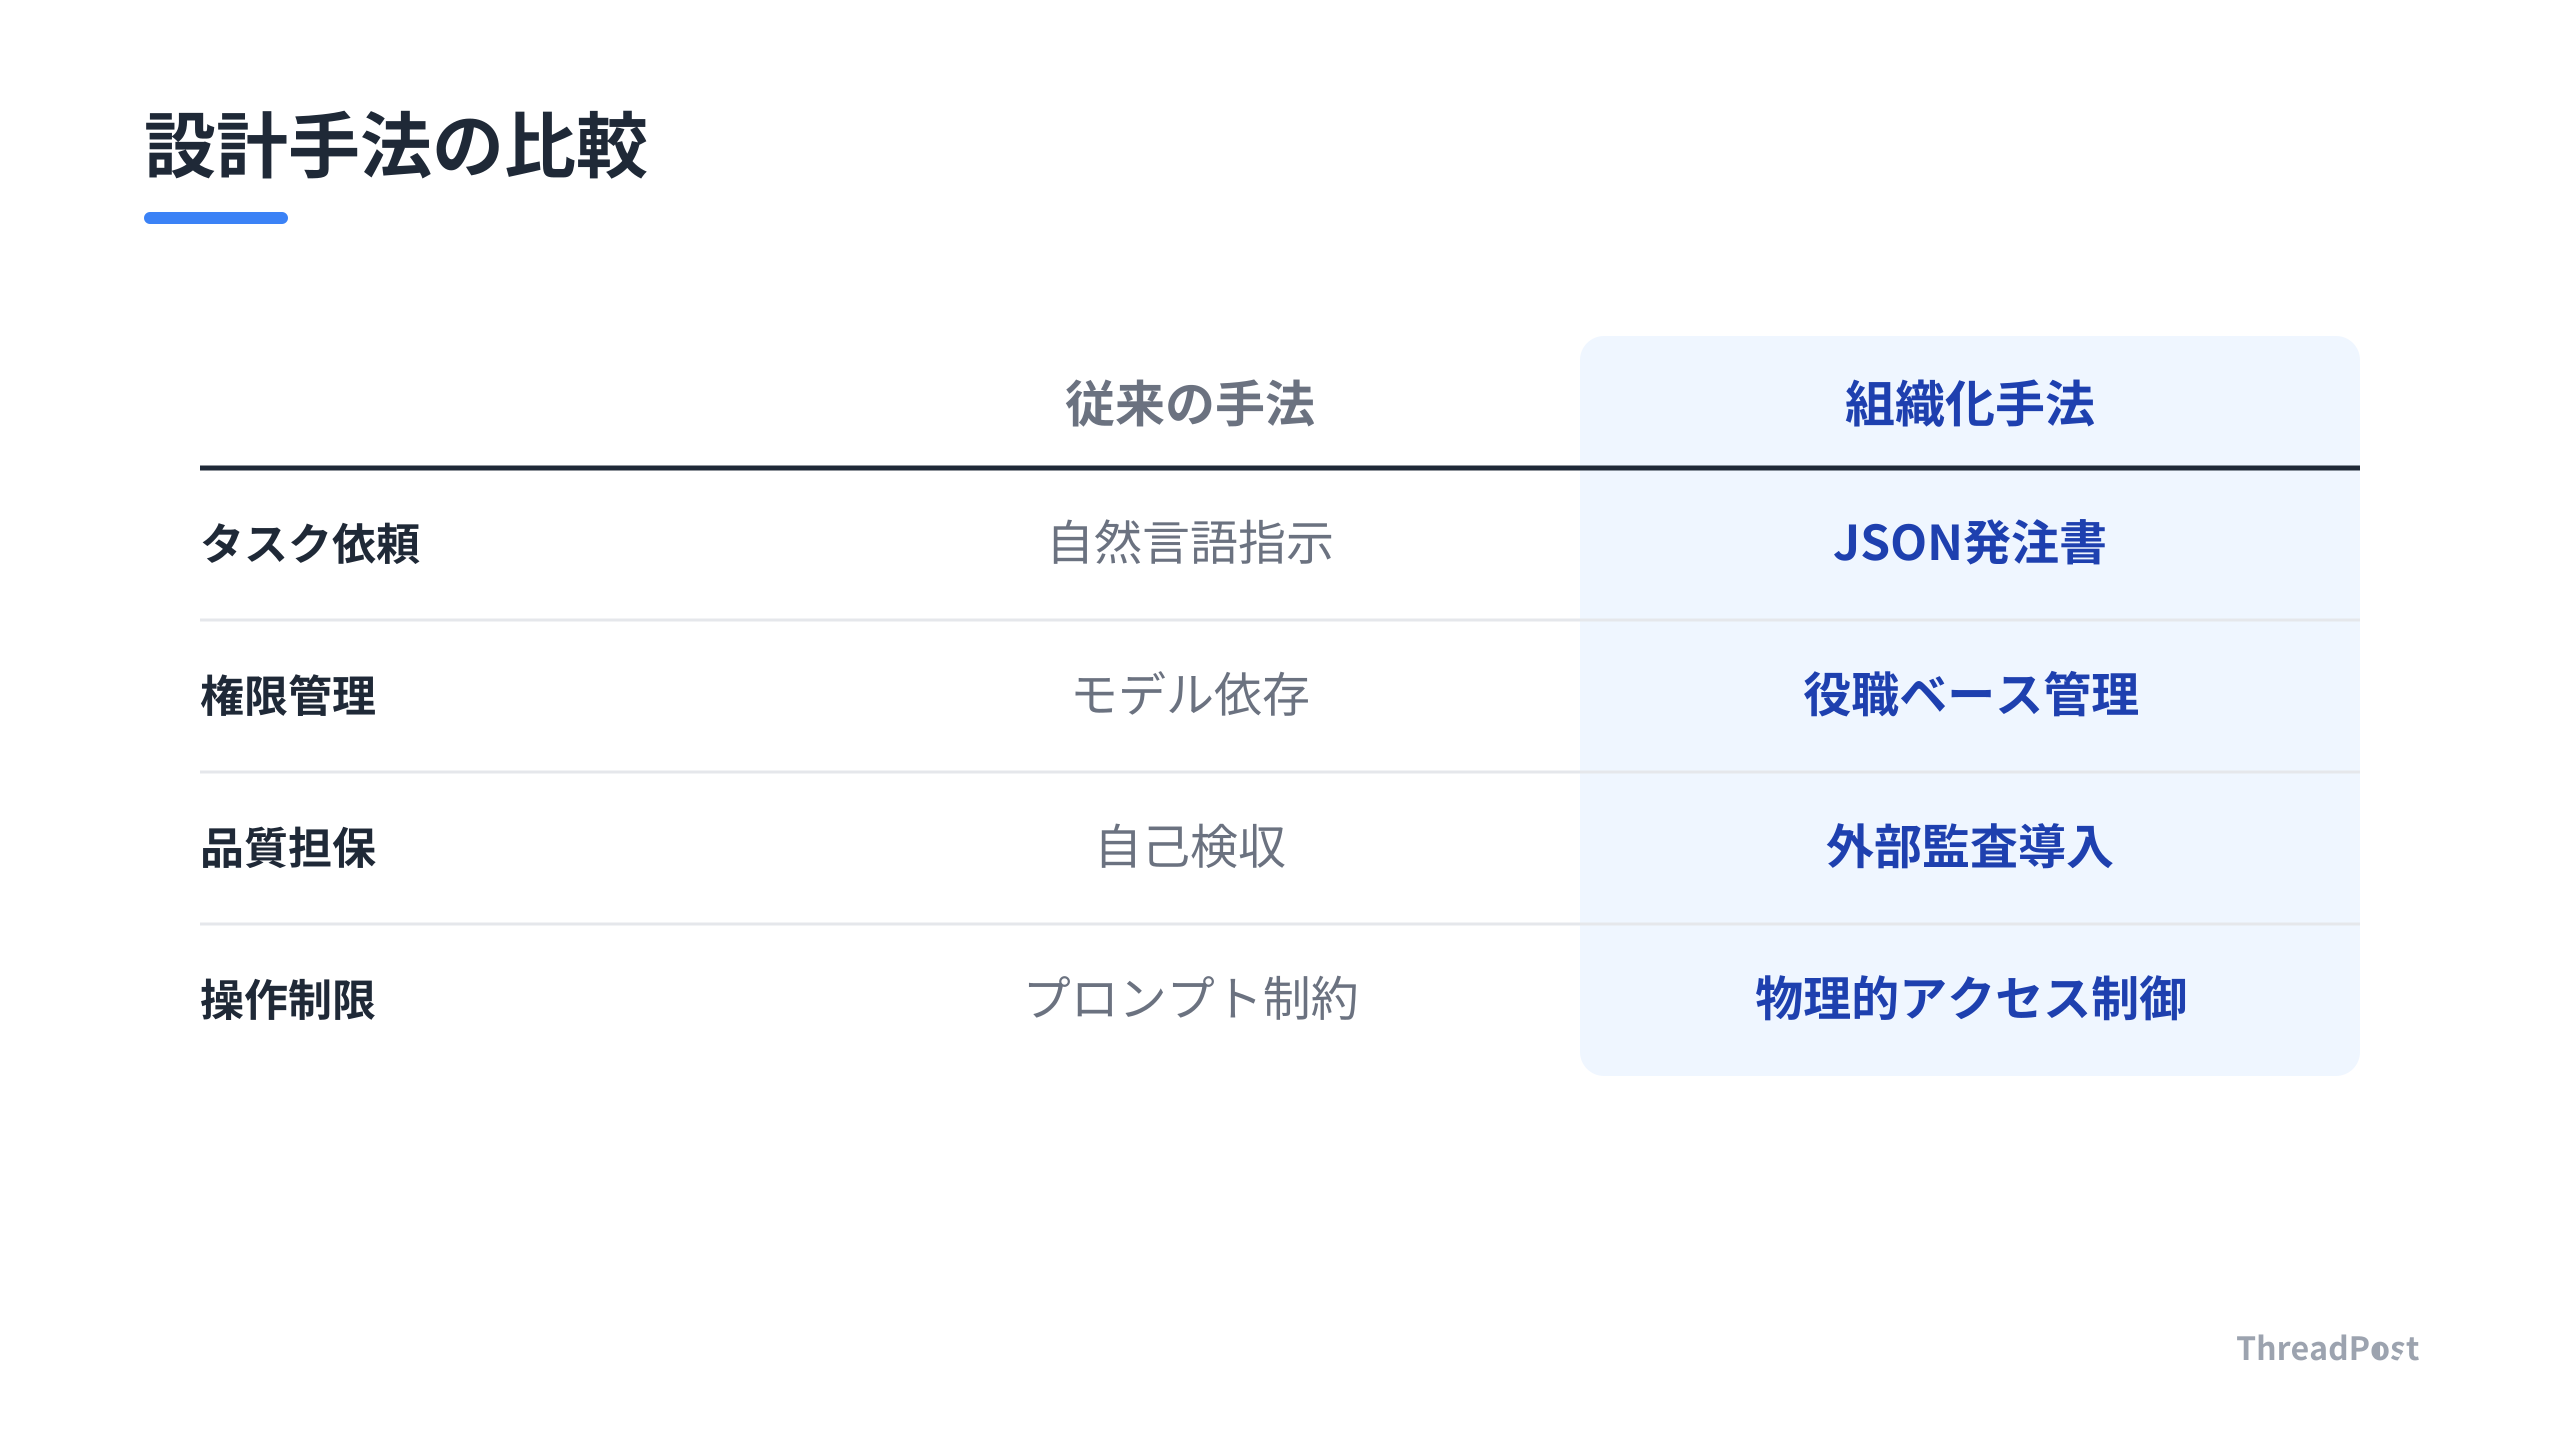
Tips 6:事故記録の構造化とTriggerへの自動変換
事故が発生した際、反省文を書かせて終わらせてはならない。事故の概要、原因、再発防止策に加え、「次に同じ事故を防ぐための条件分岐(Trigger)」を構造化データとして記録する。
たとえば「設定ファイルを直接書き換えてエラーになった」という事故があれば、「設定ファイル更新時は人間への承認要求を出す」というTrigger(if文)へと変換する。事故記録がそのまま組織のルール(Triggerリスト)に自動変換されるループを作る。
- メリット: 失敗を重ねるごとにシステムが自動的に強固になる
- デメリット: 事故フォーマットの定義とルール自動変換の運用フロー作成が必要だ
Tips 7:Proposalsによるボトムアップ改善提案の吸い上げ
ガバナンスを機能させるには、事故防止などのネガティブなフィードバックだけでなく、ポジティブな改善提案(proposals)を吸い上げる仕組みが必要だ。
成果物を出力する際のYAMLヘッダー等に提案用フィールドを設定し、エージェント側から「手順書のコマンドが古い」「この処理は共通化できる」といった改善案を自主提出させる。これを人間の最高執行責任者(COO役)が確認・承認することで、ボトムアップで組織ルールが更新される。
- メリット: 現場(AI)の気づきがリアルタイムでルール最適化に反映される
- デメリット: 提出された提案を承認する人間のチェックプロセスが必須となる
Tips 8:文脈の純度を保つコンテキスト・タブ分離
1つの画面で実装の話、インフラ設計の話、営業文章作成の会話を混ぜてはならない。コンテキスト(文脈)はタブやセッションごとに物理分離して運用する。
実装担当のセッションに高レイヤーな設計の質問を投げると、持っていない知識を補完しようとしてもっともらしい嘘(ハルシネーション)を出力する。セッション開始時に担当するコンテキストを自動宣言させ、専門外の問いには答えないルールを徹底する。
- メリット: AIの判断の鋭さと回答の一貫性が極めて高レベルで維持される
- デメリット: 複数タブを切り替えて操作するための画面管理が煩雑になる
3. ガバナンスと安全運用の手法
Tips 9:作業の「難易度」と「危険度」の分離評価
タスクを評価する際、スキルの高さを表す「難易度」と、破壊的影響度を表す「危険度」を別々の軸として評価する。
たとえば「環境変数の1行書き換え」は難易度が最低だが、本番環境の停止につながるため危険度は最高ランクになる。難易度が低くても危険度が高いタスクには、必ず人間の二重承認フローを挟む設計にする。難易度だけで承認の厳しさを決めるのは危険だ。
- メリット: 軽微な作業に潜む致命的な破壊事故を未然に防止できる
- デメリット: タスクごとに危険度判定の評価マトリクスを作成する必要がある
Tips 10:非人格な決定論コード(自動化席)の配置
すべての作業をLLM(AI)に任せる必要はない。状態遷移、リトライ処理、定期実行などの確実性が求められる処理は、確率で動くAIではなく決定論的なプログラム(自動化席)に任せる。
組織の中に「人格を持たないスクリプト担当」の席を用意し、AIエージェントからスクリプトを実行させる連携を取る。LLMの揺らぎを排除すべき部分と、柔軟な判断を求める部分を明確に分離することが安定運用のコツだ。
- メリット: システム全体の再現性と安定性が劇的に高まる
- デメリット: スクリプトコードのメンテナンス工数が別途発生する
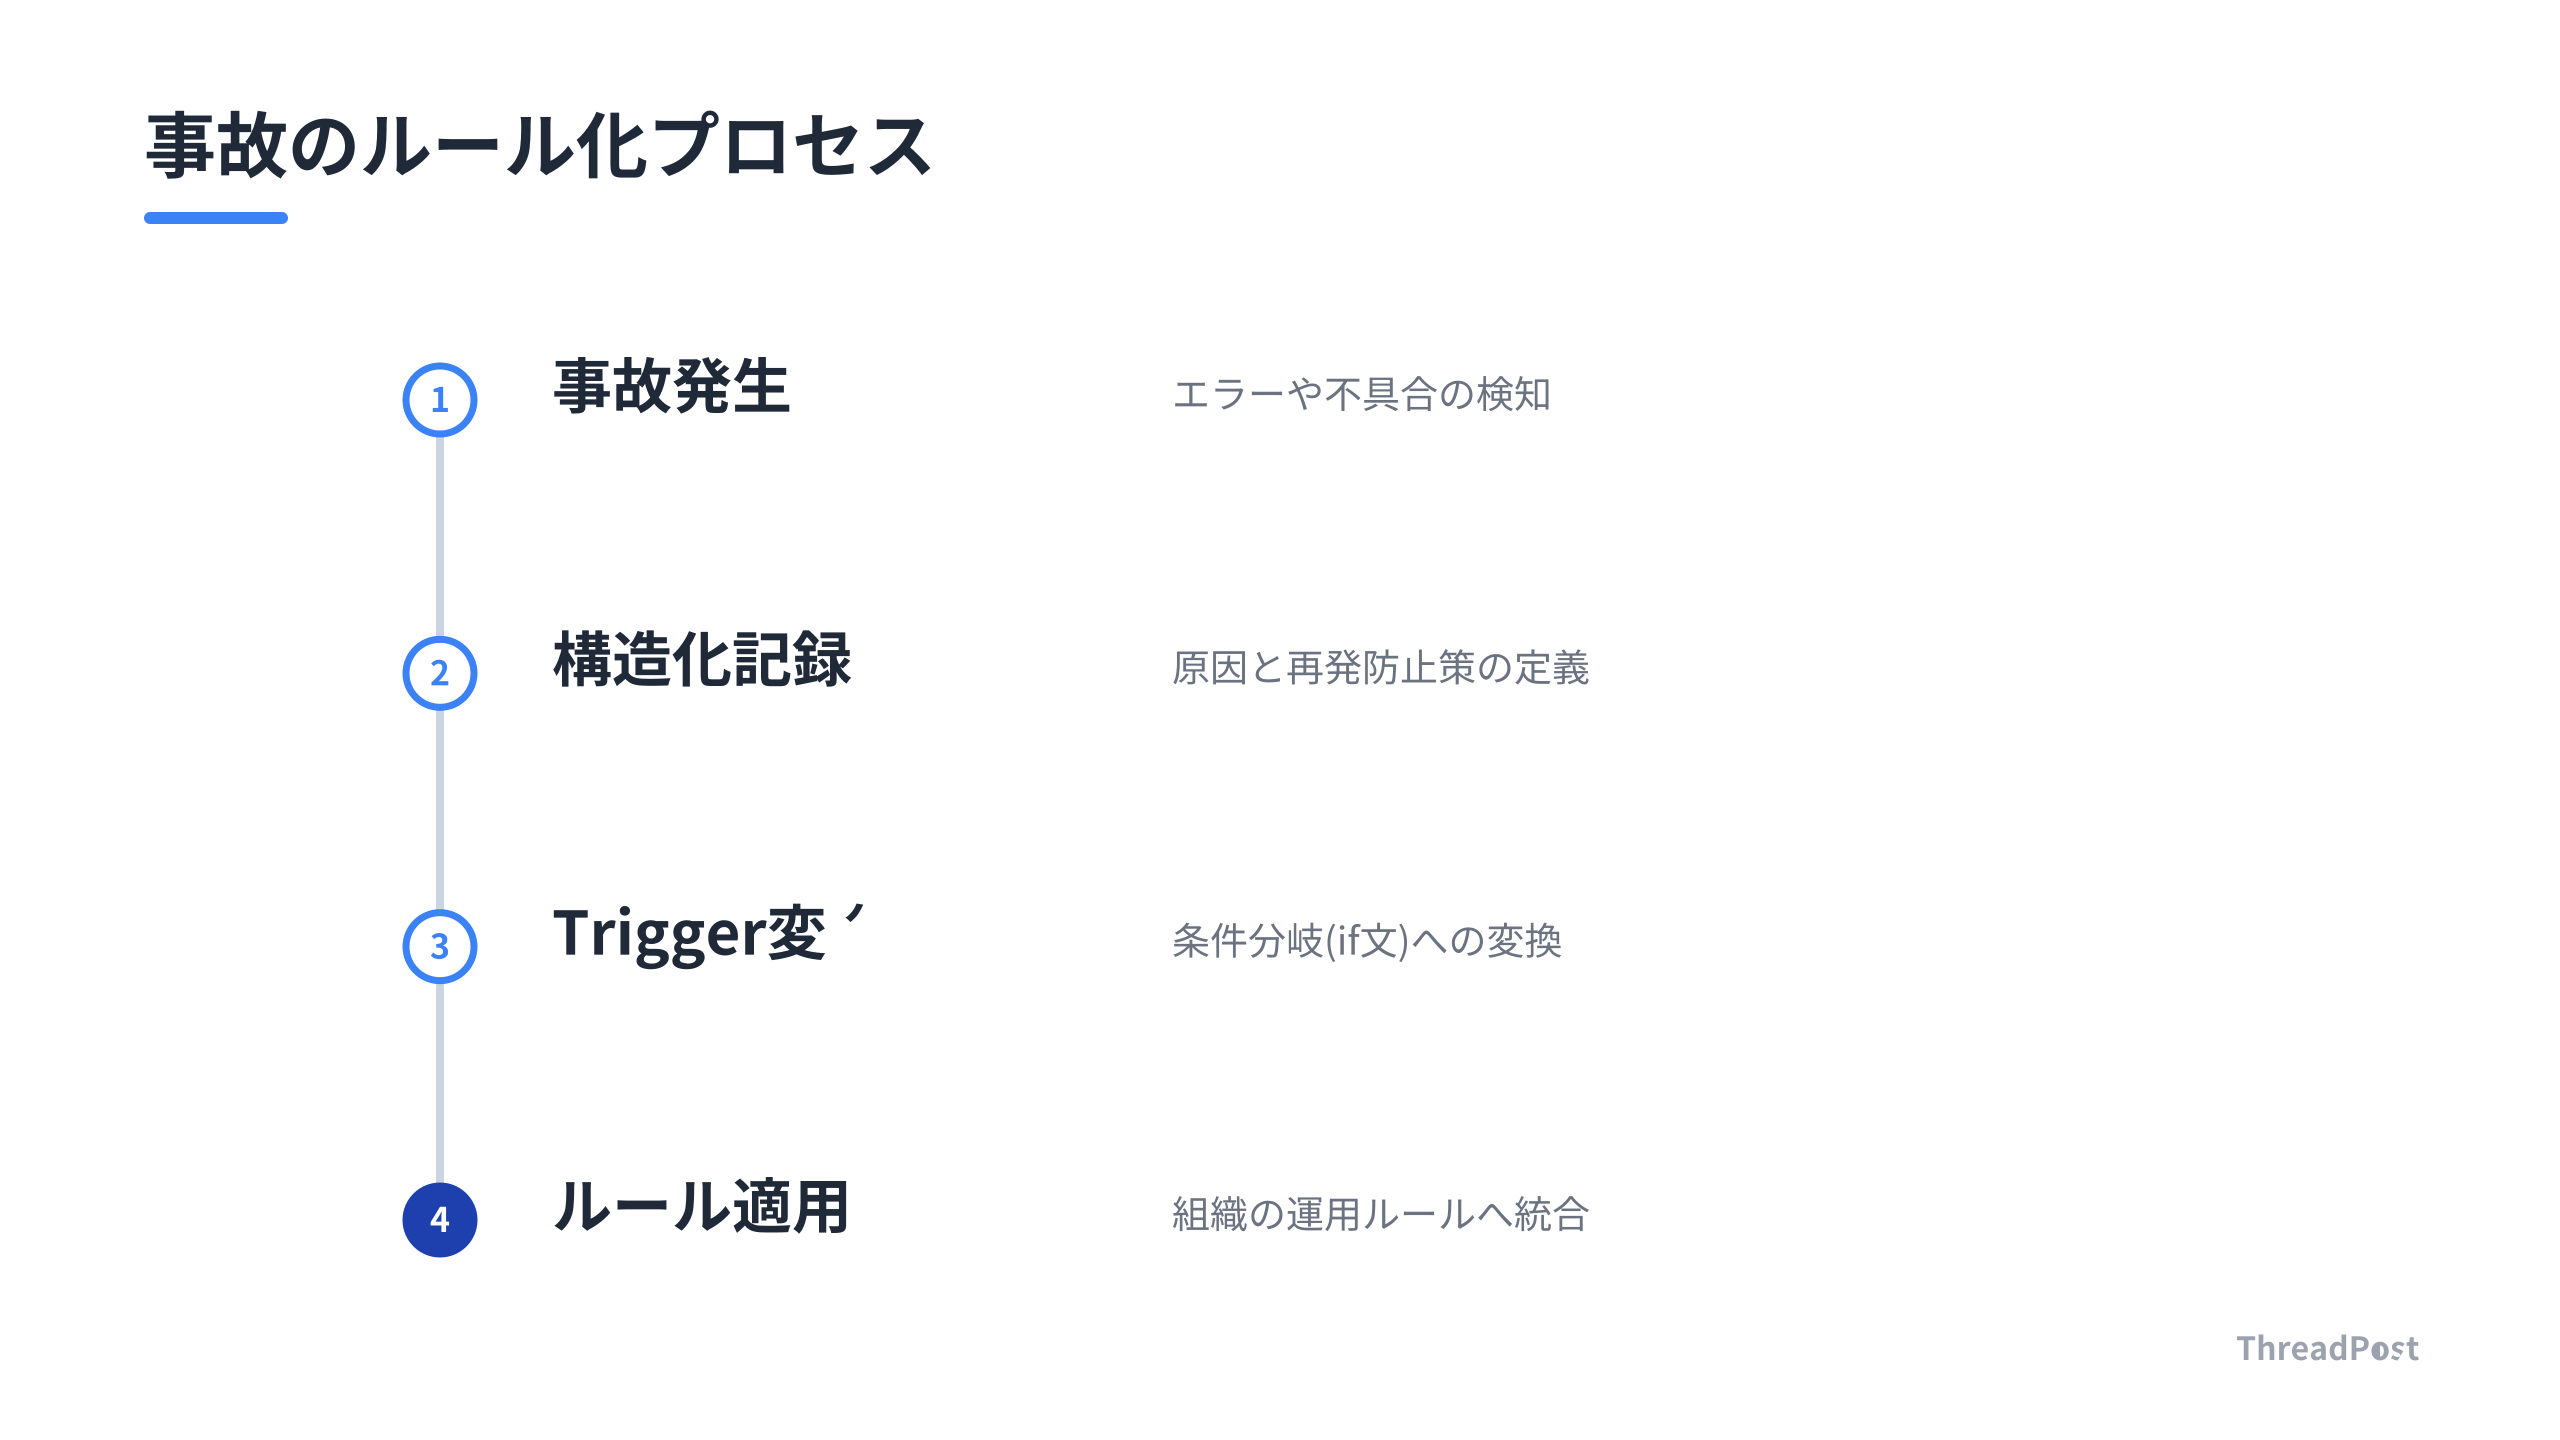
Tips 11:反証を行う外部監査エージェントの組み込み
指揮系統の外部に、提出された成果物に対してひたすら難癖をつけ反証を試みる「外部監査エージェント」を配置する。
作られたコードやドキュメントに対して「セキュリティホールはないか」「エッジケースで落ちないか」を意地悪な視点でチェックさせる。開発担当エージェントと監査エージェントを独立して戦わせることで、人間がチェックする前に圧倒的な品質の底上げが完了する。
- メリット: クオリティの低い成果物が人間に到達するのを防げる
- デメリット: エージェント間のやり取りが増えるためAPIコストが増加する
Tips 12:憲法レイヤーによる価値観ガバナンスの定義
個別の細かいルールの最新部に、組織全体の絶対的価値観を定めた「憲法(ガバナンス最上位層)」を定義する。
「ユーザーデータの保護を最優先する」「勝手な推測で破壊的コマンドを打たない」といった抽象的な原則をプロンプトの最深部に埋め込む。具体的な個別ルールが存在しない未知の状況に直面した際、AIエージェントはこの憲法に立ち返って行動の是非を正しく判断できるようになる。
- メリット: 予期せぬイレギュラーな事態が発生してもAIが暴走しにくくなる
- デメリット: 抽象的すぎる記述だと日常の細かな判断で機能しない場合がある
ここまで読んだあなたに
今なら無料で全機能をお試しいただけます。設定後はAIが投稿案を毎日生成。確認して選ぶだけ。
AIエージェント組織運用の設計手法パターン比較表
以下の表は、本記事で紹介した主要な設計手法の特徴を整理したものだ。自社のAI運用フェーズに合わせて導入を検討する。
| 設計手法 | 目的 | 導入難易度 | 安全性向上度 | 運用コスト |
|---|---|---|---|---|
| 発注書(JSON)運用 | 依頼の明確化と事故防止 | 低 | 中 | 低 |
| 役職ベース権限管理 | 自己検収の防止と責任明確化 | 中 | 高 | 中 |
| 物理的な制約構築 | 不可逆操作の遮断 | 高 | 最高 | 低 |
| 引き継ぎ自動生成 | 文脈の復元と記憶の維持 | 中 | 中 | 低 |
| 事故記録のTrigger変換 | 組織ルールの自己改善 | 高 | 高 | 中 |
| 外部監査組み込み | 成果物の事前品質担保 | 中 | 高 | 高 |
しんたろー:
僕が1人SaaS開発で毎日使い倒しているClaude Codeでも、この役職定義と発注書システムは大活躍している。
AIを単なるチャット相手ではなく、ターミナル上で動く「有能な部下」として固定の役割を与えることで、僕自身の開発ストレスはほぼゼロになった。
導入の第一歩として、まずは「発注書(JSON)」の作成から試してみるのがいい。
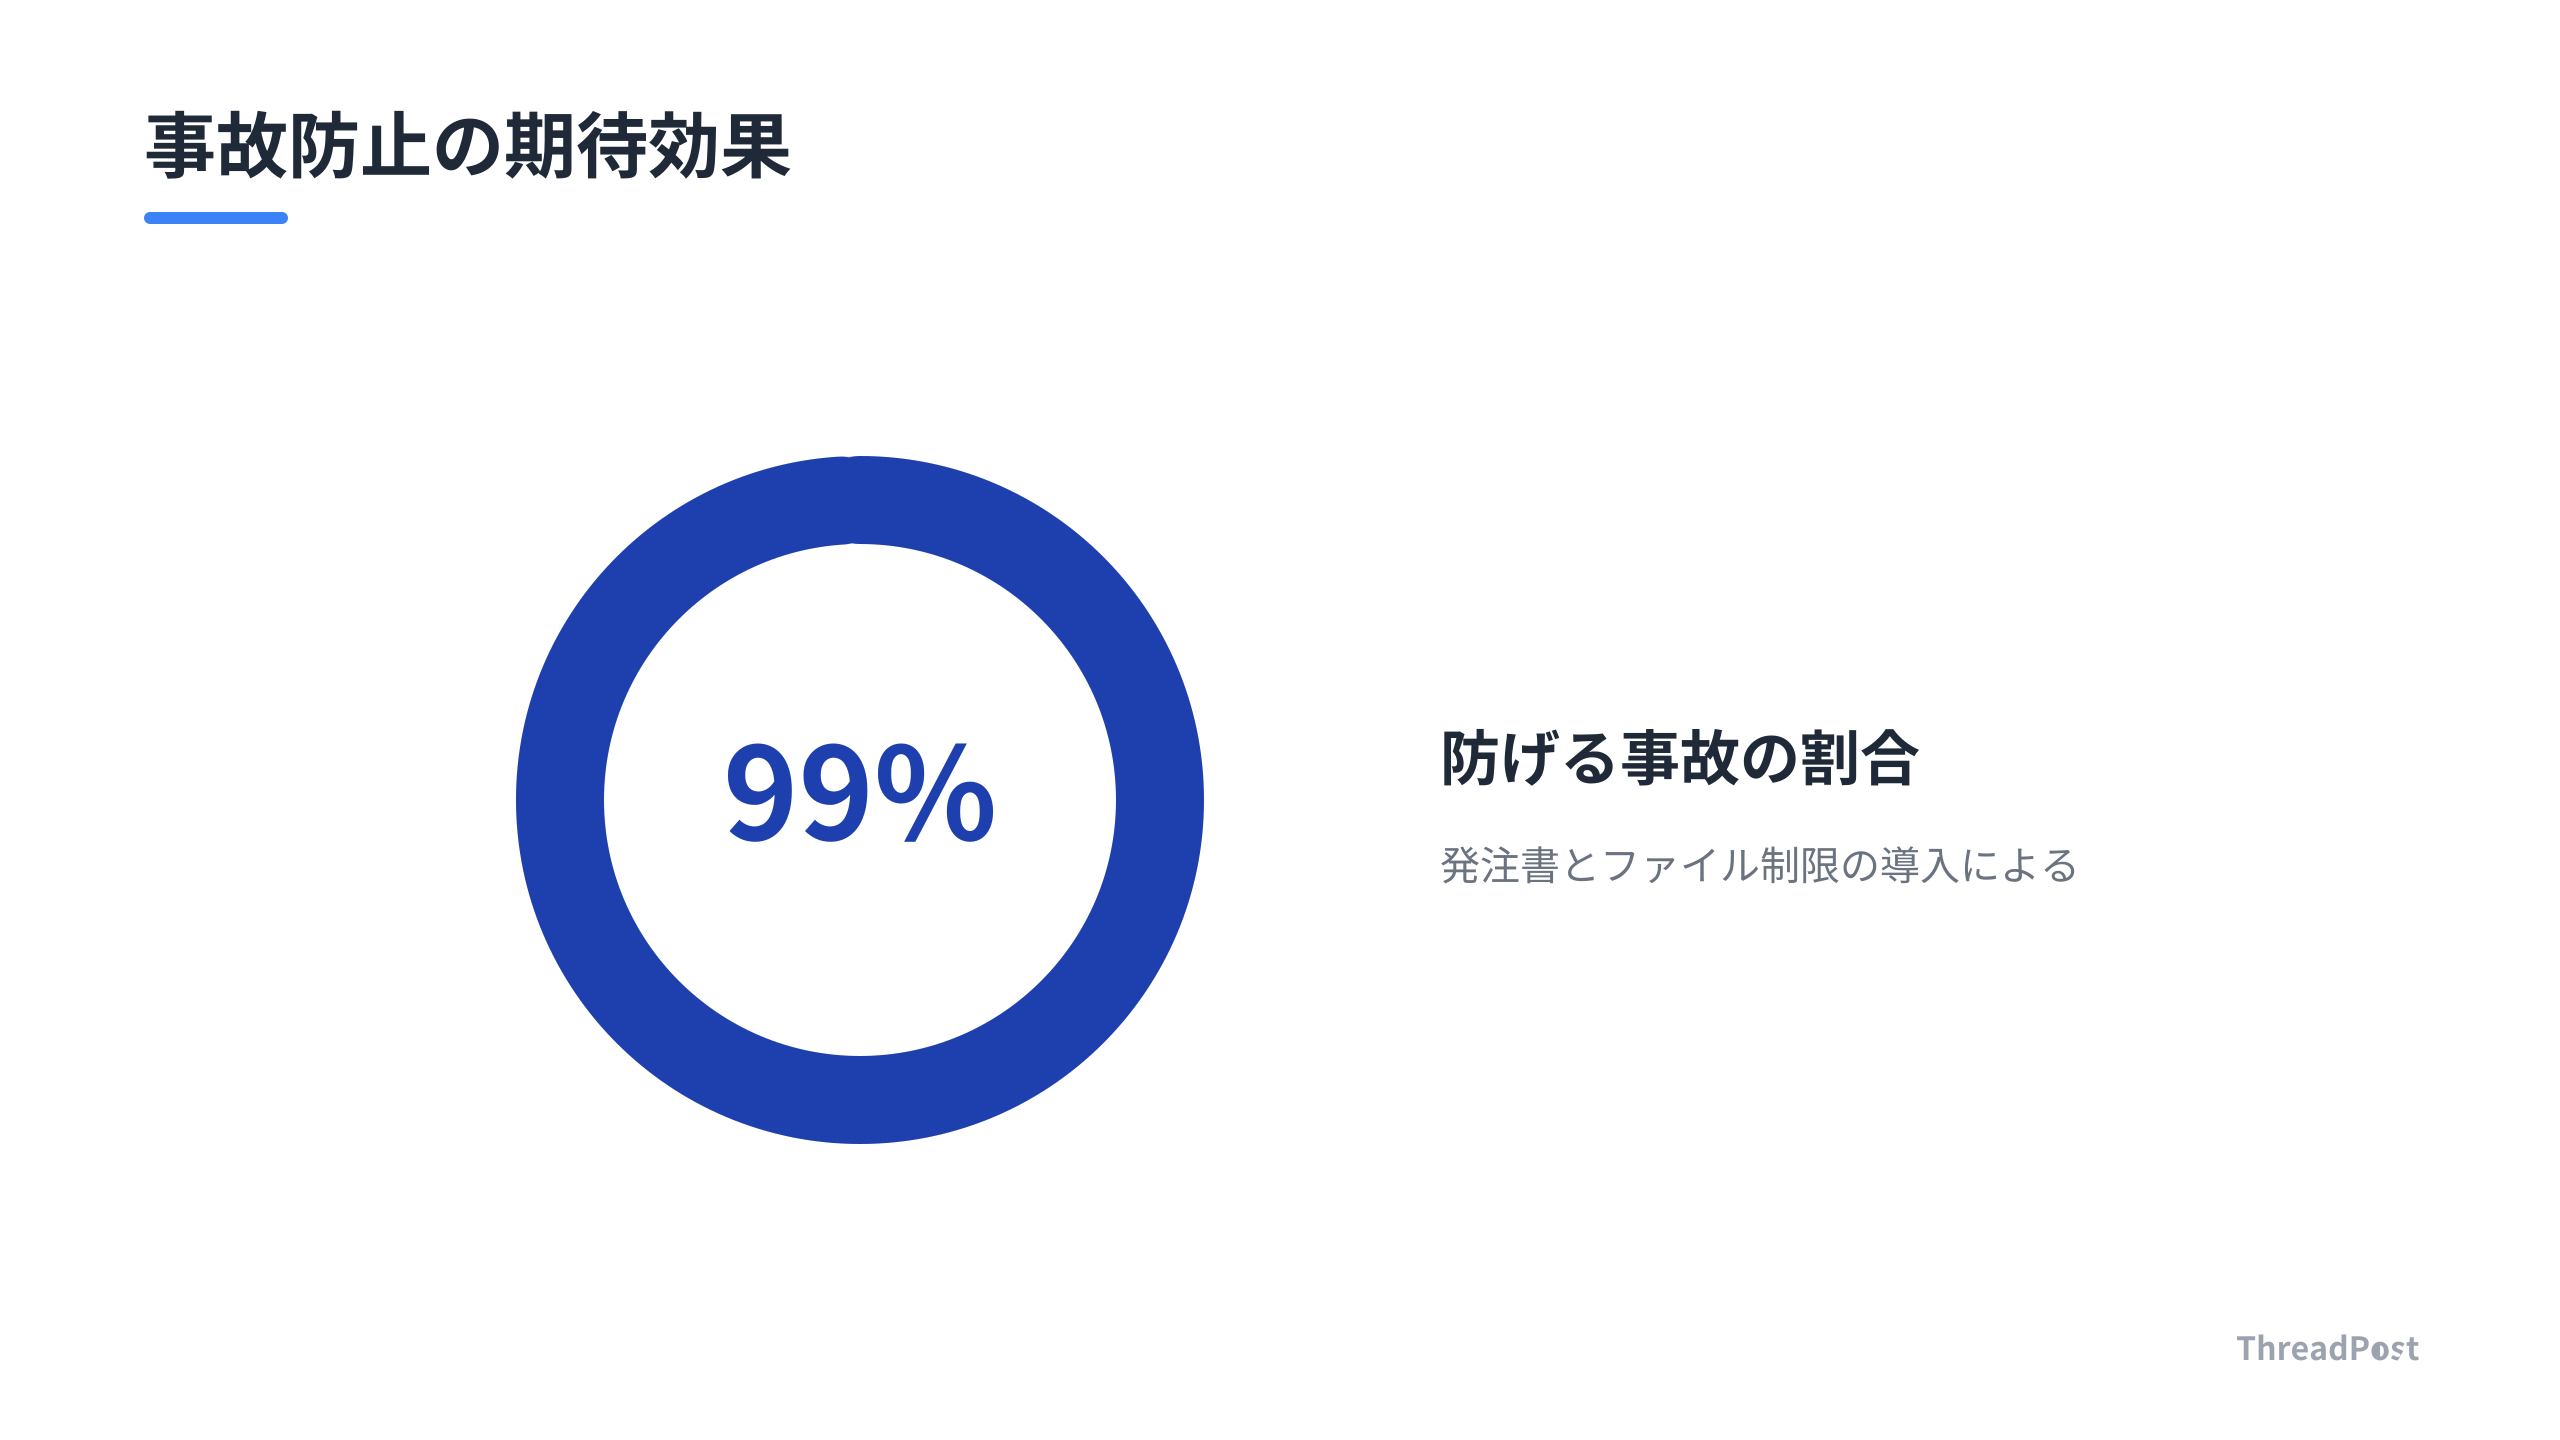
これを導入するだけでも、AIが関係ないファイルを書き換えて青ざめる事故は99%防げるようになる。
 あわせて読みたい【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発 →
よくある質問(FAQ)
Q1: なぜチャットで指示を出すだけではダメなのか?
回答: チャットでの指示は「言葉」による頼みごとに過ぎず、文脈が長くなるとAIが指示を忘れるリスクが高いからだ。また、良かれと思って頼んでいないファイルまで修正する不確実性がある。JSONなどの構造化された発注書を使い、操作可能な範囲を制限することで、初めて業務として安定した成果が得られるようになる。
Q2: エージェントを増やすと管理が大変にならないか?
回答: 適切な権限分離を行えば、逆に管理は楽になる。1つのAIに全責任を負わせる方が、バグの原因特定や修正指示に膨大な時間がかかるからだ。重要なのは事故記録からルールを自動生成する仕組みを作ることであり、これにより組織が自律的に学習して管理コストは低下していく。
Q3: AIに「役職」を与える具体的なメリットは何か?
回答: 同じ性能のAIモデルであっても、「実装担当」と「レビュー担当」で役割と権限を物理的に分離できる点だ。これにより自分自身で書いたコードを自分で合格と判定する「自己検収」を防げる。賢さという曖昧な基準ではなく、権限という客観的基準で制御できるのが最大のメリットだ。
Q4: AIが勝手に重要設定を書き換えないか心配だ。
回答: プロンプトで「書き換えないで」と指示するのではなく、ファイルシステムやアクセス権限で物理的に変更不可能な状態を作るべきだ。さらに、ルール変更が必要な場合は必ず人間が介在する承認ステップを配置することで、勝手な書き換え事故は完全に防げる。
Q5: 引き継ぎドキュメントを毎回作成するのは手間がかからないか?
回答: 人間が手動で書く必要は一切ない。セッションを終了するコマンドやスクリプトの中に、現在の進捗と次のタスクをJSON形式で要約出力する処理を組み込めば自動化できる。次のセッション開始時にそのファイルを自動読込させるだけで、文脈の完全復元が可能だ。
まとめ:AIを「ツール」から「自律する組織」へ進化させよう
AIエージェントの組織運用で最も大切なのは、「AIの善意や理解力に頼らない仕組み作り」だ。
人間の会社と同じように、明確な権限、書面による発注、第三者による検収、そして失敗からルールを学ぶフィードバックループを構築することで、AIは真のパートナーへと進化する。
まずは「発注書の導入」と「触ってよいファイルの制限」という小さな一歩から始めてみるのがいい。これだけでも、あなたのAI開発環境は劇的に安全かつ快適なものへ変わるはずだ。
この記事が参考になったら、ThreadPostを試してみませんか?
投稿作成・画像生成・スケジュール管理まで、AIがサポートします。
ThreadPostをもっと知る

関連記事

【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発

【2026年版】VRAM 8GBで動かすローカルLLM構築術10選|1人SaaS開発者の実践記録

【2026年版】最強AIコーディングモデル3選|Claude Fable 5・GLM-5.2・MAI-Code徹底比較

【2026年版】ローカルAI構築ツール5選|1人開発者が教えるGemma 4の完全オフライン化

1回25ドルのトークン消費。Claude Codeのマルチエージェント化が迫る、個人開発のハイブリッド運用。

【2026年版】Claude Codeのセキュリティ対策12選|1人開発者が実践する防御策

【2026年版】AIブラウザ自動化ツール4選|1人SaaS開発者が用途別に徹底比較

【2026年版】ローカルLLM環境構築5ステップ|APIコストゼロでAI開発
