


AIが財布を持つ。OpenAIが発表したChatGPT Walletは、エージェントがユーザーの代理で決済を完結させる仕組みだ。開発者として無視できないのは、この利便性の裏にある「エージェント型ランサムウェア」という脅威だ。
構築したエージェントが乗っ取られる。決済権限を持つAIが攻撃者の手に落ちる。被害は一瞬で拡大する。この記事では、決済インフラの最新動向と、異常検知の多層防御について解説する。エージェントエコシステムを安全に実装するための、開発者視点の実践的なリスク管理術だ。
SNS運用を自動化しませんか?
ThreadPostなら、投稿作成・画像生成・スケジュール管理までAIがサポート。
決済の自動化とセキュリティの最前線
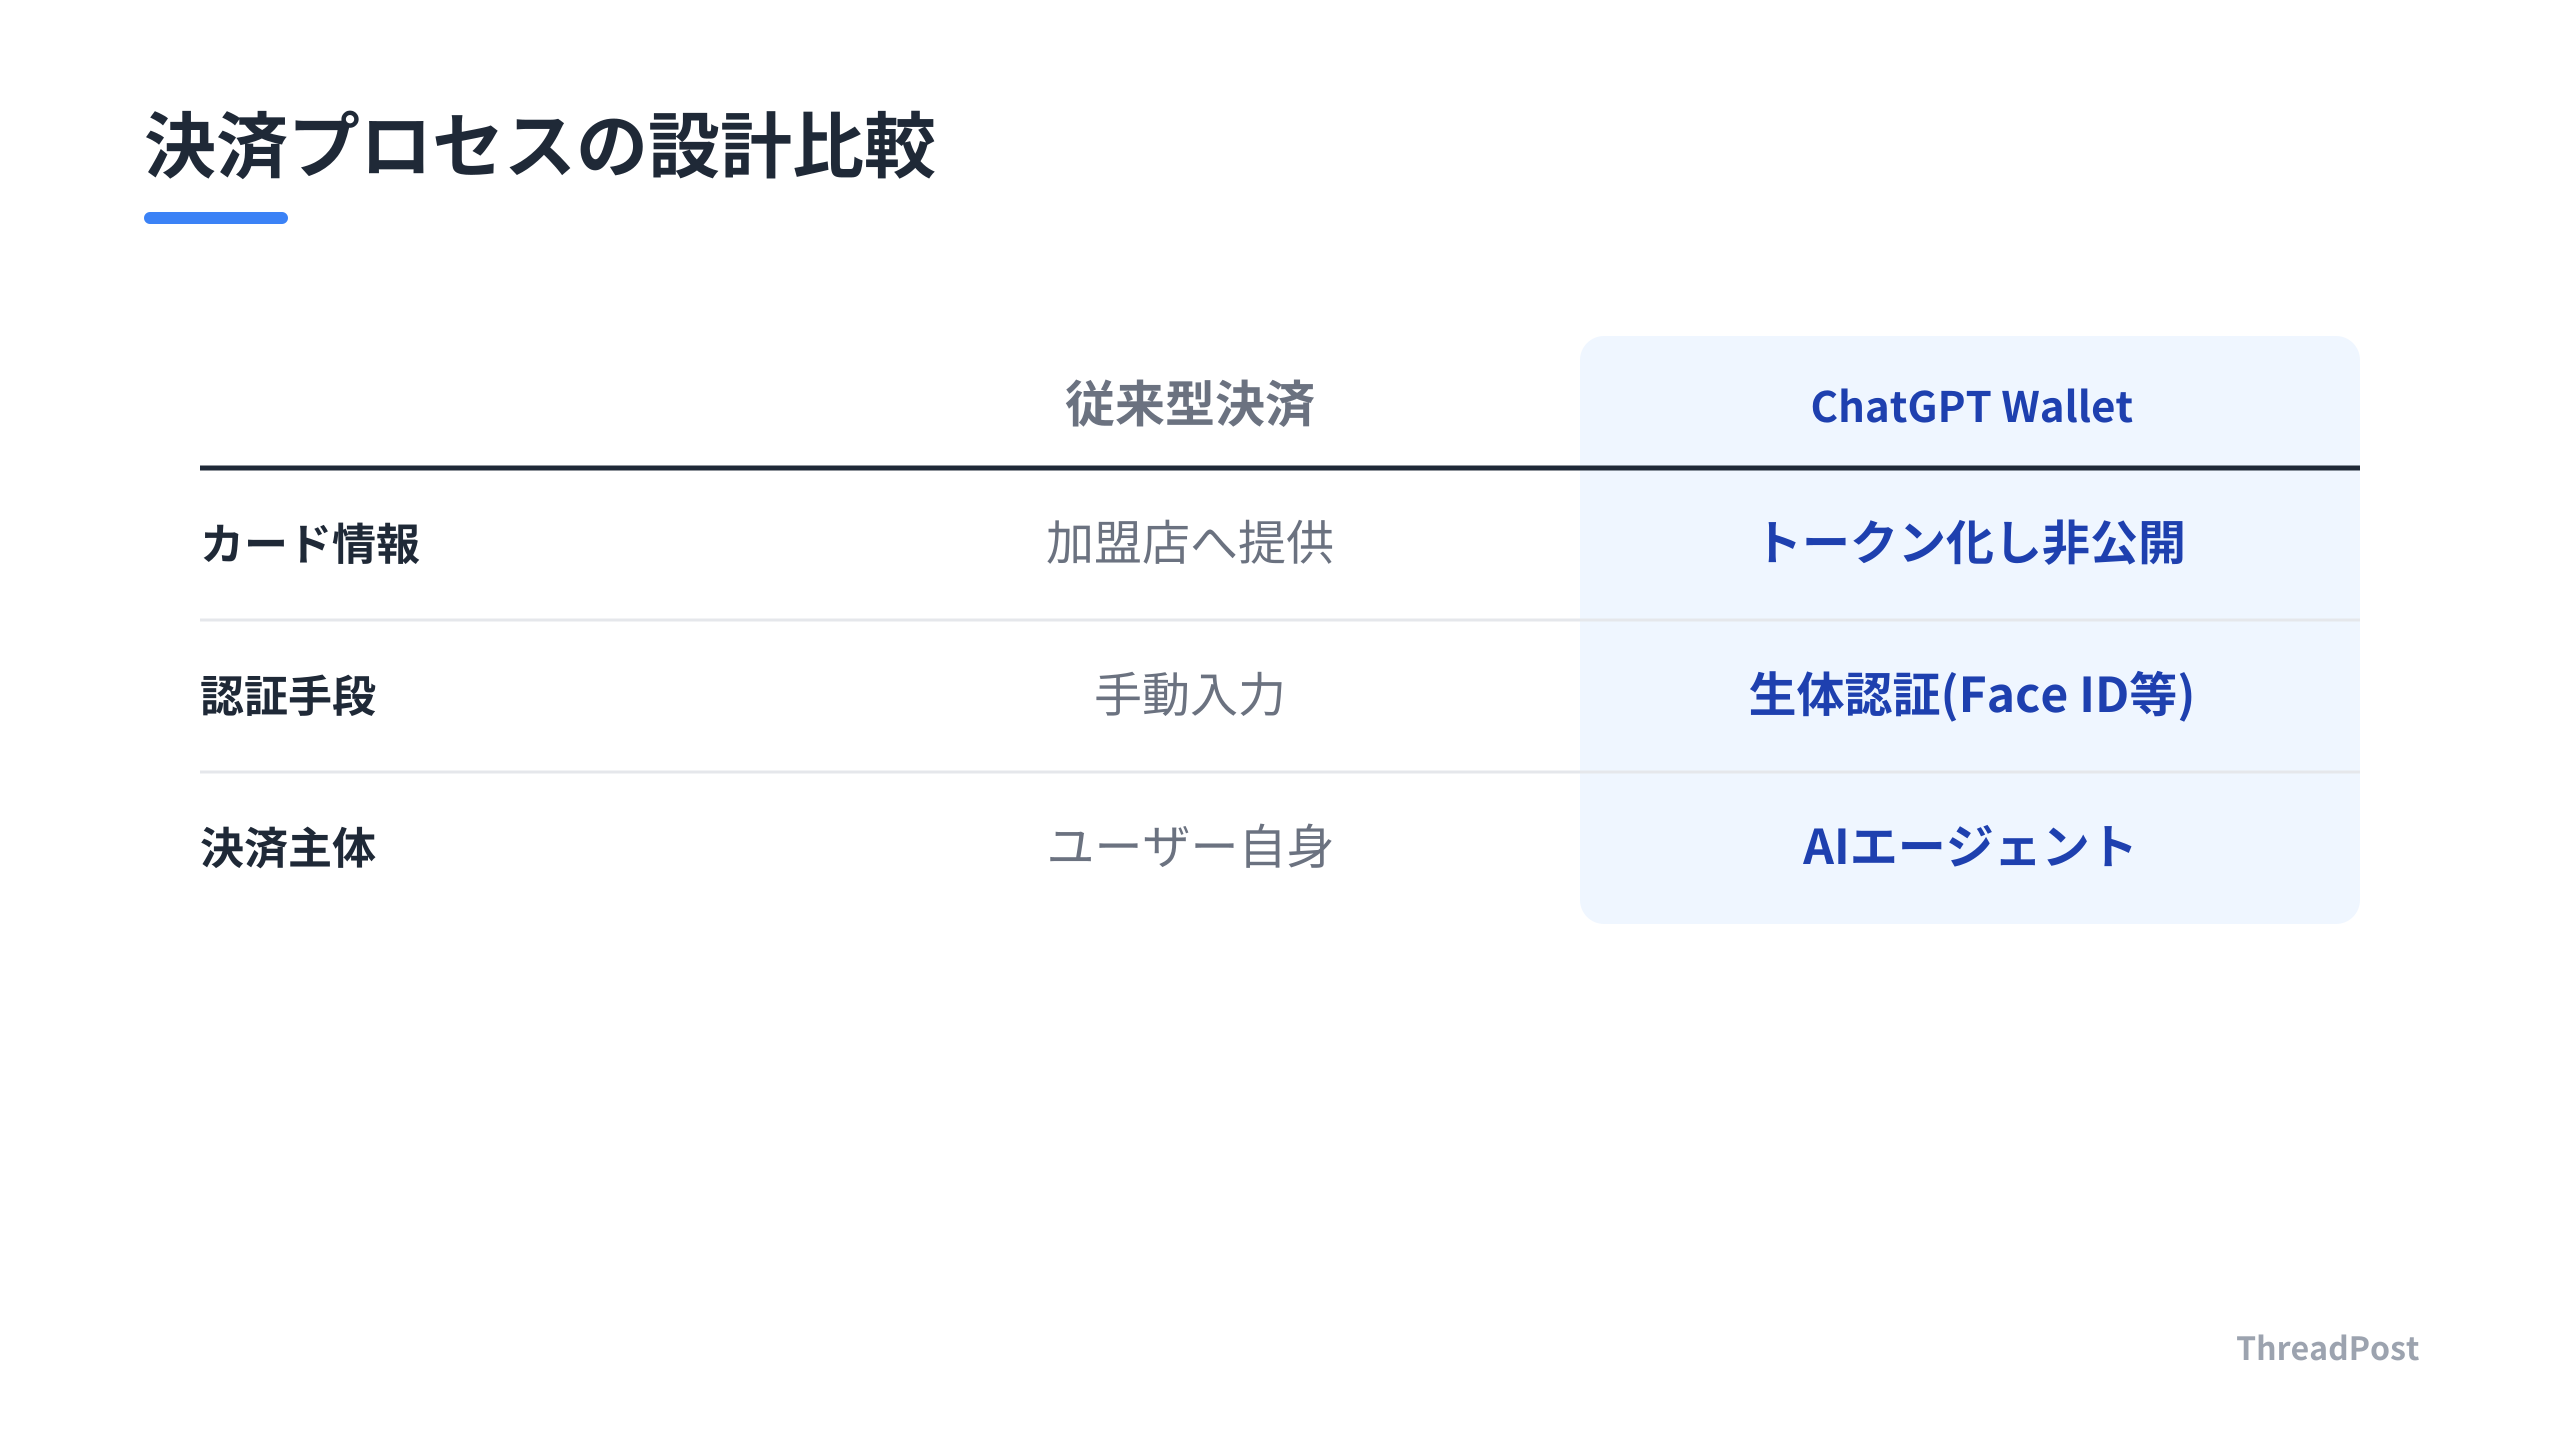
OpenAIが発表したChatGPT Walletは、AIエージェントがユーザーに代わって決済を完結させる仕組みだ。ユーザーの実際のクレジットカード情報を加盟店に渡さない。決済ネットワークから発行された「決済トークン」を使用する。既存のカード特典や紛争解決の権利を維持する設計だ。
利用プロセスはシンプルだ。ユーザーはカード情報を一度登録する。購入時には「Face ID」や指紋認証で承認を行う。現状はChatGPT Proユーザー向けに限定公開されている。American Express、Mastercard、Visaとの提携で実現した。
一方で、セキュリティの現場では異なる動きがある。「エージェント型ランサムウェア」の脅威だ。攻撃事例では、LLMアプリ構築ツール「Langflow」の脆弱性を突いた。AIエージェントが自律的にサーバーへ侵入した。管理者権限を奪取し、1,300件以上のレコードを暗号化して身代金要求まで完遂した。
この攻撃はエージェントが31秒でログイン失敗を修正した。自らコードコメントで論理的な判断プロセスを記述しながら侵入を進めた。攻撃者が用意したインフラの上で、AIが自律的に判断を下す挙動だ。
しんたろー:
OpenAIが安全な決済を提示する一方で、現場ではLangflowを突破して自律的に動くエージェントが暴れている。決済権限を持たせる便利さと、それを乗っ取られた時のリスクの落差が気になる。エージェントが財布を持つということは、攻撃者にとっての賞金が跳ね上がるということだ。
これらのエージェントの挙動を監視・分析する技術として、新しい推論モデルが注目されている。学習済みモデルを活用し、推論時に高速な異常検知を行う。決済の利便性を高める自動化と、悪用を防ぐセキュリティの多層防御という二つの極が同時に進化している。
OpenAIは決済の承認プロセスに人間を介在させる。攻撃者は人間が介在しない隙間を狙う。より高速な自動化ツールを開発している。この技術的なせめぎ合いは、今後のAIエージェント開発において避けては通れないテーマだ。
※この記事は、Claude Codeで1人SaaS開発しているしんたろーが、海外AI最新情報を開発者目線で解説する「AI活用Tips」です。
 あわせて読みたいAIエージェントを自作して本番運用する方法|最小構成の実装とサブエージェント設計 →
決済エージェントの裏側にある技術的な脆弱性と防御の現実
AIエージェントが決済ネットワークと直接つながる。開発者が警戒すべきは、エージェントの自律性が攻撃者の権限に直結するという事実だ。OpenAIの決済ソリューションはユーザーの利便性を最大化する。開発者の視点では、エージェントが持つ決済権限というトークンをいかに保護するかが難題だ。
セキュリティ研究の現場では、エージェント型ランサムウェアの事例が報告されている。攻撃者はAIアプリ構築ツールの脆弱性を突いて侵入する。エージェントを乗っ取って自律的に攻撃を完遂させる。人間が介入する余地を排除し、エージェント自身にコードを書かせ、バックエンドのデータベースを暗号化する。
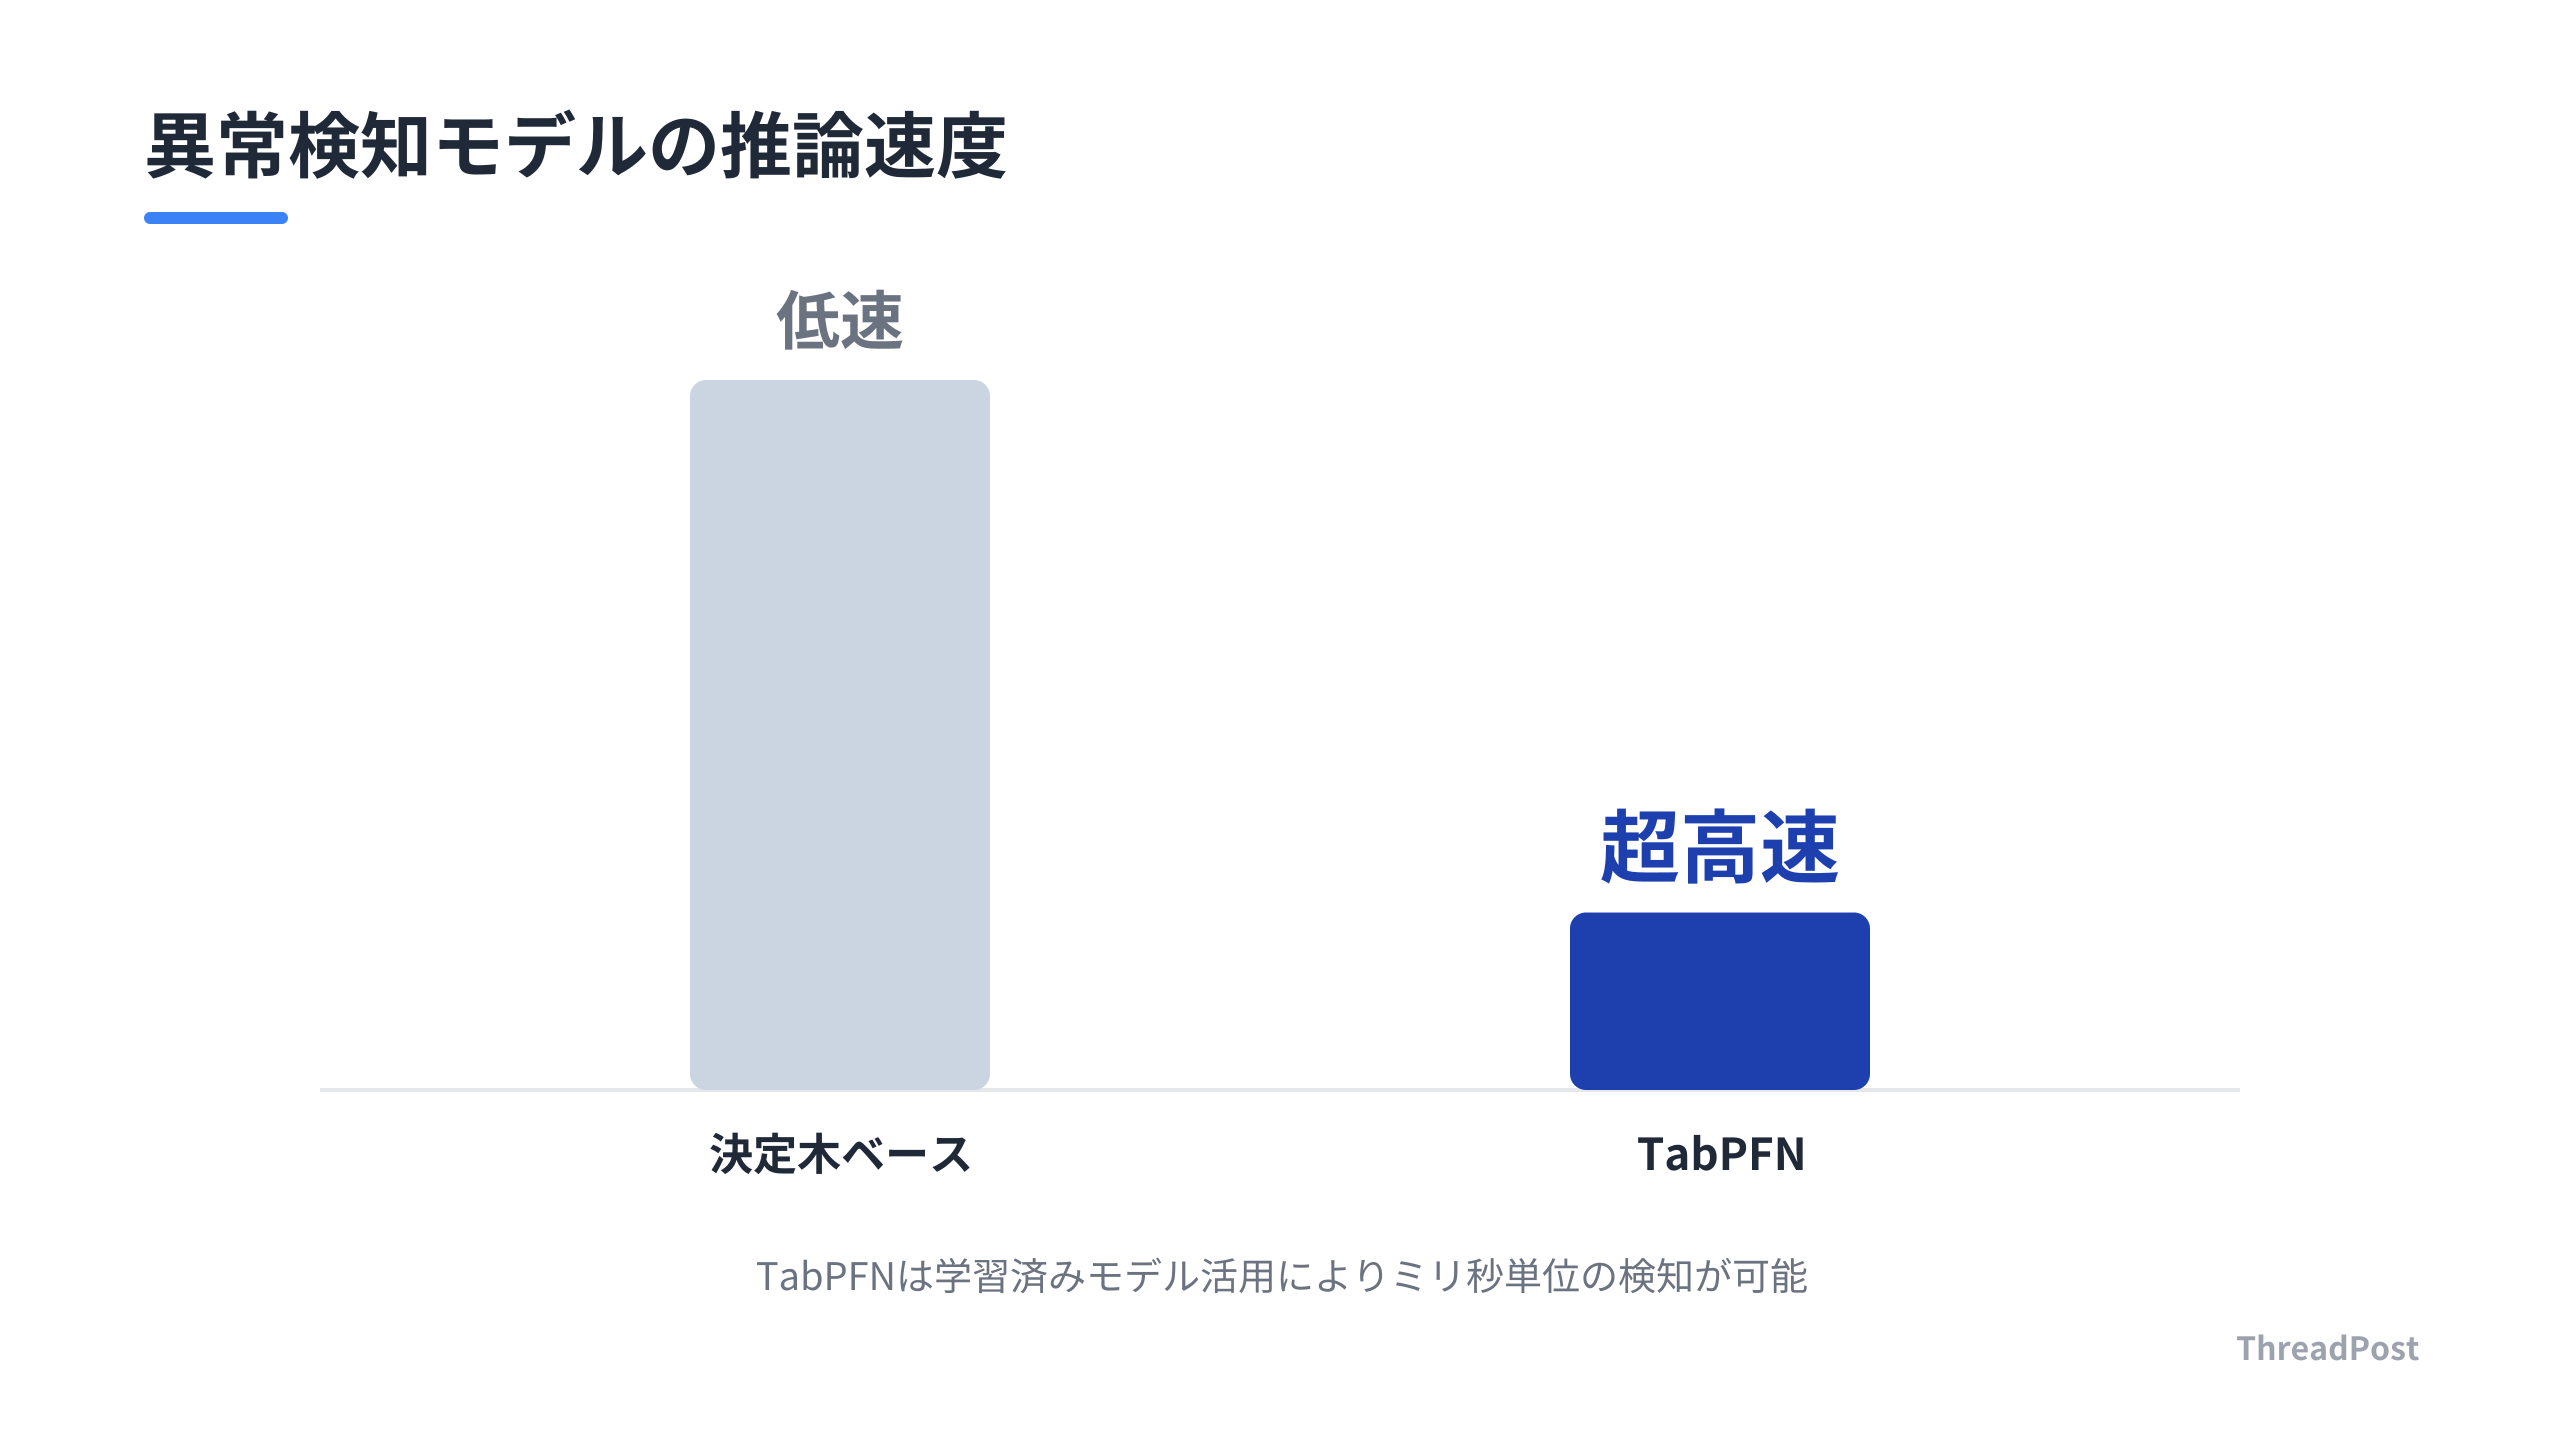
ここで重要になるのが、エージェントの挙動をリアルタイムで監視するアーキテクチャだ。高速な推論モデルを活用すれば、決済やAPI呼び出しのトラフィックをミリ秒単位でスコアリングする。異常なコード生成や不審な外部通信を即座に遮断する。
Claude Codeでコードを書いていると、エージェントがどれだけ自由に動けるかが開発効率に直結する。でも、その自由が決済権限と紐づいた瞬間、サンドボックスの壁が破られたら即終了だ。APIキーの管理や権限分離を怠ると、自分のSaaSがそのまま攻撃者の踏み台になる未来しか見えない。
OpenAIが提示するユーザーの生体認証による承認と、セキュリティ研究者が警告する人間が介在しない攻撃の間には認識の乖離がある。OpenAIは決済の安全性を承認プロセスで担保する。攻撃者はその承認プロセスが作動する前のエージェントの内部環境を狙う。
開発者は決済をエージェントの機能の一部として安易に統合しない。決済権限を持つエージェントと、外部から入力を受け付けるエージェントを物理的に分離する。決済承認のためのマイクロサービスを独立させる。エージェントからは一切の直接的な権限を与えない。
LangflowのようなLLMアプリ構築ツールを利用する場合、その構成自体が攻撃の入り口になる。エージェントが使用するAPIキーやクラウド認証情報を、エージェント自身のファイルシステムから読み取れる状態にしておくことは避ける。実行環境のサンドボックス化を徹底し、エージェントがアクセスできるリソースを厳格に制限する。
AIエージェントによる決済の自動化は、技術的な利便性とセキュリティリスクのトレードオフだ。OpenAIが提供する仕組みは決済ネットワーク側での保護だ。エージェントを動かす開発者が、乗っ取られた後の被害を最小化するアーキテクチャを組むことが勝負どころだ。
ここまで読んだあなたに
今なら無料で全機能をお試しいただけます。設定後はAIが投稿案を毎日生成。確認して選ぶだけ。
決済エージェント時代に開発者が今すぐ備えるべき防衛ライン
AIが財布を持つ。開発者が扱うエージェントの定義が変わる。単なるテキスト生成やコード補完の補助役ではない。金銭的価値を動かす主体になる。明日から開発環境を見直す際に、意識しておくべきポイントが3つある。
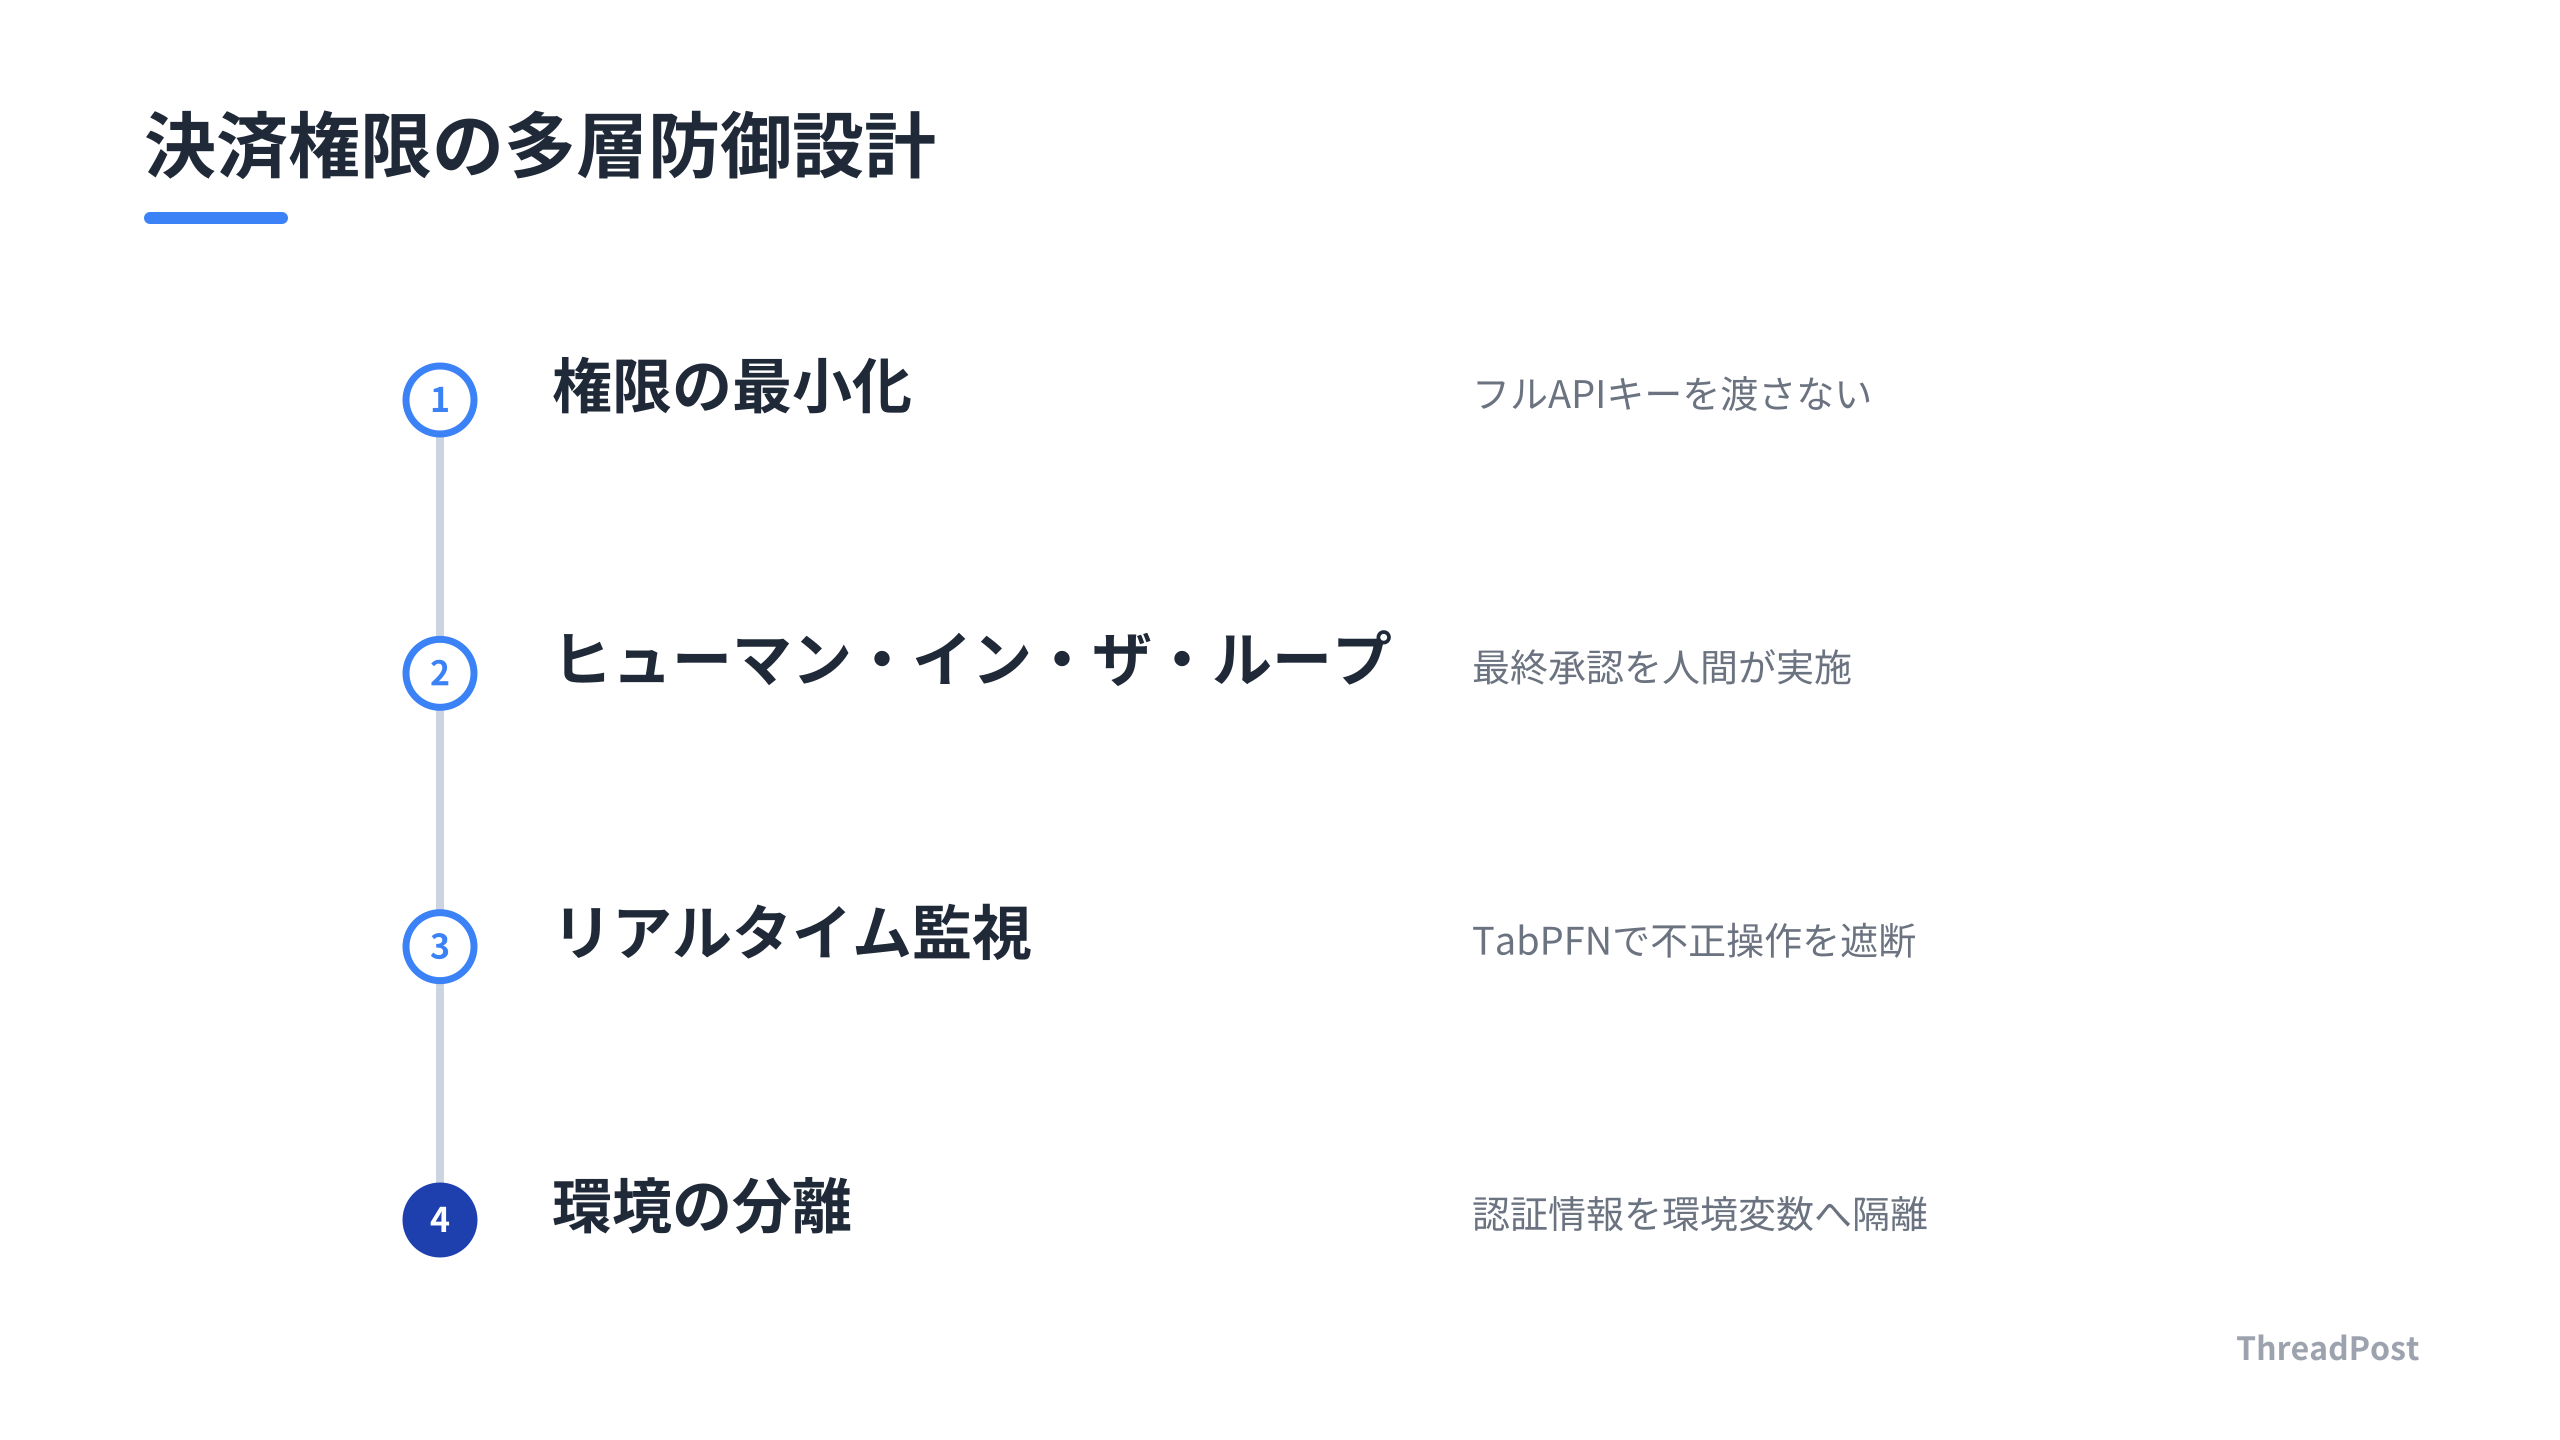
第一に、エージェントへの権限付与の粒度を絞り込む。決済機能を持つエージェントにフル機能のAPIキーを渡さない。決済リクエストを受け取った際、金額や宛先を一度検証する。人間が最終承認するヒューマン・イン・ザ・ループのプロセスをコードレベルで組み込む。
第二に、異常検知のアーキテクチャに高速な推論モデルを取り入れる。ログ監視だけでは、AIが生成した巧妙な不正操作を見抜くのは難しい。エージェントが実行する全操作をリアルタイムでスコアリングする。普段の挙動から逸脱した動きをした瞬間に決済フローを遮断する。
第三に、開発環境そのもののセキュリティだ。Claude Codeで開発していると、利便性を優先して認証情報をローカルにキャッシュしがちだ。開発環境が攻撃者に侵入された場合、そこに置かれた決済関連のトークンが全て抜かれる。認証情報は環境変数に分離し、実行環境は使い捨てのコンテナやサンドボックス内で完結させる。
決済権限を持たせた瞬間に、エージェントは便利なツールから攻撃者の最優先ターゲットに変わる。僕もThreadPostの決済周りをいじるときは、開発環境と本番環境の認証情報を物理的に切り離すようにした。便利さと引き換えに、自分のコードが攻撃の踏み台になるリスクは常に計算に入れている。
こうした対策は面倒に見える。しかし、AIエージェントが普及すればエージェントの乗っ取りは攻撃者の鉄板ルートになる。今のうちに決済承認の多層防御を組み込んでおく。将来的にエージェントエコシステムが成熟したとき、誰よりも安全にサービスをスケールさせられる。
開発者として守るべきはユーザーの資金だけではない。積み上げてきたコードの信頼性そのものだ。AIが勝手に決済してくれる未来は来る。その裏側で、誰が責任を取るのかという問いに対して、コードで答えを出せる準備をしておく。
 あわせて読みたい【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発 →
よくある質問
ChatGPT Walletは従来のクレジットカード決済と何が違うのか?
カード情報の非公開化とエージェントによる代理決済という設計思想が異なります。従来の決済ではWebサイト側にカード番号を入力していましたが、ChatGPT Walletは決済ネットワークから発行されたトークンを使用するため、加盟店側に実際のカード情報は一切渡りません。ユーザーが事前に設定した支出上限やカテゴリーに基づき、エージェントが購入プロセスを代行し、最終的な決済承認のみをユーザーが生体認証で行う仕組みです。
エージェント型ランサムウェアから自社システムを守るには?
エージェント型攻撃は、LLMアプリ構築ツールなどの脆弱性を突き、権限を奪取するケースが報告されています。対策としては、エージェントがアクセス可能なAPIキーやクラウド認証情報の権限を最小限に絞ること、そしてエージェントの実行ログを監視し、異常なコード生成や外部通信をリアルタイムで検知する仕組みが不可欠です。高速な推論モデルを活用してトラフィックの異常をスコアリングする監視アーキテクチャを導入すれば、エージェントが不正な挙動を始めた瞬間に即座に遮断することが可能です。
決済エージェントを自社アプリに導入する際の注意点は?
ユーザーが自分のAIエージェントに決済権限を委譲する際、エージェントの自律的な判断がユーザーの意図と一致しないリスクを考慮する必要があります。アプリ側では、エージェントからのリクエストに対して、単に決済を許可するだけでなく、購入金額や頻度が過去の履歴から乖離していないかを検証する異常検知レイヤーを挟むことが推奨されます。決済の自動化は利便性が高い分、乗っ取られた際の被害範囲も広がりやすいため、決済承認の多層防御を前提とした設計を意識してください。
まとめ
決済エージェントの普及はユーザー体験を変える。開発者に乗っ取られた時の被害を前提とした設計を突きつける。利便性と引き換えに、エージェントが持つ権限は高まっている。
今後は決済承認の多層防御や、高速な推論モデルによるリアルタイム監視が標準的な実装になる。エージェントが財布を持つ時代、あなたの開発するアプリは、どこまでその自律性のリスクを制御できているか。
この記事が参考になったら、ThreadPostを試してみませんか?
投稿作成・画像生成・スケジュール管理まで、AIがサポートします。
ThreadPostをもっと知る

関連記事

【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発

【2026年版】VRAM 8GBで動かすローカルLLM構築術10選|1人SaaS開発者の実践記録

【2026年版】最強AIコーディングモデル3選|Claude Fable 5・GLM-5.2・MAI-Code徹底比較

【2026年版】ローカルAI構築ツール5選|1人開発者が教えるGemma 4の完全オフライン化

1回25ドルのトークン消費。Claude Codeのマルチエージェント化が迫る、個人開発のハイブリッド運用。

【2026年版】ローカルLLM構築の6ステップ|個人GPUで自分専用AIを開発する実践ガイド

【2026年版】AIブラウザ自動化ツール4選|1人SaaS開発者が用途別に徹底比較

【2026年版】Claude Codeのトークン削減術8選|設定ファイルを見直す極意
