


AIを「とりあえず動かしてみた」段階から、ビジネスの現場で「止まらないインフラ」として運用するフェーズへ。開発者の間でこの境界線を越えるための基盤としてAI Gatewayの採用が進んでいます。
単なるAPIの中継役ではなく、トークン管理、監査ログ、そしてMCPを通じたツール連携までを一元化する。大手法律事務所が大規模な契約書調査を自動化した事例は、この「エージェント実行基盤」の強みを証明しています。
個別のAIツール開発に追われ、運用で疲弊する。今回は、本番環境でAIを安全に統制するための「AI Gateway」の正体と、開発者が取り入れるべき設計思想を解説します。
SNS運用を自動化しませんか?
ThreadPostなら、投稿作成・画像生成・スケジュール管理までAIがサポート。
大規模な自動化を支えるAI実行基盤の実像
法律事務所であるRopes & Grayは、OpenAIと共同で商用契約のデューデリジェンス(資産査定)を自動化するAIツールを開発しました。彼らは膨大な数のドキュメントを短い期限内に解析し、リスクを特定するデータ集約的な作業に直面していました。
このツールは、数千ページに及ぶ契約書を解析し、テーマや課題ごとに自動でグルーピングを行います。データルーム全体をインベントリ化して、個別のドキュメントではなく関係性全体を俯瞰できる点が特徴です。
このツールは「弁護士の判断」を代替するのではなく、ファーストパス(下書き)を生成する役割を担います。弁護士はAIが分類した根拠を確認し、最終的な判断を下すワークフローを構築しました。開発プロセスでは、過去案件の報告書とAIの出力を比較し、ルールを洗練させるアプローチがとられました。
しんたろー:
法律事務所がAIを業務フローの「下書き」生成基盤に落とし込んでいるのが興味深い。SaaS開発で「AIが生成した根拠を人間がどう検証するか」というインターフェースを考える必要があると感じた。
AIの運用現場では「モデルを呼ぶだけ」の時代が終わりつつあります。複数のAIアプリが混在する環境では、個別にAPIキーを管理したり、ガードレールを実装したりする手法は限界を迎えます。
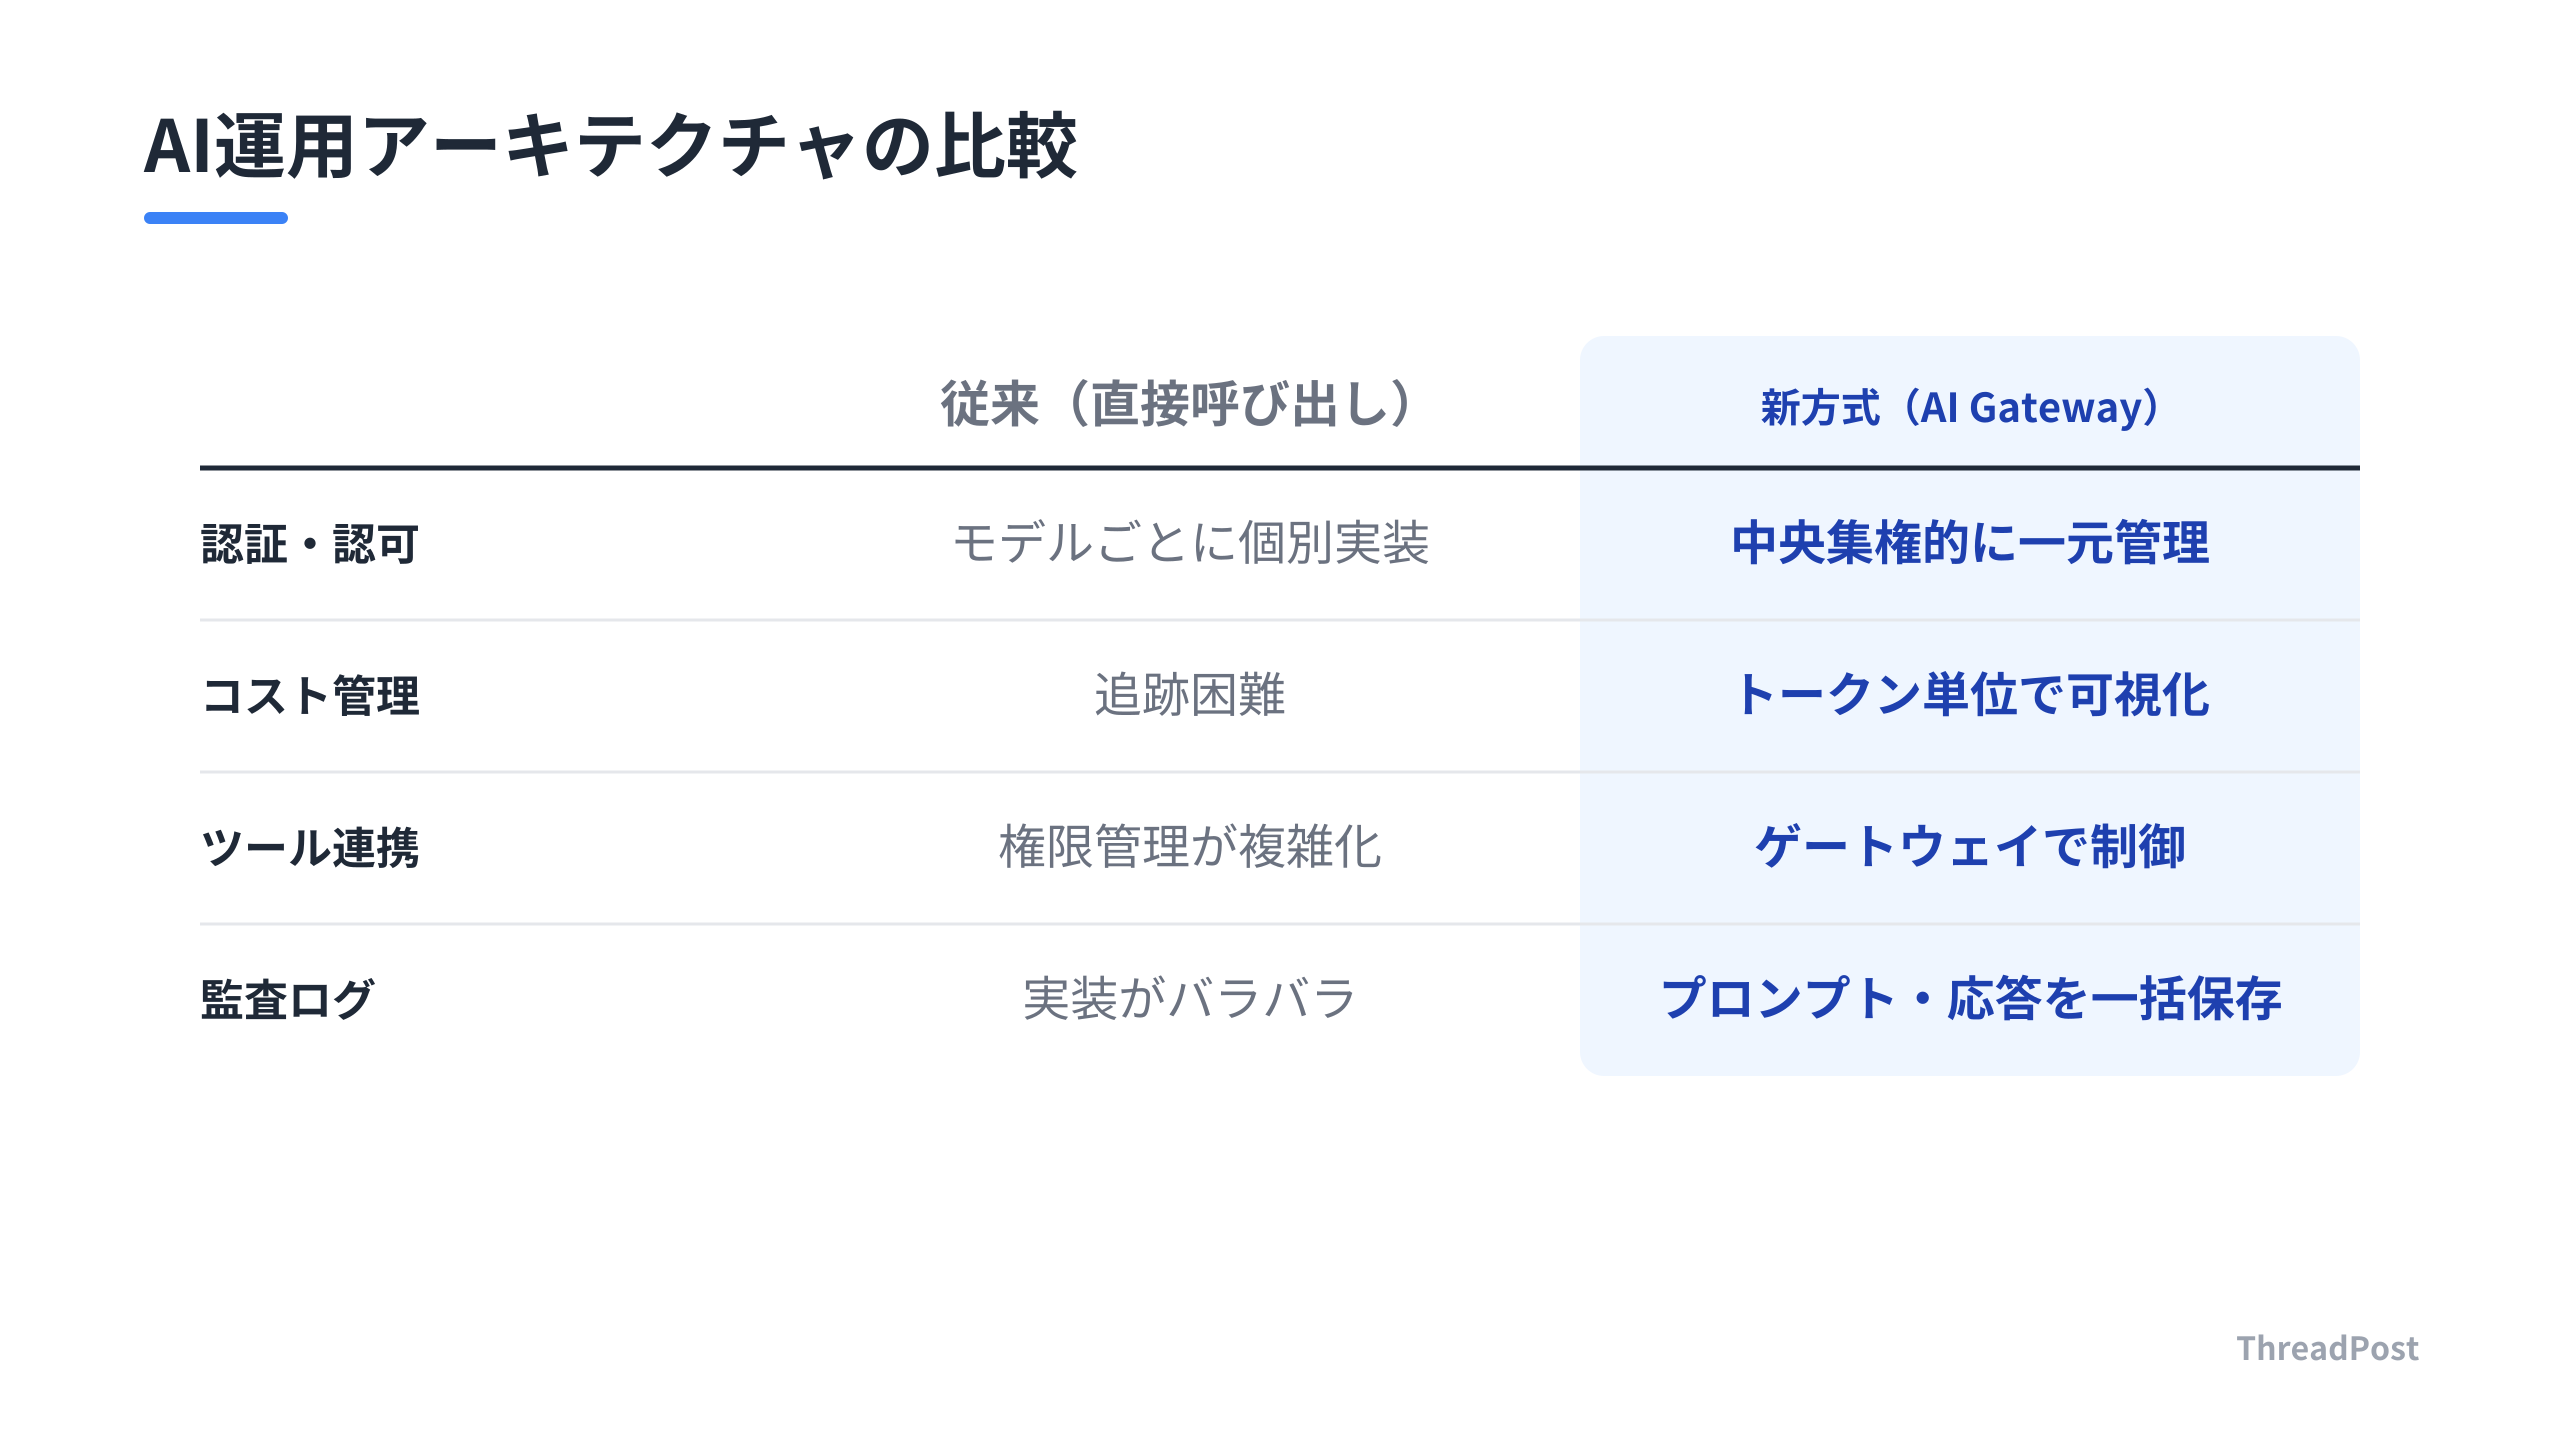
アプリケーションとモデルの間に立ち、トラフィックを統制するAI Gatewayという概念が注目されています。従来のAPI Gatewayが担っていた認証・認可・ルーティングに加え、AI特有のトークンコスト管理やプロンプトの監査ログ取得を中央集権的に行う層として機能します。
モデル呼び出しだけでなく、MCP(Model Context Protocol)を介した外部ツール連携や、エージェント同士がタスクを委任し合うA2A(Agent-to-Agent)の通信制御も、このGatewayの守備範囲に含まれます。
本番運用におけるAI開発は、単一のモデルの精度を追い求める作業から、モデル・ツール・エージェントを横断的に統制する「エージェント実行基盤」の構築へとシフトしています。Ropes & Grayの事例は、統制された基盤の上でこそ、専門業務の自動化が実用レベルに達することを示しています。
※この記事は、Claude Codeで1人SaaS開発しているしんたろーが、海外AI最新情報を開発者目線で解説する「AI活用Tips」です。
 あわせて読みたいAIエージェントを自作して本番運用する方法|最小構成の実装とサブエージェント設計 →
AI開発者が直面する「本番運用の壁」とアーキテクチャの正解
多くの開発者はモデルのAPIを叩くコードを書いて満足します。しかし、本番環境でAIを動かすと、その設計は破綻します。Ropes & Grayのような事例では、AIモデルそのものの微調整よりも、「AIによる出力を人間がどう検証・修正するか」というインターフェース設計と、そのプロセスを支える「実行基盤の堅牢性」に注力しています。
ThreadPostの開発でも同様の課題があります。APIを叩くだけなら数行で終わりますが、そこに監査ログの取得やトークン単位のコスト管理、外部ツールとの接続権限を組み込むと、アプリケーションコードが複雑化します。モデルごとに認証やエラーハンドリングをバラバラに書くと、モデルの切り替えやレート制限の追加時にロジックの書き直しが発生します。
AI Gatewayは、この「散らかったロジック」をアプリケーションから剥がし、独立した制御レイヤーとして切り出します。モデル呼び出しを直接書くのではなく、「ゲートウェイを介したモジュール化された設計」を採用します。プロンプト管理、ツール呼び出しの監査、モデルのルーティングを、アプリケーションの外側で一元管理する構成です。
Claude Codeで実装していると、ツール連携が増えるほど「誰がどのAPIを叩いたか」のログがないとデバッグが困難だと感じる。最初からGateway構成にしておくのが近道だと考えた。
MCPやA2Aといったプロトコルの登場により、AI開発は「LLMを呼ぶ」作業から「エージェントの通信を制御する」インフラ構築へと進化しています。AI Gatewayは「意味のある本文(プロンプトと応答)」に踏み込みます。これは開発者にとって、「AIの挙動を観測し、制御する」ための新しいプログラミングパラダイムです。
法務や金融のような高信頼性が求められる領域では「AIを信じきらない」設計が求められます。Ropes & Grayの事例では、AIは「ファーストパス(下書き)」を作成し、最終的な判断は弁護士が下すワークフローが確立されています。開発者は、人間が容易に検証・修正できるUI/UXを設計し、その判断の根拠をログとして残す必要があります。
「人間とAIの協調」には、モデルの精度向上だけでは不十分です。AIが生成した根拠や分類を、人間が確認しやすい形式で出力させるプロンプトエンジニアリングと、その出力を受け止めるバックエンドの堅牢なアーキテクチャがプロダクトの価値を決定づけます。開発者が行うべきは、AIが生成した結果を「いかに信頼可能な形で実務に流し込むか」というパイプラインの構築です。
AI活用の成否は「どれだけ統制された実行基盤の上でAIを走らせられるか」に収束します。将来的にエージェントが社内のプライベートなAPIやツールを叩く未来を想像すれば、この「統制された実行基盤」の重要性は増します。単なるAPI呼び出しの実装から脱却し、「運用可能なエージェント実行基盤」を見据えた設計へのシフトが、今後のAI開発における生存戦略です。
ここまで読んだあなたに
今なら無料で全機能をお試しいただけます。設定後はAIが投稿案を毎日生成。確認して選ぶだけ。
実務に直結する「AIゲートウェイ」導入のロードマップ
AIを本番環境へ移行させる際、開発者は「API呼び出しのスパゲッティ化」に直面します。モデルごとの認証管理、トークン使用量の追跡、エージェントが利用するツールへの権限付与。これらをアプリケーションコードの中に直接書き込んでいる場合、アーキテクチャの修正が必要です。実務において、これらは「AIゲートウェイ」という中間層に切り出します。
まず、すべてのAIリクエストを一つのゲートウェイ経由に統一します。アプリケーション側は「どのモデルを使うか」「どのプロバイダ経由か」を意識する必要がなくなります。認証情報はゲートウェイで中央管理し、各チームやサービスにはゲートウェイへのアクセス権だけを付与します。APIキーの漏洩リスクを下げつつ、コスト監視と使用制限をトークン単位で制御可能になります。
次に、エージェントが外部ツールを叩く際の「監査ログ」を設計します。法務や金融のような領域では、AIが「なぜその判断を下したか」の根拠を追跡できることが条件となります。単にLLMのレスポンスを返すだけでなく、ツール呼び出しの履歴、プロンプトのバージョン、実行時のコンテキストをログとして蓄積する仕組みを構築します。これは「機能」ではなく「インフラ」の一部です。
開発現場で時間を食うのはモデルの性能調整ではなく、こうした「裏側の泥臭い制御」だ。Claude Codeでプロトタイプを作る際も、このゲートウェイ層がないと管理が地獄になるのは目に見えている。
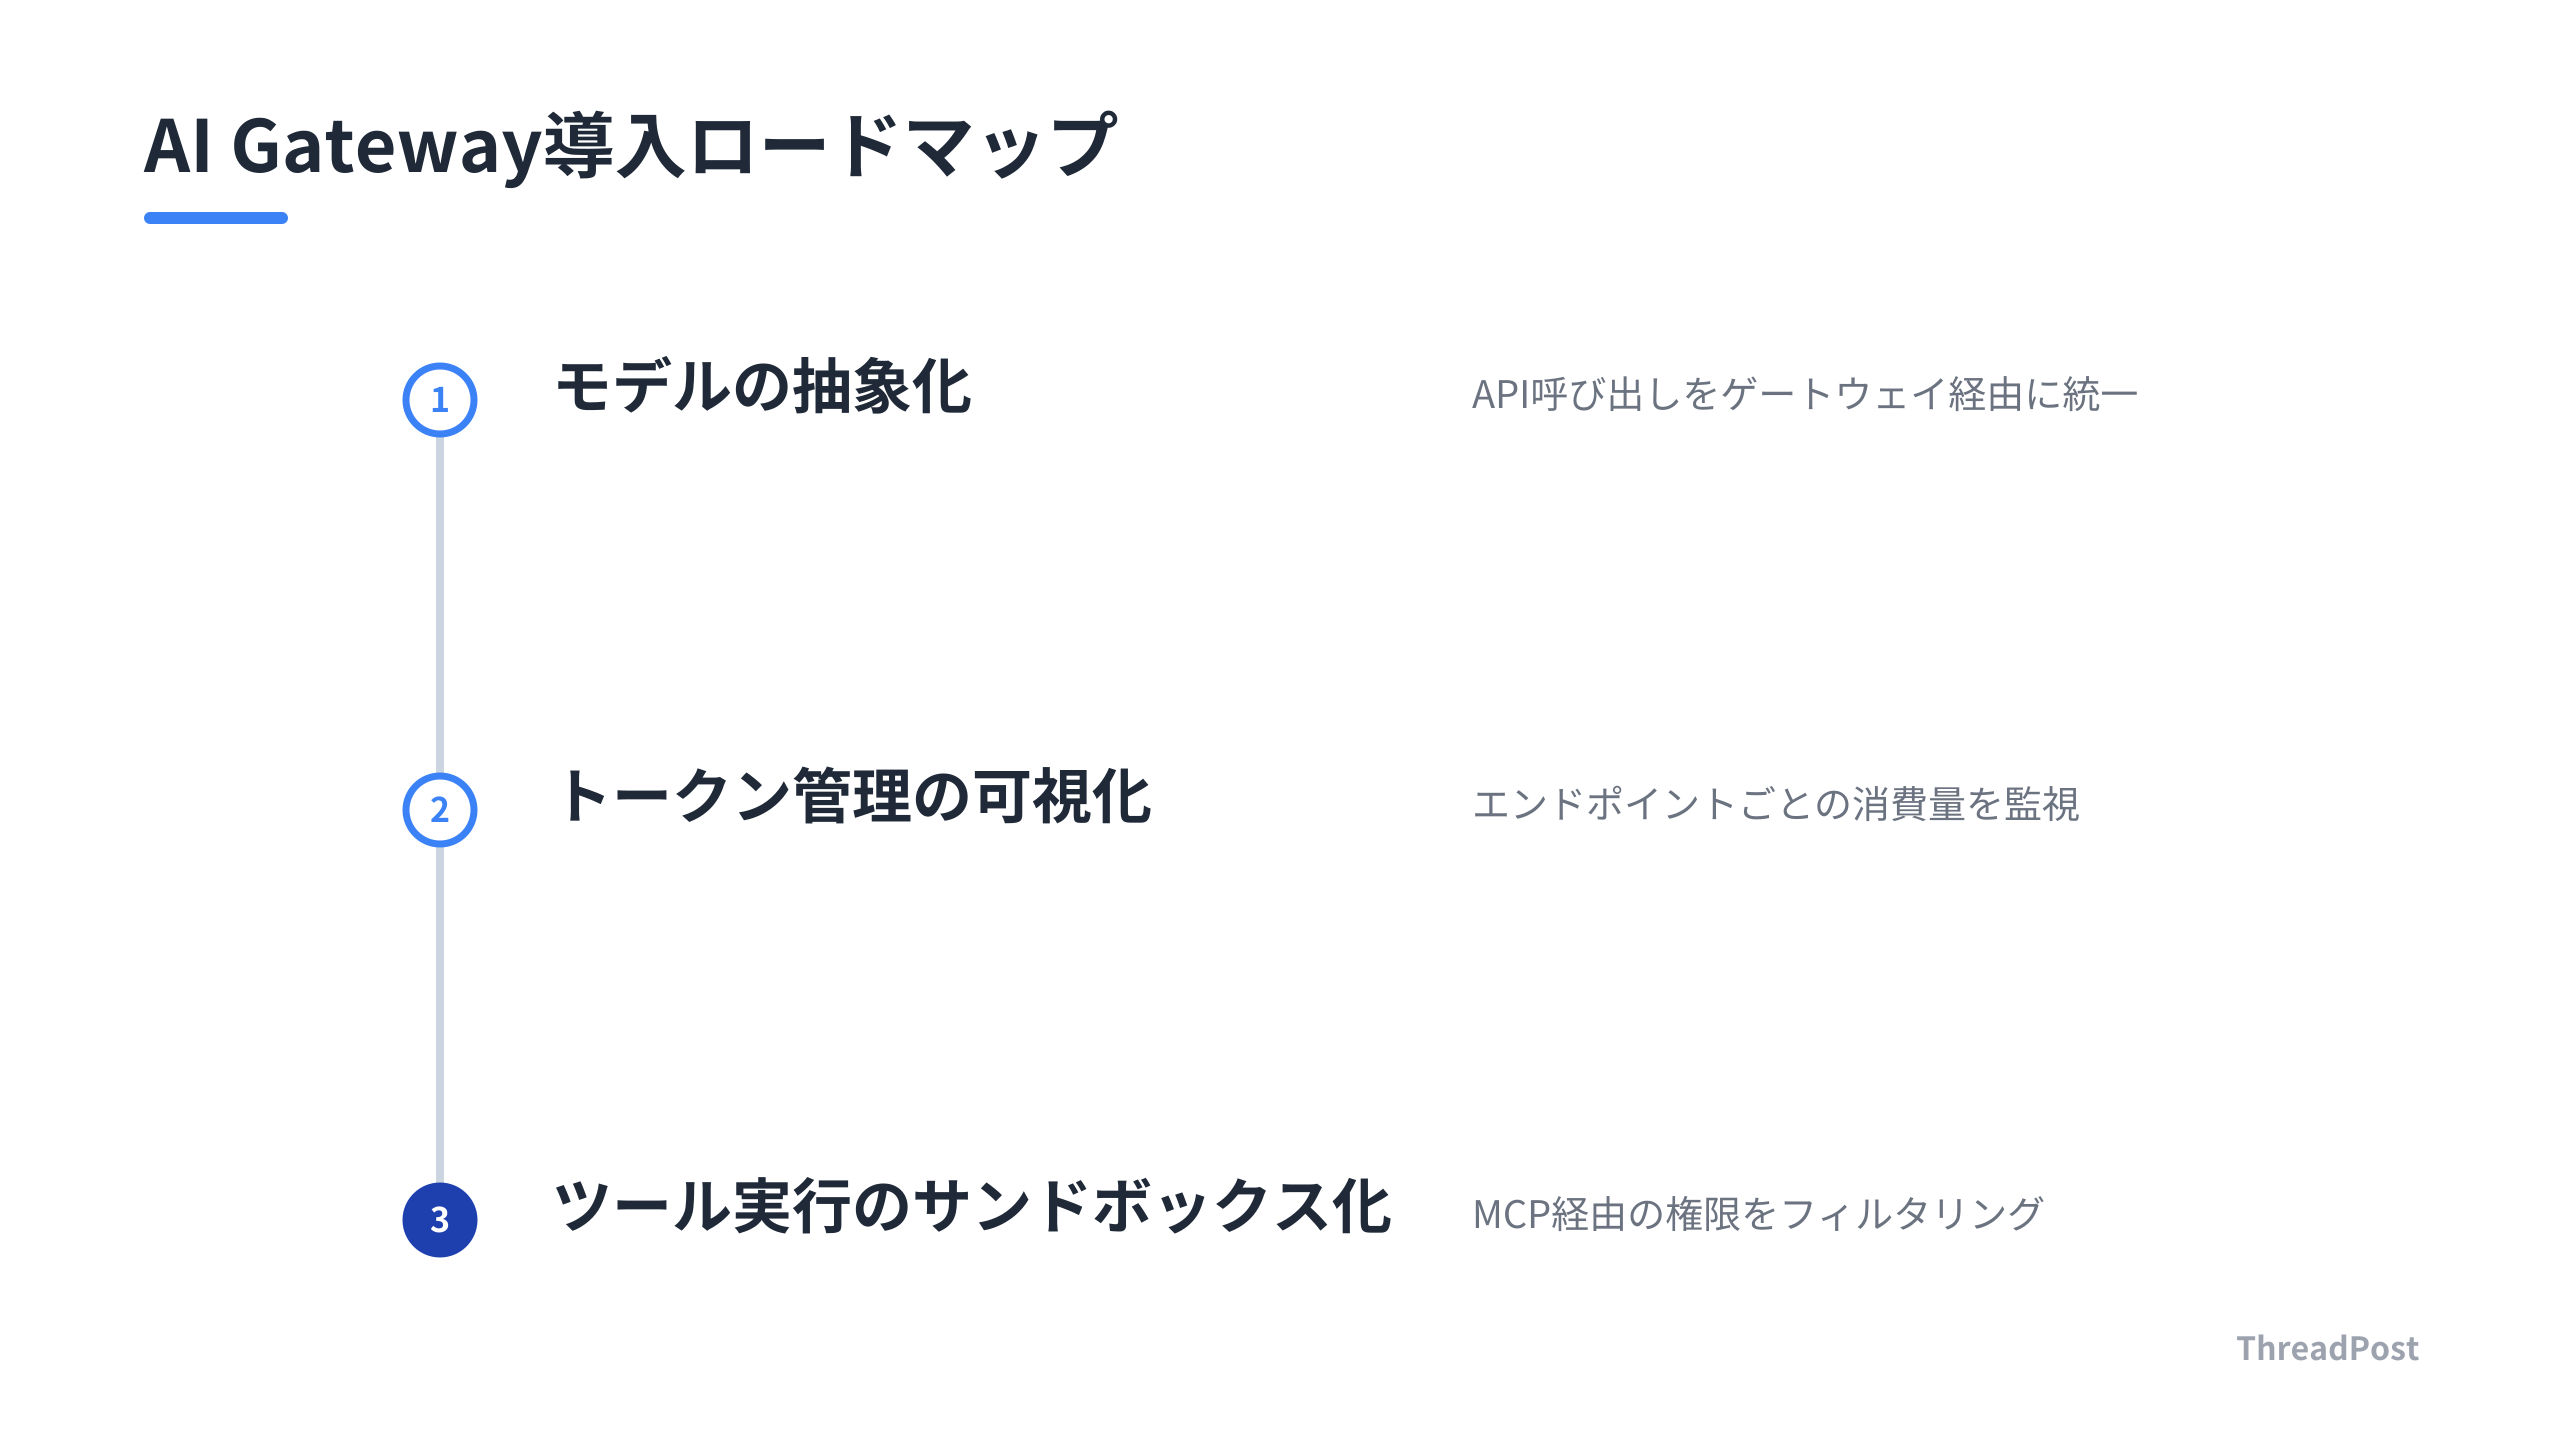
具体的なアクションとして、以下の3点を開発フローに取り入れます。
* モデルの抽象化: アプリケーションから直接モデルのAPIを叩くコードを排除し、ゲートウェイ経由の呼び出しに置き換える。
* トークン管理の可視化: どのエンドポイントがどれだけのトークンを消費しているかをダッシュボードで確認できる環境を作る。
* ツール実行のサンドボックス化: エージェントがMCPサーバー等を介して外部ツールを叩く際、ゲートウェイ層で実行権限をフィルタリングするルールを定義する。
これらは開発の手間を増やすように見えますが、将来的に複数のAIアプリやエージェントが稼働したとき、この「ゲートウェイという名の交通整理」がなければシステムは破綻します。「AIを呼ぶコード」から「AIを管理・統制する基盤」へのシフト。これこそが、本番環境でAIを運用する開発者が着手すべき実務上の優先事項です。
AIの進化は速いです。しかし、その上で動くアプリケーションの「信頼性」を担保するのは、開発者の設計思想です。まずは小さく、ゲートウェイという制御層を一枚挟むことから始めます。その設計変更が、半年後の大規模な運用負荷を減らすことになります。
 あわせて読みたい【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発 →
よくある質問
AI GatewayはなぜLLMプロキシと違うのですか?
LLMプロキシはAPIの仲介役であり、接続の簡略化や認証情報の隠蔽が主な目的です。AI Gatewayは、組織の「運用と統制」を担う制御層です。トークン単位のコスト管理やモデルごとのルーティングといった負荷制御に加え、エージェントが外部ツールを呼び出す際の権限管理や、プロンプト・応答内容の監査ログ取得までを包括します。複数のAIアプリが社内に混在する環境では、個別の実装では管理が破綻するため、この制御レイヤーが不可欠です。
法務などの専門業務でAIを導入する際の最大の壁は何ですか?
最大の壁は「品質の保証」と「責任の所在」です。AIにすべてを任せるのではなく、AIを「ファーストパス(下書き作成)」として位置づけ、人間が最終判断を下すワークフローを構築します。開発者は、AIが生成した根拠や分類を人間が容易に検証できるUIを提供し、監査ログを確実に残す設計を行います。AIの出力を鵜呑みにせず、人間による「レビューのループ」をアーキテクチャに組み込むことが、専門領域での信頼性確保には不可欠です。
Claude CodeのようなエージェントをAI Gatewayで管理するメリットは?
エージェントがMCPサーバー等を介して外部ツールやAPIを叩く場合、モデル呼び出しの追跡だけでは不十分です。AI Gatewayを介することで、「誰が」「どのツールを」「どのような権限で」実行したかを横断的に可視化・制限できます。個別のエージェントに複雑なセキュリティ実装を詰め込む必要がなくなり、開発者はエージェントの推論能力向上に集中できます。運用コストを下げつつ、組織として安全なAI利用環境を構築できるのが利点です。
まとめ
AIを単なるツールとして動かす段階から、組織のインフラとして組み込むフェーズへ。Ropes & Grayの事例が示した通り、本番運用には「AIゲートウェイ」を介した統制が不可欠です。モデルの呼び出し、エージェントのツール利用、人間による品質管理のループ。これらを個別の実装で解決しようとすれば、運用が破綻します。
開発者として、「どうAIを動かすか」だけでなく「どうAIを統制下に置くか」をアーキテクチャの根幹に据えます。AIをただの自動化パーツで終わらせず、持続可能なインフラとして組み込むための設計について、議論を深めていきます。
この記事が参考になったら、ThreadPostを試してみませんか?
投稿作成・画像生成・スケジュール管理まで、AIがサポートします。
ThreadPostをもっと知る

関連記事

【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発

【2026年版】VRAM 8GBで動かすローカルLLM構築術10選|1人SaaS開発者の実践記録

【2026年版】最強AIコーディングモデル3選|Claude Fable 5・GLM-5.2・MAI-Code徹底比較

【2026年版】ローカルAI構築ツール5選|1人開発者が教えるGemma 4の完全オフライン化

1回25ドルのトークン消費。Claude Codeのマルチエージェント化が迫る、個人開発のハイブリッド運用。

【2026年版】AIブラウザ自動化ツール4選|1人SaaS開発者が用途別に徹底比較

【2026年版】Claude Codeのトークン削減術8選|設定ファイルを見直す極意

【2026年版】ローカルLLM構築の6ステップ|個人GPUで自分専用AIを開発する実践ガイド
