


個人開発でAI機能をサービスに組み込む際、APIの従量課金コストが課題になる。ユーザーの利用量に応じて開発者のクレジットカードへ請求が発生する。
このコスト課題に対し、新しいモデルが登場した。OpenAIが広告エージェントの統合を進める一方、GitHub Copilot SDKなどを活用した「ユーザー自身のAIサブスク認証を利用する」モデルだ。開発者はAPI代を負担せずにLLM機能を提供できる。
開発者がAIのコスト負担とセキュリティリスクをユーザーへ転嫁する、新しい開発モデルの全貌を解説する。
SNS運用を自動化しませんか?
ThreadPostなら、投稿作成・画像生成・スケジュール管理までAIがサポート。
AI広告の参入とGitHub Copilot SDKが示す2つの構造変化
AI業界で、開発者の収益モデルと企業のセキュリティ管理を揺るがす2つの構造変化が起きている。
1つ目は、AIプラットフォームによるエコシステムの拡大だ。ChatGPT上で企業専用の「スポンサードエージェント」と直接会話ができる広告機能のテストが始まった。ユーザーは広告をタップして専用AIとやり取りし、外部のECプラットフォームや顧客管理ツールと連携する。
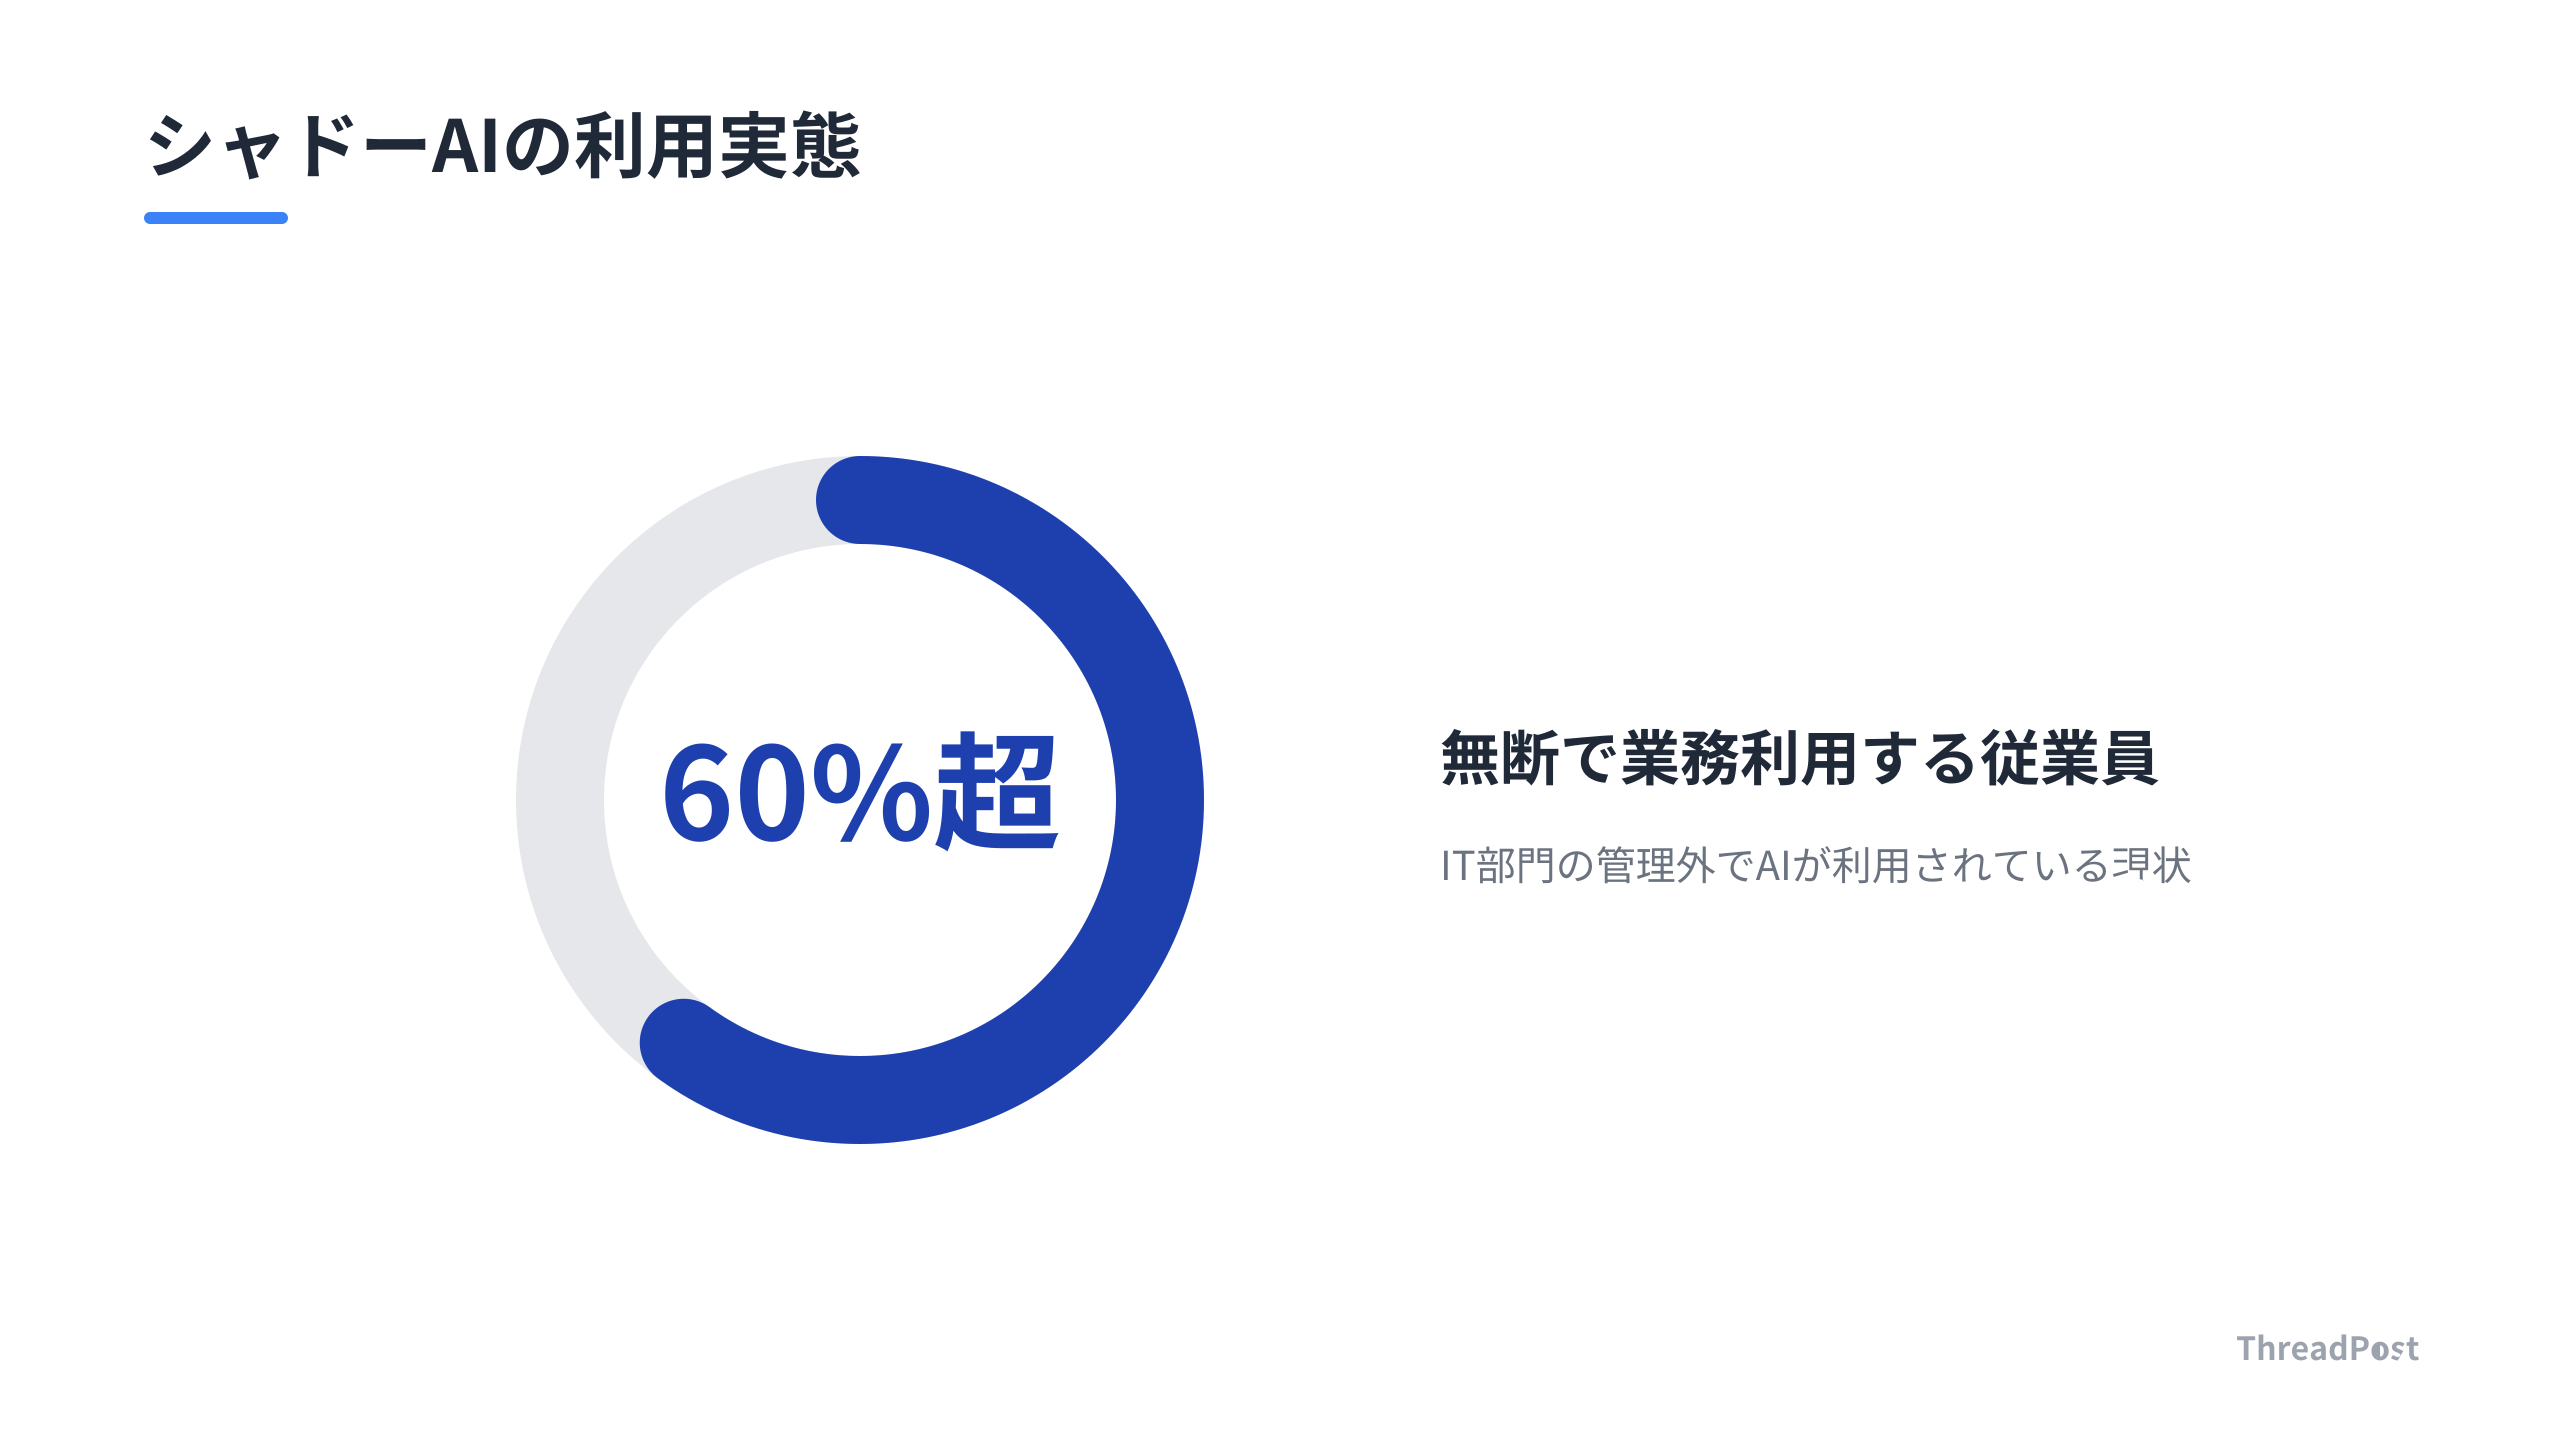
企業内部におけるAI利用には課題がある。従業員の60%以上が、IT部門に無断で外部AIツールを業務利用している。
このシャドーAI問題により、ソースコードや秘密保持契約書が外部LLMに入力され、学習データとして取り込まれるリスクが存在する。従来のセキュリティ監視網をすり抜けるデータ流出が起きている。
しんたろー:
広告エージェントでAIのビジネス化が進む一方で、API代の支払いやコード流出防止に頭を悩ませる開発者の姿が気になる。この対比は現代的だ。
2つ目が、GitHub Copilot SDKの登場だ。これまで自社サービスへのLLM組み込みは、開発者がAPIキーを発行し、従量課金コストを全額負担するのが通例だった。
GitHub Copilot SDKは異なるアプローチをとる。OAuth認証を利用して「ユーザー自身のGitHub Copilotサブスクリプションを利用する」設計だ。ユーザー自身が所有するAPIキーを持ち込ませるBYOK(Bring Your Own Key)モデルも採用されている。
この仕組みにより、開発者はAPI費用を自前で抱え込むリスクから解放される。企業側も承認されたユーザー権限の範囲内でAIを呼び出せるため、野良AIの防止とコスト最適化を同時に達成できる。
AI提供側が広告エージェントで収益を追う一方で、開発者側はユーザー認証ベースのAI利用によってコストとセキュリティ責任をユーザー側へ転嫁する。この2つの動きは、今後のSaaS開発におけるデファクトスタンダードを示している。
 あわせて読みたい【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発 →
コストとガバナンスが反転する「ユーザー認証型AI」の衝撃
AI機能をサービスに組み込むとき、開発者はAPIの従量課金コストに直面する。ユーザーが増えるほど、月末の請求額が増加する。
ユーザー自身のサブスクリプション認証(OAuth)を使ってLLMを呼び出すユーザー認証ベースの設計は、開発者にとって転換点となる。
プラットフォーマーの収益化と開発者の防衛策
AI業界では対照的な動きが起きている。AIプラットフォーム側は会話の中に広告主の対話型エージェントを差し込み、広告収益モデルを構築する。
開発者側はユーザー認証経由でAIリソースを調達し、インフラ費用とデータ管理の責任をユーザー側へ転嫁する。この二者は、AIの利用コストを誰が支払うかという課題に対する回答だ。
プラットフォームは広告主にお金を払わせ、開発者はユーザーの既存契約を利用する。普段の開発ではClaude Codeを使用する。TerminalからCLIでAIを呼び出し、ローカルのファイル構造を解析させる体験は、ユーザー自身の権限とセッションをベースに動作する仕組みだ。
自作SaaSのThreadPostを開発する際、AI機能の提供方法とコスト設計は検討事項となる。自前でAPIキーを保持してリクエストを受ける従来型の設計では、利用率の急増が開発者のコスト負担に直結する。
Claude Codeでコードを書いていると、API代のメーターが回る恐怖から解放されるだけで開発のメンタルが変わる。ユーザーがすでに払っているサブスクに乗っかる構成は、1人開発者にとって選択肢になると思った。
シャドーAI問題と認証型エコシステムの結合
企業のセキュリティ現場で起きている摩擦との関係性も見逃せない。プラットフォーマーが外部事業者をAIに引き込む一方で、企業内では従業員が勝手にAIツールを使うシャドーAIが問題となっている。
無許可のブラウザ拡張機能や外部Webサービスにソースコードや契約書を貼り付ける行為は、データ流出を引き起こす。このセキュリティリスクに対して、承認済みのユーザー認証を通して使わせるアプローチが機能する。
ユーザー認証型のSDKを使って作られたツールであれば、アクセス権限はユーザー自身のGitHubアカウントや企業アカウントに紐付く。誰がどの権限でどのコードを読み込ませたかが明確になるため、企業側のIT部門にとっても管理しやすい。
開発者側のコスト負担を避けたいという意図と、企業側の誰が使ったか可視化したいというガバナンスの要求が、ユーザー認証ベースのAI利用という1点で合致した。
開発者に求められる設計思想のパラダイムシフト
これからのSaaS開発において、AI連携のスタンダードは変化する。これまでは自前でAPIキーを発行し、バックエンドでLLMを叩くのが当たり前だった。
今後はログイン時にユーザーのAIアカウントを認証し、ユーザーのリソースでLLMを叩く設計が選択肢となる。この切り替えによって起こる変化を整理する。
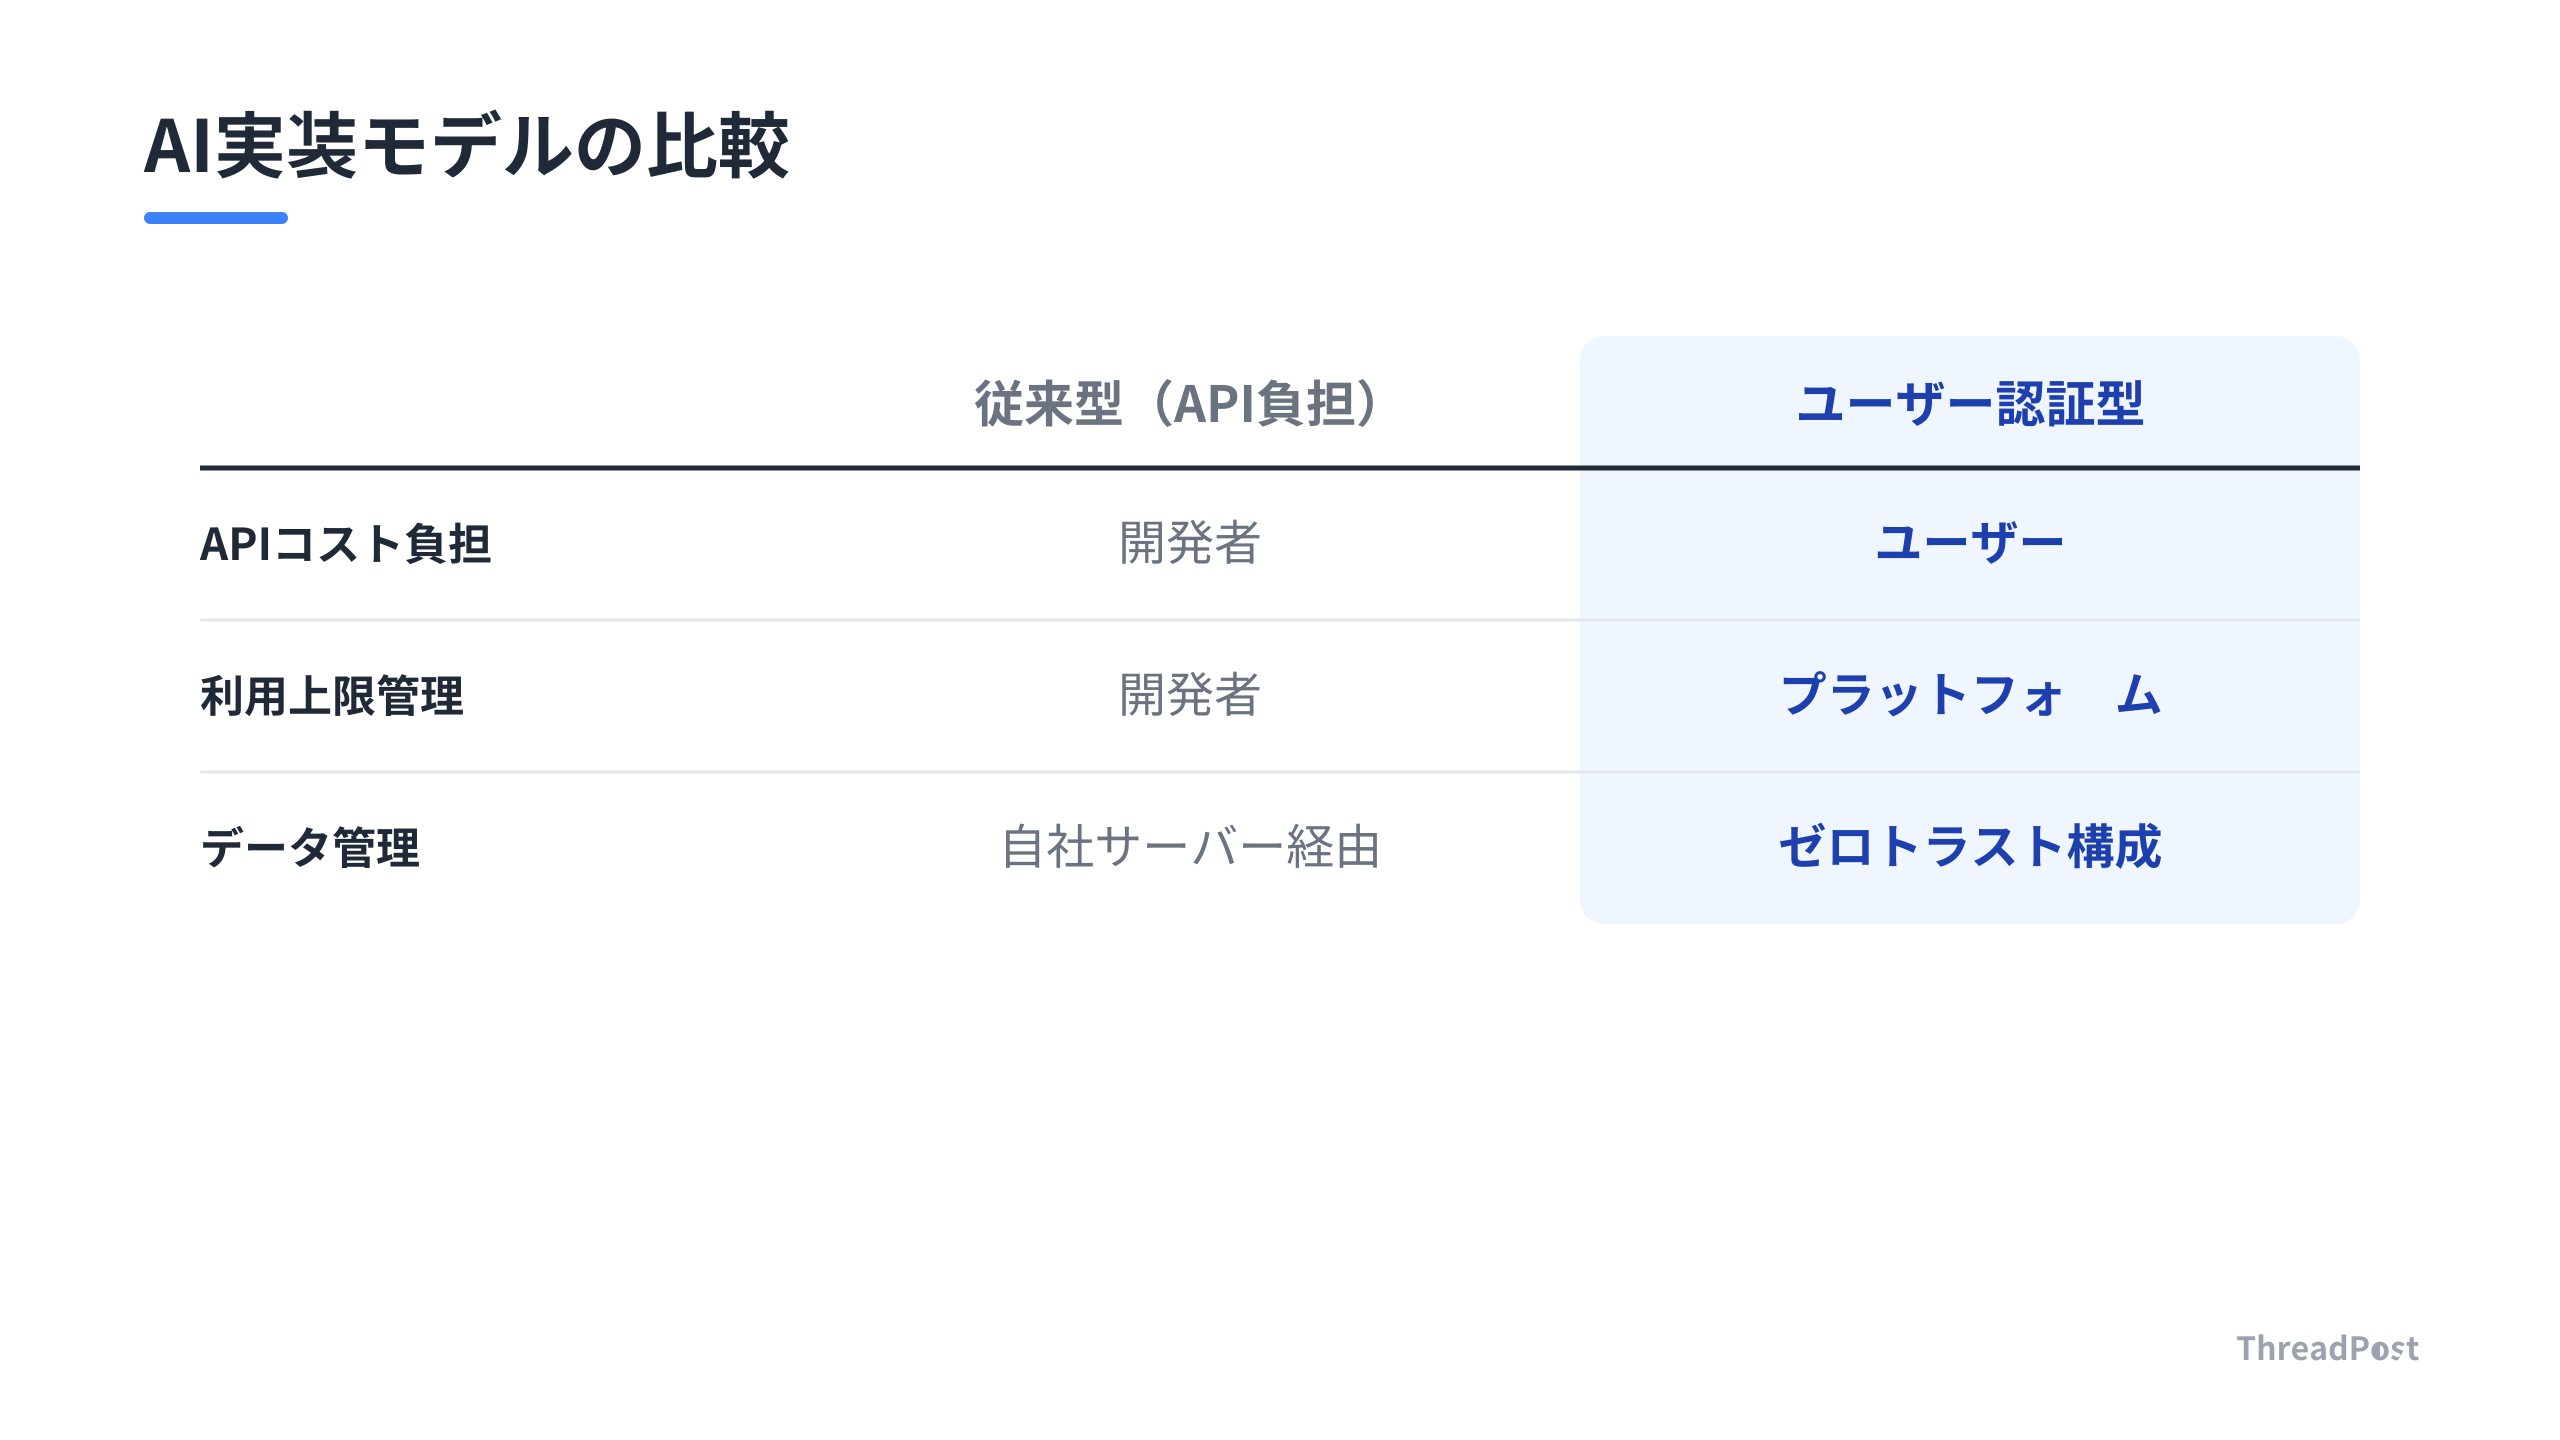
* 開発者が負担するAPI従量課金コストは0円になる
* ユーザーごとのレート制限や利用上限の管理責任がプラットフォーム側へ移動する
* 機密データを自社サーバーに保持・通過させないゼロトラスト構成が容易になる
自社サービスにAIを追加したいけれど運用コストが懸念される開発者にとって、このエコシステムの変化は追い風となる。開発者がAIのコストを肩代わりする時代から、ユーザーの所有するAIをいかに滑らかに接続するかを競う時代に入った。
ここまで読んだあなたに
今なら無料で全機能をお試しいただけます。設定後はAIが投稿案を毎日生成。確認して選ぶだけ。
AI組み込み開発で直面する3つの実務アクション
自社サービスやツールにAI機能を載せる際、開発者が選ぶべきアーキテクチャは3つのパターンに整理できる。
1つ目は、従来の開発者負担型(バックエンドでAPIキーを管理する構成)だ。2つ目は、今回注目されたユーザー認証連携型(OAuthやBYOKを活用する構成)。3つ目は、法人向けに特化したエンタープライズ統合型(データ非学習の保証と通信監視)である。
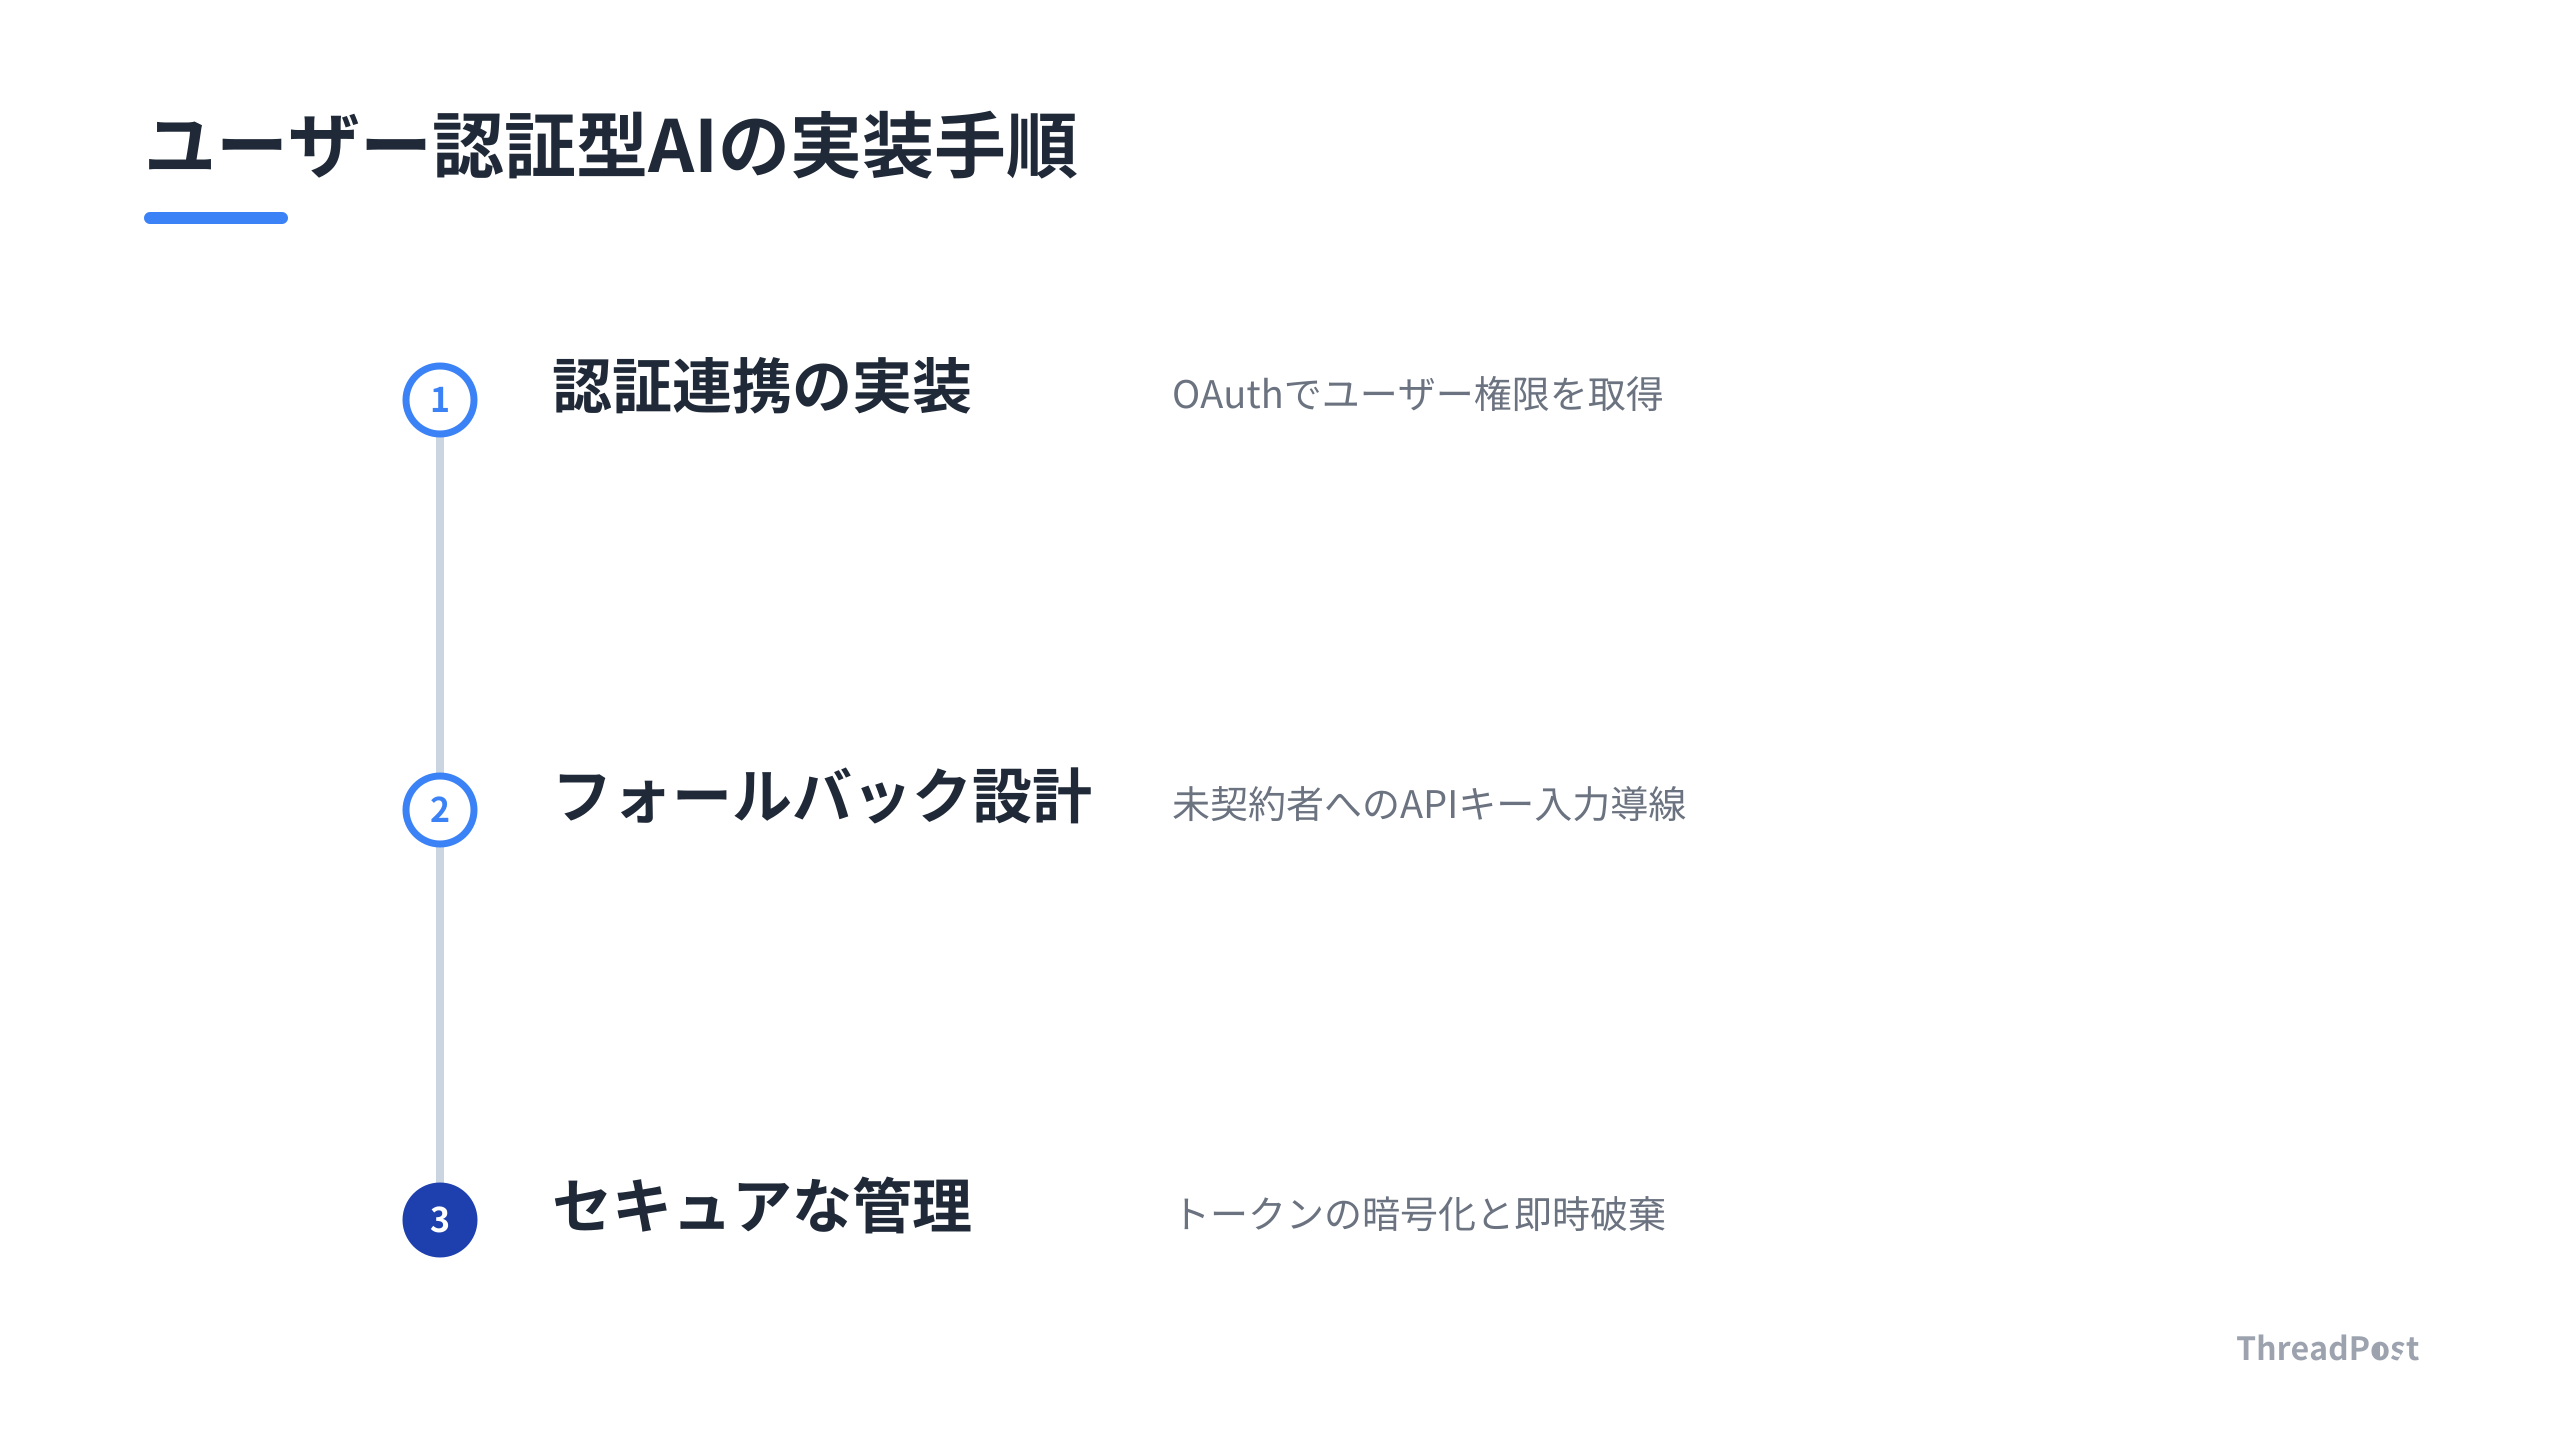
個人開発や小規模なSaaS開発において、検討すべきは2つ目のユーザー認証連携型だ。ユーザーが保有する既存のAIサブスクリプション認証を外部連携(OAuth)で取得し、その権限でLLMを呼び出す実装に切り替える。
この設計を導入する際、開発現場で対応すべきステップは2点ある。
1点目は、AIサブスクを持たないユーザーに対するフォールバック設計だ。未契約のユーザーには自前でAPIキーを入力してもらう画面を用意するか、AI機能以外のコア価値を提示する導線を作る必要がある。
2点目は、トークンの保管とセッション管理の暗号化徹底だ。取得したアクセストークンは暗号化してセッションに保持し、不要になった段階で速やかに破棄する設計が求められる。
一方で、B2B向けのSaaSや社内ツールを開発する場合は、企業のセキュリティ制約への配慮が欠かせない。社内での無認可AI利用を警戒する企業では、未承認ドメインへの通信を遮断するDLP(データ流出防止)設定が一般的になりつつある。
企業ユーザーに使ってもらうためには、通信先となるAIサービスのAPIエンドポイントを公開し、社内ネットワークから安全に通信できる仕様を明示する必要がある。
毎月のAPI利用料の請求書を気にしながらコードを書くのは避けたい。ユーザーの認証トークンを使ってLLMを叩く設計にできれば、インフラコストを気にせずに新機能を追加できる。個人開発の生存率を上げる意味でも、このパターンの実装ノウハウはストックしておきたい。
明日からの実務で意識すべき行動はシンプルだ。新しくAI連携機能を設計するなら、まずはユーザー認証ベースで実装できるかを仕様の検討テーブルに載せること。
企業向けツールであれば、データの学習利用オフが保証された企業向けプランでの動作を前提とすること。この条件を意識してアーキテクチャを組むだけで、将来的なAPIコストの肥大化とセキュリティリスクの8割は未然に防げる。
 あわせて読みたい【2026年版】VRAM 8GBで動かすローカルLLM構築術10選|1人SaaS開発者の実践記録 →
よくある質問
ユーザーのAIサブスクリプションを自社サービスに組み込む最大のメリットは?
最大のメリットは、開発者がLLMの従量課金コストを一切負担しなくて済む点だ。ユーザー自身の認証トークンを使ってAIを呼び出すため、アクセス数が増えてもインフラ費用が跳ね上がるリスクがない。自社サーバーでAPIキーを暗号化して管理するセキュリティ上の運用負担を大幅に削減できるのも大きな利点だ。
企業向けサービス開発でシャドーAI問題を防ぐにはどう対応すればいい?
単にAI利用を全面禁止するのではなく、技術的な承認ルートを可視化することが解決の近道になる。具体的には「api.openai.com」といった主要AIサービスのエンドポイントへの通信をネットワーク監視対象に指定する。同時に、入力データがモデル学習に使われない企業向けプランでの動作を標準とした設計を用意するのが効果的だ。
ユーザー認証型のAI呼び出しモデルはどんな開発で主流になる?
まずは開発者向けツールや社内向けSaaSから普及していく。ユーザーが普段使っているアカウントの権限をそのまま利用するため、認証周りの開発コストを最小限に抑えられるからだ。1人開発者でもAPI代の破産を恐れずに、高度なAI機能をサービスへ組み込める環境が整いつつある。
まとめ
広告のAI統合とユーザー認証ベースのAI利用。一見別物に見える動きだが、どちらもAIのコストとセキュリティの負担構造が根本から変わる前触れだ。開発者がAPIコストの破産におびえず、ユーザーの既存サブスクを活用して価値を提供する設計は、これからのSaaS開発の標準になりそうだ。ThreadPost開発でも、このユーザー認証モデルは積極的に取り入れていく。
ユーザー認証ベースのAI構築術や実践的な運用ノウハウについては、これからも発信やThreadPostで共有していく。
この記事が参考になったら、ThreadPostを試してみませんか?
投稿作成・画像生成・スケジュール管理まで、AIがサポートします。
ThreadPostをもっと知る

関連記事

【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発

【2026年版】VRAM 8GBで動かすローカルLLM構築術10選|1人SaaS開発者の実践記録

【2026年版】最強AIコーディングモデル3選|Claude Fable 5・GLM-5.2・MAI-Code徹底比較

【2026年版】ローカルAI構築ツール5選|1人開発者が教えるGemma 4の完全オフライン化

1回25ドルのトークン消費。Claude Codeのマルチエージェント化が迫る、個人開発のハイブリッド運用。

【2026年版】Claude Codeのセキュリティ対策12選|1人開発者が実践する防御策

【2026年版】AIブラウザ自動化ツール4選|1人SaaS開発者が用途別に徹底比較

【2026年版】ローカルLLM構築の6ステップ|個人GPUで自分専用AIを開発する実践ガイド
