


AIモデルの選定、単なる「コスト比較」で終わらせていませんか?
開発者の間ではAPIの料金表以上に、「どのモデルが安全で、どこまで学習に利用されるか」というガバナンスリスクが重視されています。Anthropicの最新モデル『Mythos Preview』が国家機関レベルで運用される一方で、一般向けにはサイバー能力を制限した『Opus 4.7』が提供されています。AIの活用戦略は「性能」から「セキュリティの力学」へとシフトしています。
本記事では、主要3社のAPI料金とデータ保護ポリシーを整理し、Claude Codeで開発を行う僕の視点から、今の環境で選ぶべき「安全なAIモデル」の基準を解説します。
SNS運用を自動化しませんか?
ThreadPostなら、投稿作成・画像生成・スケジュール管理までAIがサポート。
開発現場を揺るがすモデル選定の裏側
AI業界の勢力図は二つの軸で進行しています。一つは、Anthropicがリリースした最新モデル『Opus 4.7』の登場です。エンジニアリングタスクや画像解析能力を向上させたモデルですが、Anthropicは「Opus 4.7は自社の能力の限界を押し広げるものではない」と明言しています。
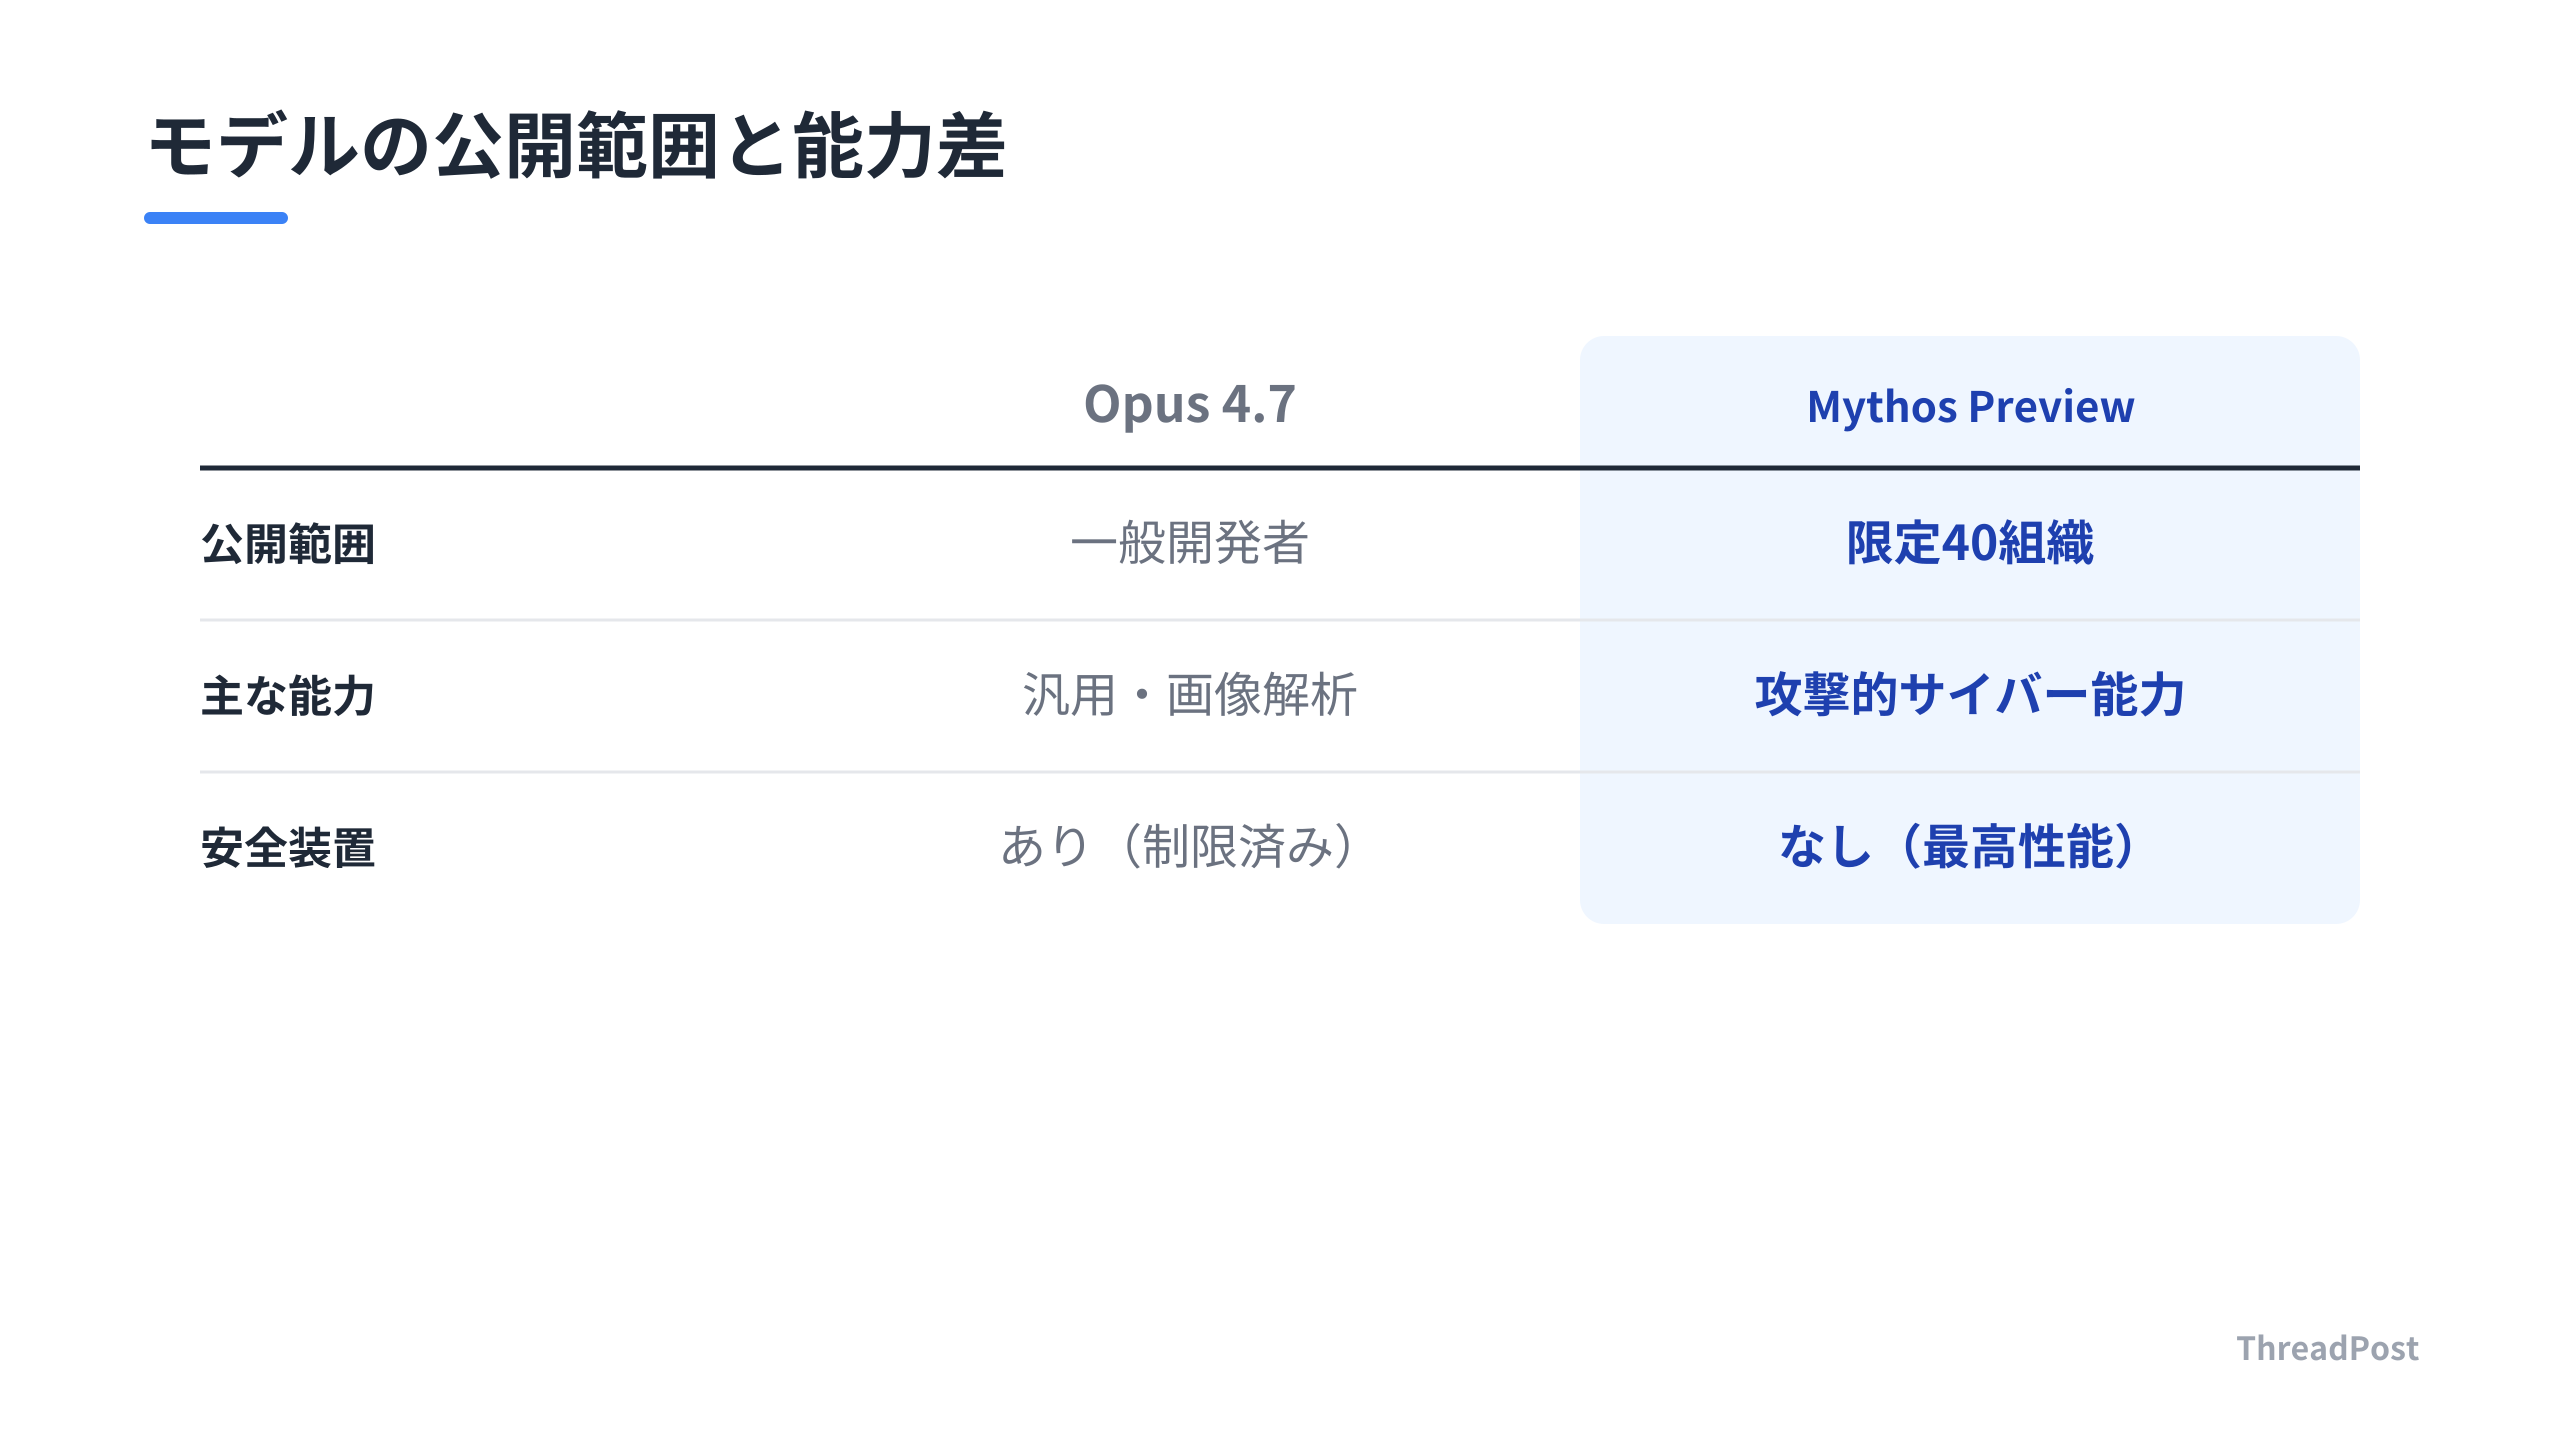
その背景にあるのが『Mythos Preview』の存在です。これはサイバーセキュリティ能力に特化したモデルであり、Anthropicは「これまでで最も強力なモデル」と位置づけています。強力な攻撃的サイバー能力ゆえに、一般公開は制限されています。現在はNvidia、Google、Apple、Microsoftを含む40組織のみに限定公開されています。
もう一つの動きは、APIの価格体系と安全性の乖離です。APIの料金は、各社が互いの価格を注視して決めており、中位・下位モデルでは100万トークンあたりの単価がほぼ横並びです。データの取り扱いに関しては大きな差があります。Geminiの無料枠は、規約上「入力データや生成結果を製品改善のために利用する」と明記されており、人間によるレビューの対象となるリスクがあります。
Claudeは個人向けチャットからAPIに至るまで、既定で学習に利用されないポリシーを貫いています。Geminiが無料枠で市場シェアを狙う一方で、Anthropicはセキュリティとプライバシーを武器に、企業や開発者の信頼を勝ち取ろうとする戦略が浮き彫りになっています。
しんたろー:
『Mythos』がNSAやテック大手にしか触らせてもらえないという事実に目が向きます。僕ら開発者が普段使っているモデルが、安全装置付きの廉価版であるという状況が気になります。APIの精度に限界を感じていた理由が、制限によるものだと理解できました。
さらに事態を複雑にしているのが、政治的な力学です。国防総省がAnthropicのツールを安全保障上のリスクと見なす一方で、諜報機関は『Mythos』を運用するという状況が発生しています。Anthropicは、自律型兵器や大規模な監視への利用には線を引く姿勢を示しています。
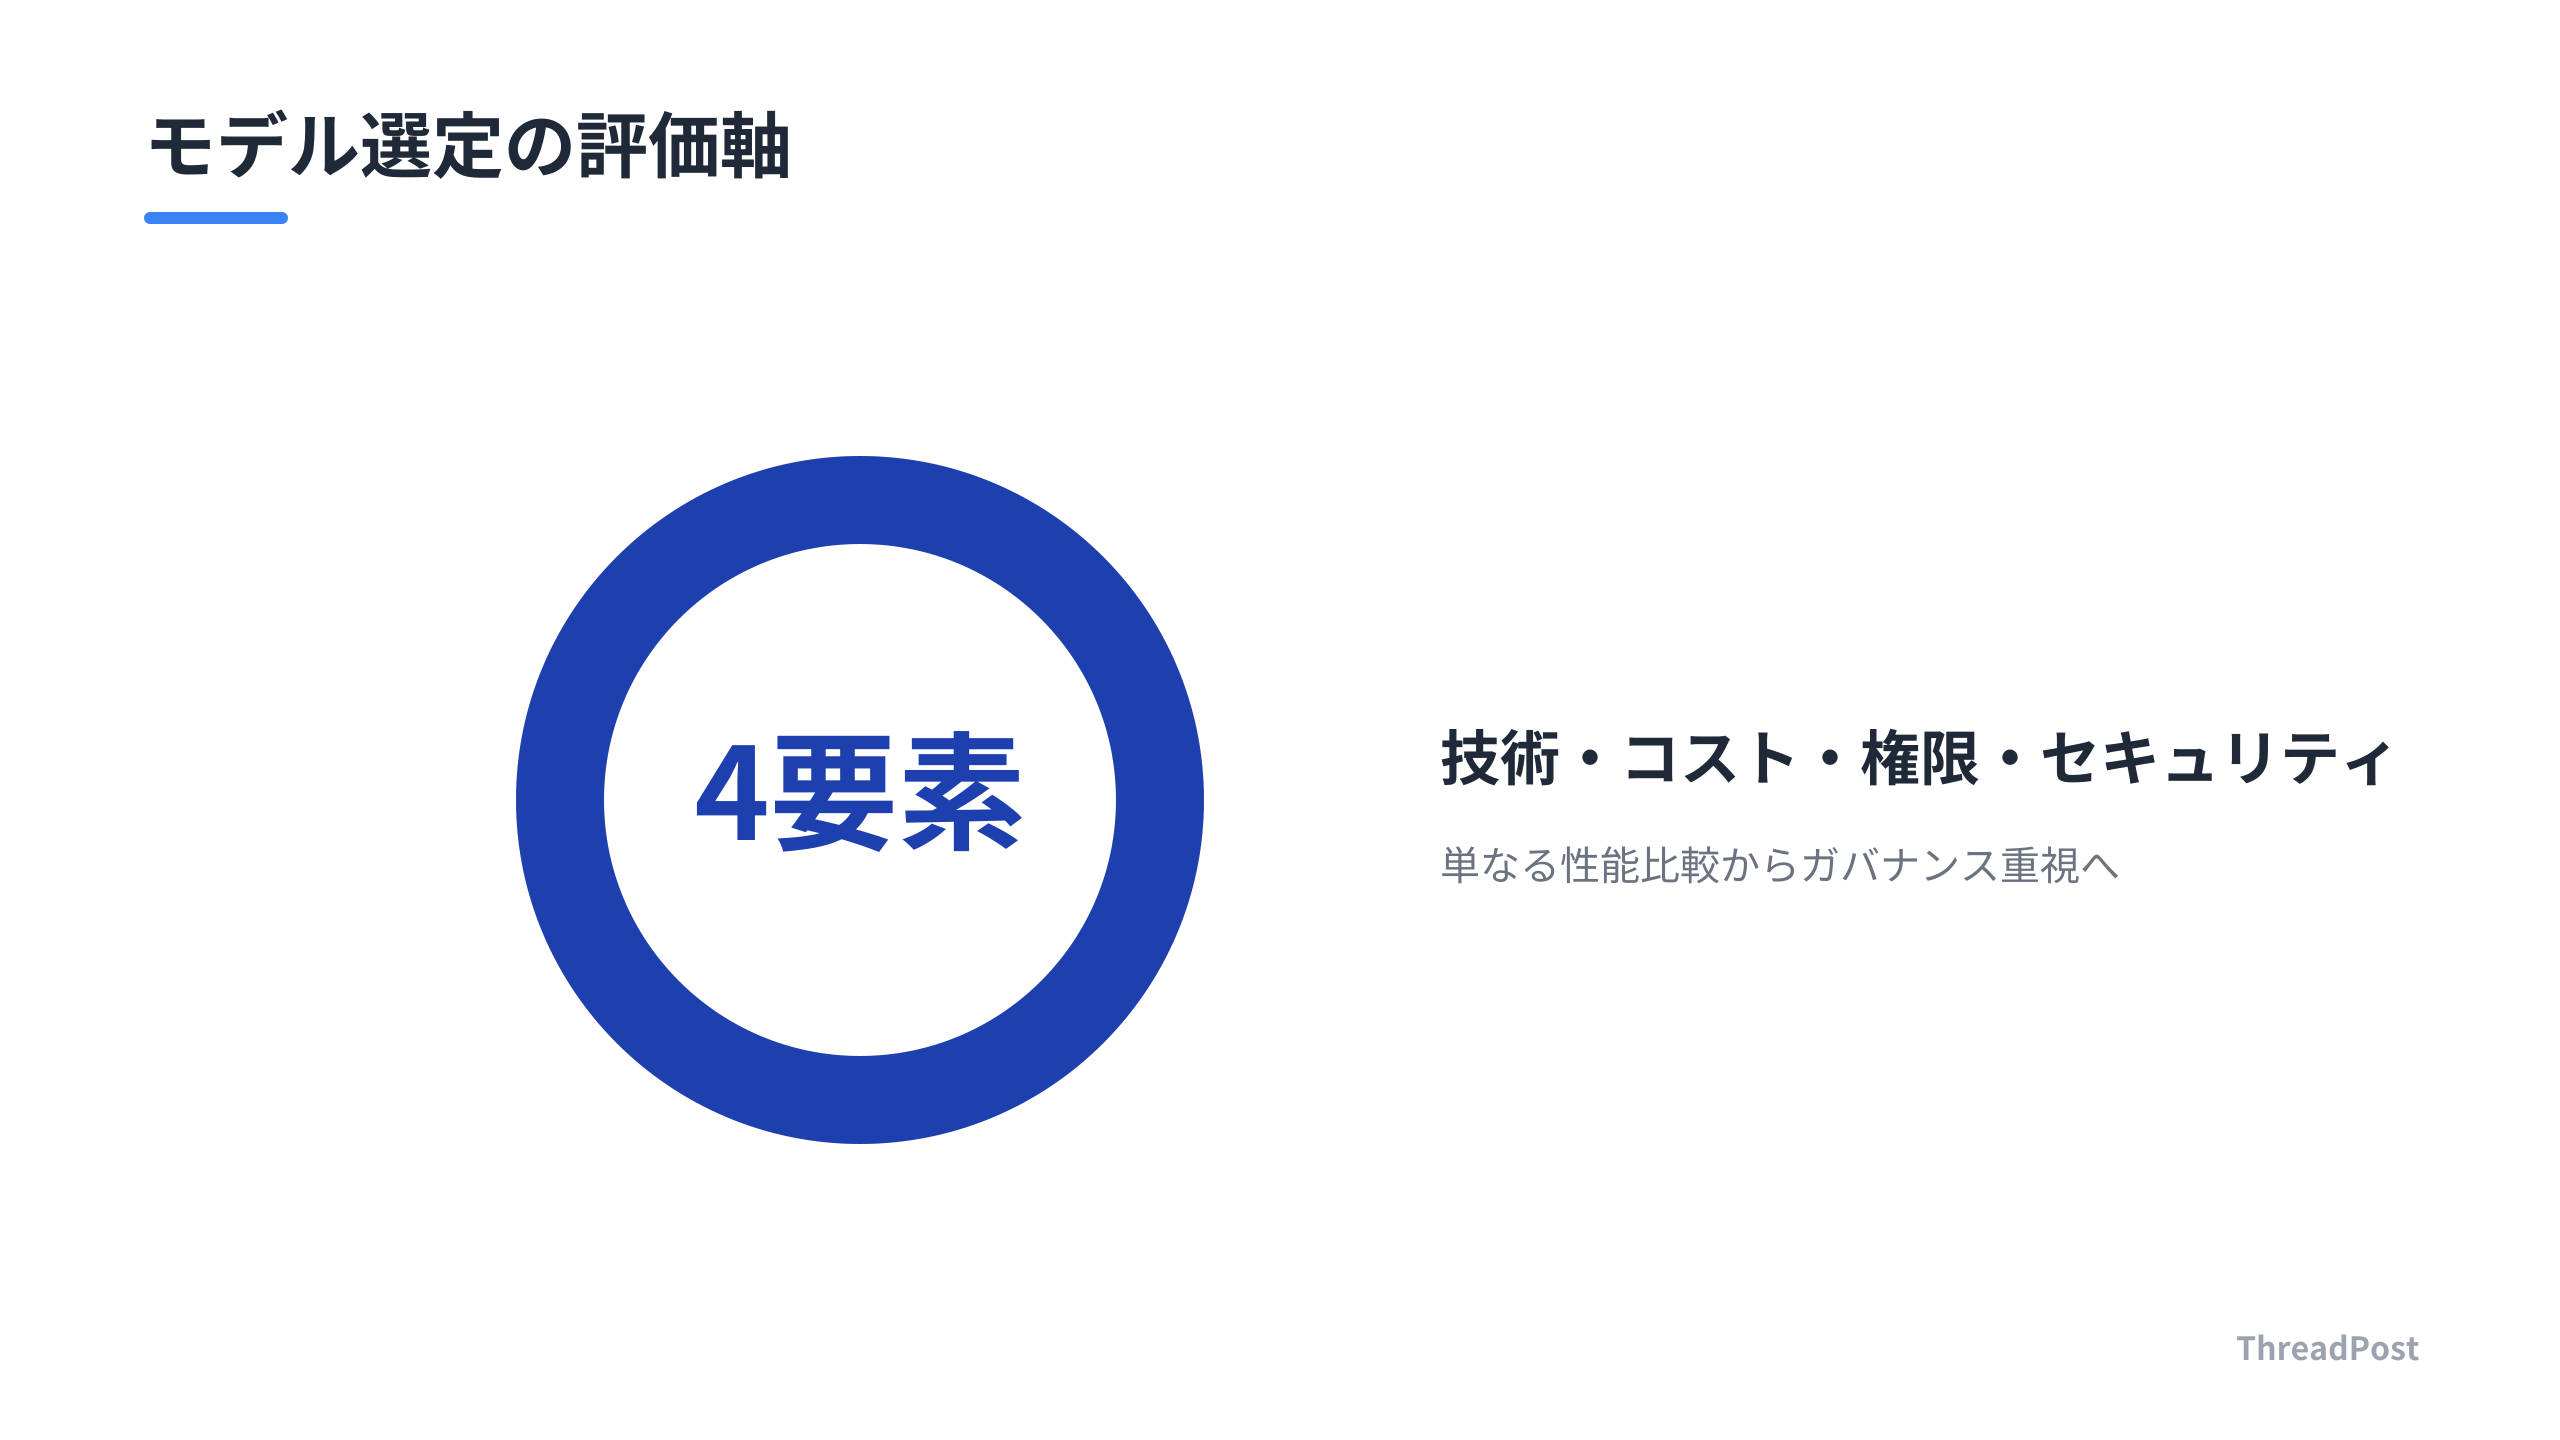
開発者にとって重要なのは、ベンチマークの数値だけではありません。100万トークンの文脈を扱う際、データが「学習」という名目でどこに流れるのか、あるいは「サイバー能力」を制限されたモデルを使って自社のセキュリティを担保できるのか。モデルの選定基準は、技術力だけでなく、提供元のセキュリティポリシーを評価する「ガバナンス」の領域にまで広がっています。
※この記事は、Claude Codeで1人SaaS開発しているしんたろーが、海外AI最新情報を開発者目線で解説する「AI活用Tips」です。
 あわせて読みたい【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発 →
API選定の「安全性」という新しい変数
これまで開発者がAPIを選ぶ基準は、トークン単価、コンテキストウィンドウの広さ、推論精度の3点に集約されてきました。今回のAnthropicの動きにより、「アクセス権限とセキュリティ能力の制限」という変数が加わりました。
『Opus 4.7』と『Mythos Preview』の決定的な違いは、サイバーセキュリティ能力というAIの「攻撃力」の制御にあります。Anthropicが約40組織という限定的な範囲にしか『Mythos』を開放していない事実は、モデルのポテンシャルが一般のAPI利用者が触れられる範囲を超えていることを示唆しています。
開発者は「性能は高いが、セキュリティ機能が意図的に削ぎ落とされたモデル」を使い続けています。これは、コード生成の精度や脆弱性診断の質に直結します。Claude Codeのようなエージェントツールを使って開発する場合、コードの深部にあるセキュリティホールをAIがどれだけ自律的に検知できるかは死活問題です。『Opus 4.7』がその役割を担っていますが、『Mythos』クラスの能力がAPIとして開放されれば、エージェントの監査能力は底上げされます。
OpenAIやGoogleと異なり、Anthropicはモデルの「毒」を抜くことに注力しています。開発者としては、もっと野性味のあるモデルをAPIで叩きたいという思いがあります。国家レベルのセキュリティ要件と戦うAnthropicの事情を考えると、API開放のハードルは高いと感じます。エージェントに自律的なセキュリティ監査をさせるのは、まだ先の話になりそうです。
公開制限の理由は、Anthropic側の「安全基準」という主張と、国防総省からの圧力という報道の間で食い違っています。実態は企業のガバナンスというより、国家の安全保障政策にモデルのリリース戦略が左右されているように見えます。
開発現場では「どのモデルをメインに据えるか」という設計思想に影響が出ます。特定のモデルに依存しすぎると、API仕様や利用権限が政治的な理由で制約を受けるリスクがあります。
機密データを扱うSaaSを開発する場合、「学習に使われない」という規約だけを信じるのは不十分です。提供元がどの政府機関と提携し、どのようなセキュリティプログラムに組み込まれているか。モデルの「出自」までを、アーキテクチャ選定の判断材料にする必要があります。
僕たちが選んでいるのは「コストに見合った最高の知能」ではなく、「現時点で政治的に安全だと認定された、制限付きの知能」です。この構造を理解した上で、将来的にモデルを切り替えられるマルチモデル対応の設計にしておくことが、今のAI業界で開発を続けるための防衛策です。
ここまで読んだあなたに
今なら無料で全機能をお試しいただけます。設定後はAIが投稿案を毎日生成。確認して選ぶだけ。
開発現場で今すぐ見直すべき3つのアクション
「Mythos」のような強力なモデルが一部の組織に限定される現状は、個人の開発者にとっても無関係ではありません。明日からの開発で動くべきポイントを3つに絞りました。
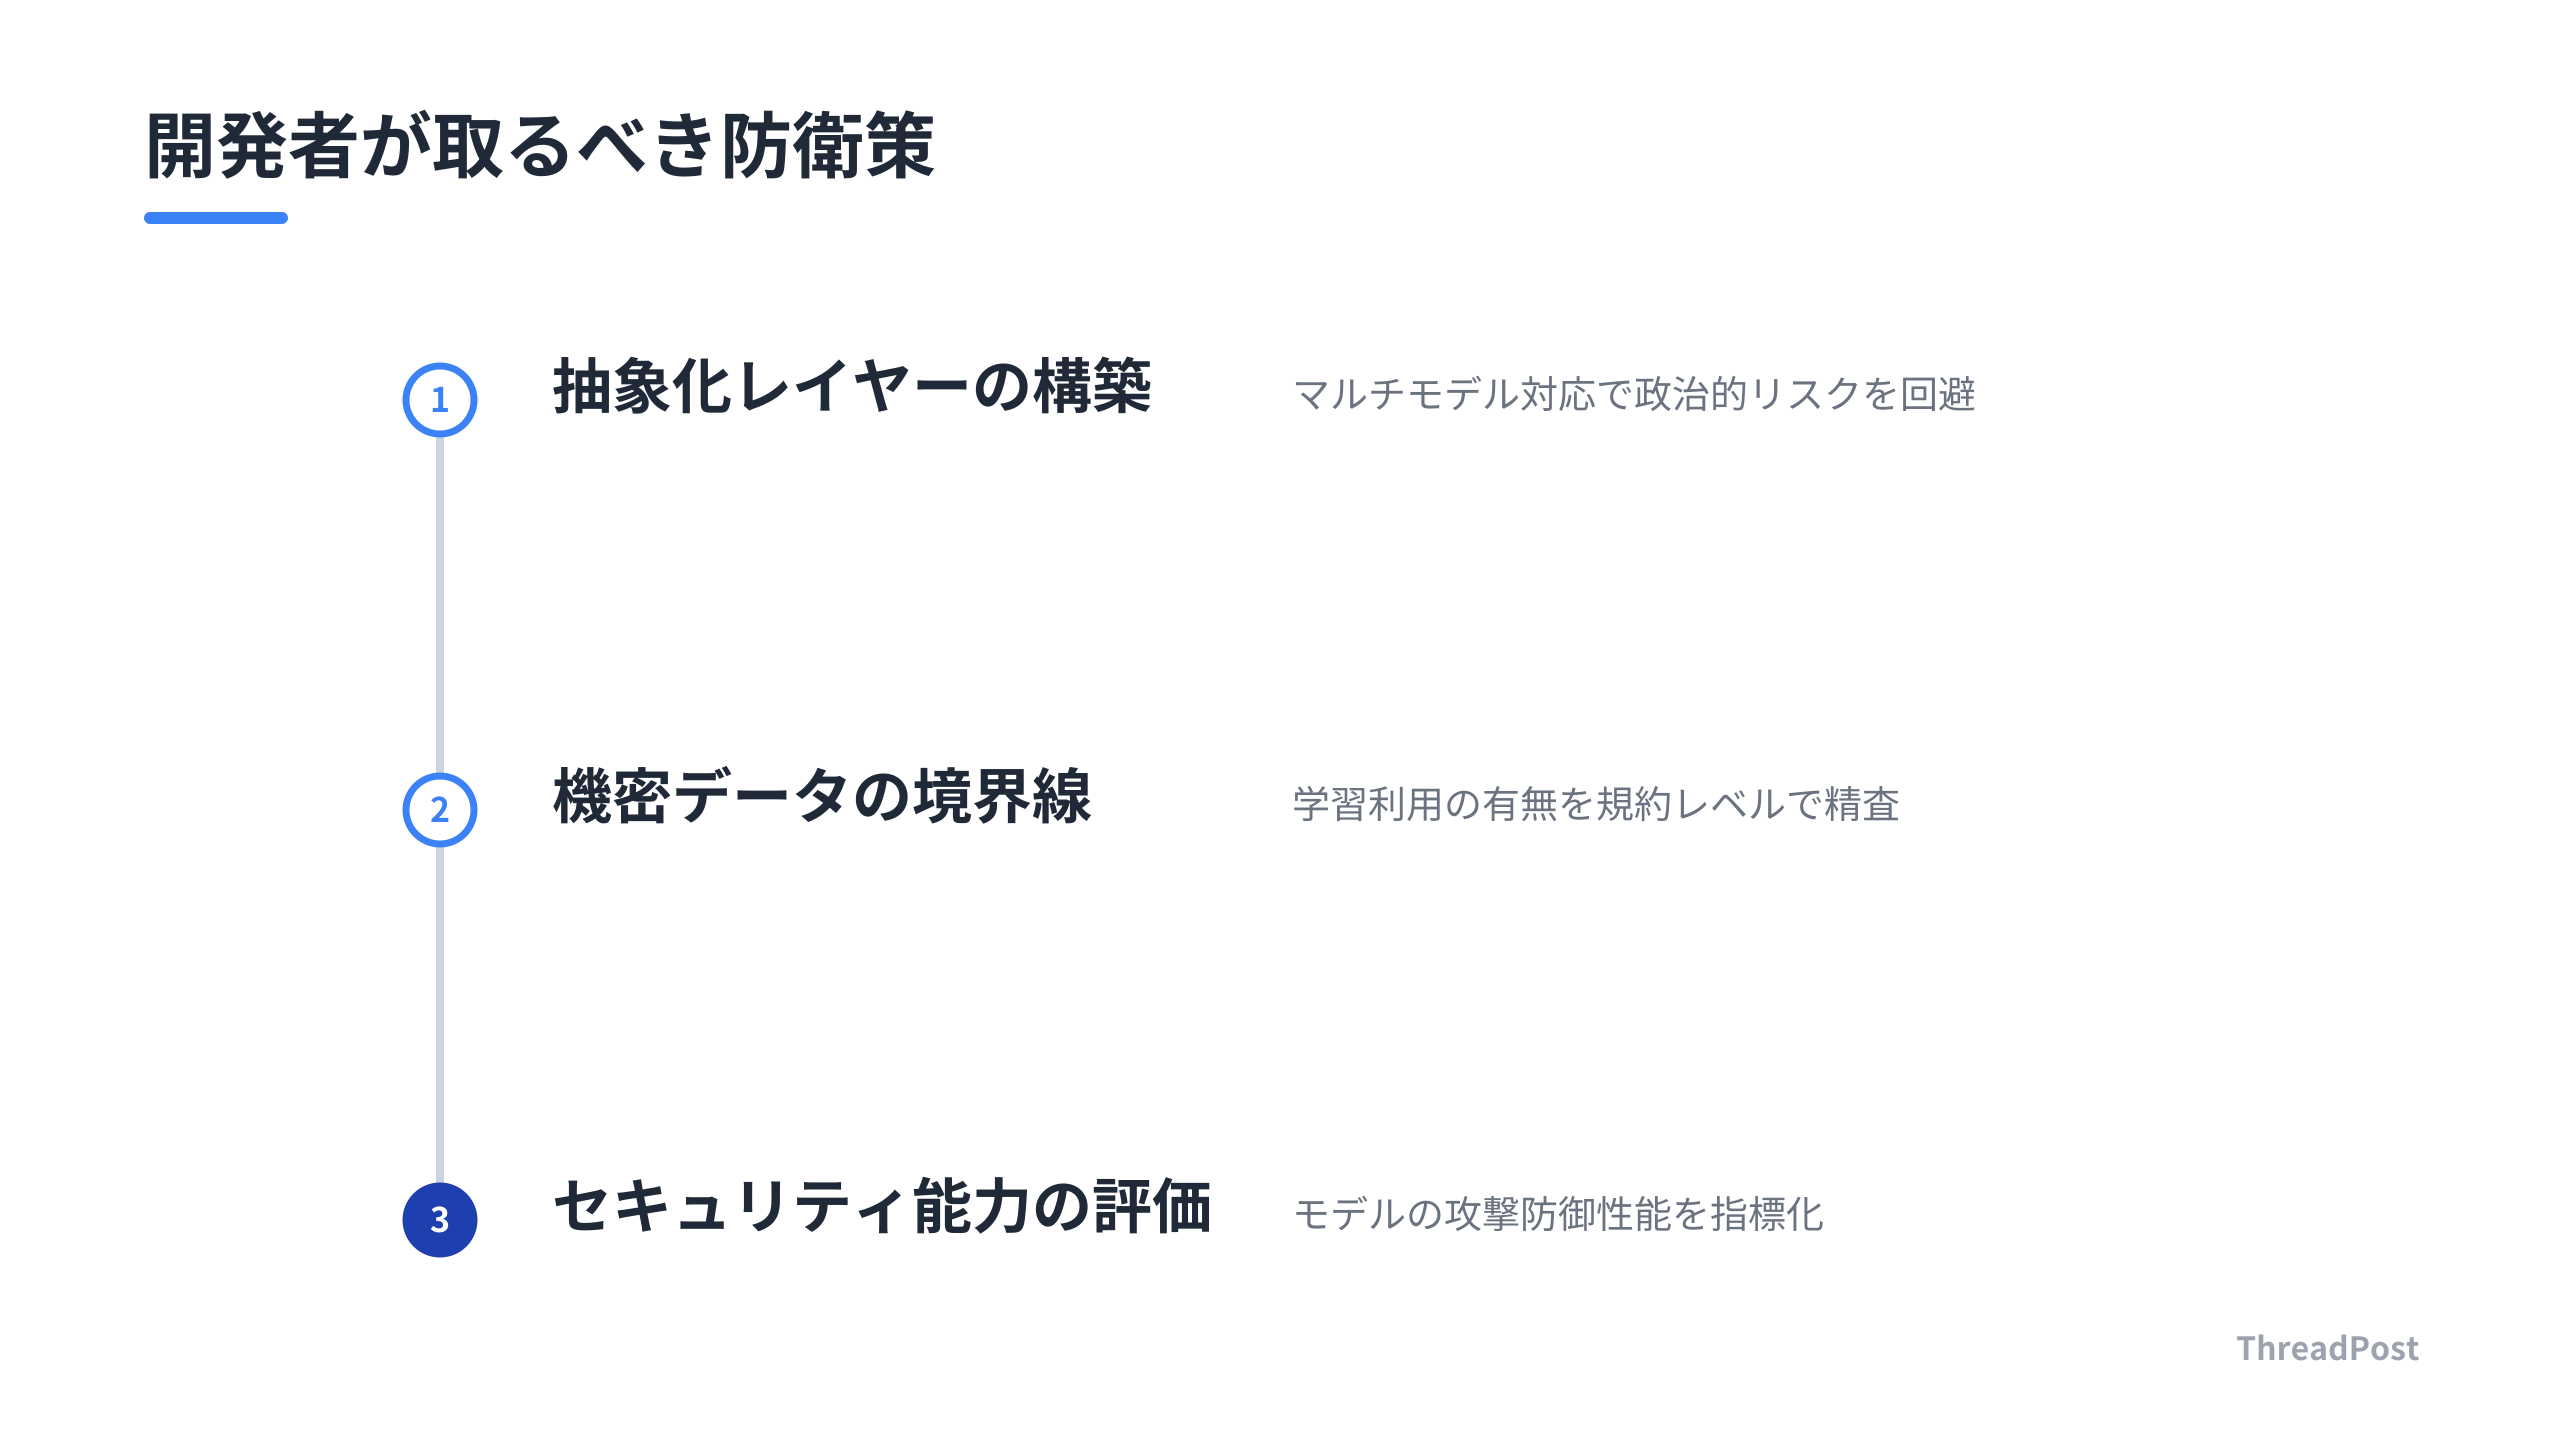
第一に、マルチモデル対応の抽象化レイヤーを強固にすることです。特定のプロバイダーに依存するのはリスクです。API呼び出しのインターフェースを共通化し、プロンプトの微調整だけでモデルを切り替えられる状態を維持します。GeminiやGPT-6系など、性能と安全性のバランスが異なるモデルをいつでも差し込めるようにしておくことが、将来的な「政治的リスク」を回避する手段です。
第二に、「機密データの境界線」を明確に引くことです。Geminiの無料枠のように、APIであっても規約次第ではモデル改善にデータが使われるケースがあります。顧客のコードや個人情報を扱う場合、モデル提供元の利用規約を「学習の有無」だけでなく「人間によるレビューの可能性」まで確認します。機密性が高いデータはローカルで処理するか、Anthropicのように「既定で学習に使わない」ことが明言されているサービスに限定してルーティングします。
第三に、「セキュリティ能力」という新しい評価指標の導入です。これまでモデル選定は「コーディング能力」や「トークン単価」で語られてきました。これからは「そのモデルがどの程度のサイバーセキュリティ能力を保持しているか」も重要になります。脆弱性診断やコードレビューをAIに任せる場合、制限の強い一般公開モデルでは精度が頭打ちになる可能性があります。
Claude Codeで開発していると、もっと深い部分までコードを精査してほしいと感じることがあります。その「深さ」こそが規制の対象なのだと再認識しました。NSAが使っているモデルの開放を待つより、今の制限された環境でどうやって安全かつ効率的なワークフローを組むか、そこに腕の見せ所があると感じます。
今すぐやれることは、利用しているAPIの管理画面で「データ共有設定」を再確認することです。本番環境のログから機密情報をマスクする前処理を一段強化します。AIの精度が上がるほど、扱う情報の価値も高まります。モデルの進化を追いかけるのと同じ熱量で、その「出口」であるセキュリティ設計をアップデートし続けることが重要です。
これからSaaSをスケールさせる開発者は、利用しているモデルの「セキュリティ・ガードレール」が、プロダクトの要件と合致しているかを見直してください。制限が厳しいモデルは、それだけ「開発者が予期せぬ挙動」をするリスクも抑えられています。安全性と機能性のバランスを、プロダクトのフェーズに合わせて選ぶことが、今のAI開発における立ち回りです。
 あわせて読みたい【2026年版】VRAM 8GBで動かすローカルLLM構築術10選|1人SaaS開発者の実践記録 →
よくある質問
Q1: 仕事で使うAPIとして、Geminiの無料枠はなぜ避けるべきなのですか?
GeminiのAPI無料枠は、利用規約上、入力データや生成された回答がGoogleの製品改善のために利用されることが明記されています。人間によるレビュー(閲覧・注釈付け)の対象となる可能性があるため、顧客の機密情報や個人情報、社外秘のコードなどを送信すると情報漏洩のリスクが発生します。商用利用や機密データを扱う開発では、必ず有料枠を利用し、データが学習に利用されない設定を適用してください。
Q2: Claudeのモデルはどれを選べば学習に使われませんか?
Claudeは個人向けチャット、APIともに、既定で学習に利用されない設定になっています。ChatGPTやGeminiのようにユーザー側で設定をオフにする手間がないのが特徴です。ただし、規約違反が疑われる場合や、明示的に学習を許可した場合を除きます。プライバシーを最優先する開発環境においては、厳格なポリシーが標準化されているClaudeは扱いやすい選択肢です。
Q3: Anthropicの最新モデル「Opus 4.7」と「Mythos」はどう違うのですか?
Opus 4.7は一般公開されているモデルで、サイバーセキュリティ関連の能力を意図的に制限・調整したバージョンです。一方、Mythos PreviewはAnthropicが持つ最も強力なモデルであり、高度な攻撃的サイバー能力を持つとされています。MythosはNSAや主要テック企業など厳選された約40組織のみに限定公開されており、一般の開発者がAPI経由で利用することは現時点ではできません。
まとめ
選ぶべきモデルは「今の最高性能」だけでは決まりません。Geminiの無料枠に潜むデータリスクや、Anthropicが隠し持つ『Mythos』のサイバー能力といった、モデルの裏側にある政治とセキュリティの力学まで見抜く必要があります。
APIの価格表を眺めるだけの時代は終わりました。これからは「どのモデルが自分の開発環境にとって安全か」「どの制限がビジネスに影響するか」を、モデルのスペックシート以上に深く理解する必要があります。AI開発は、技術力とガバナンスのバランスを取るゲームです。
この記事が参考になったら、ThreadPostを試してみませんか?
投稿作成・画像生成・スケジュール管理まで、AIがサポートします。
ThreadPostをもっと知る

関連記事

【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発

【2026年版】VRAM 8GBで動かすローカルLLM構築術10選|1人SaaS開発者の実践記録

【2026年版】最強AIコーディングモデル3選|Claude Fable 5・GLM-5.2・MAI-Code徹底比較

【2026年版】ローカルAI構築ツール5選|1人開発者が教えるGemma 4の完全オフライン化

1回25ドルのトークン消費。Claude Codeのマルチエージェント化が迫る、個人開発のハイブリッド運用。

【2026年版】AIブラウザ自動化ツール4選|1人SaaS開発者が用途別に徹底比較

【2026年版】Claude Codeのトークン削減術8選|設定ファイルを見直す極意

【2026年版】ローカルLLM構築の6ステップ|個人GPUで自分専用AIを開発する実践ガイド
