


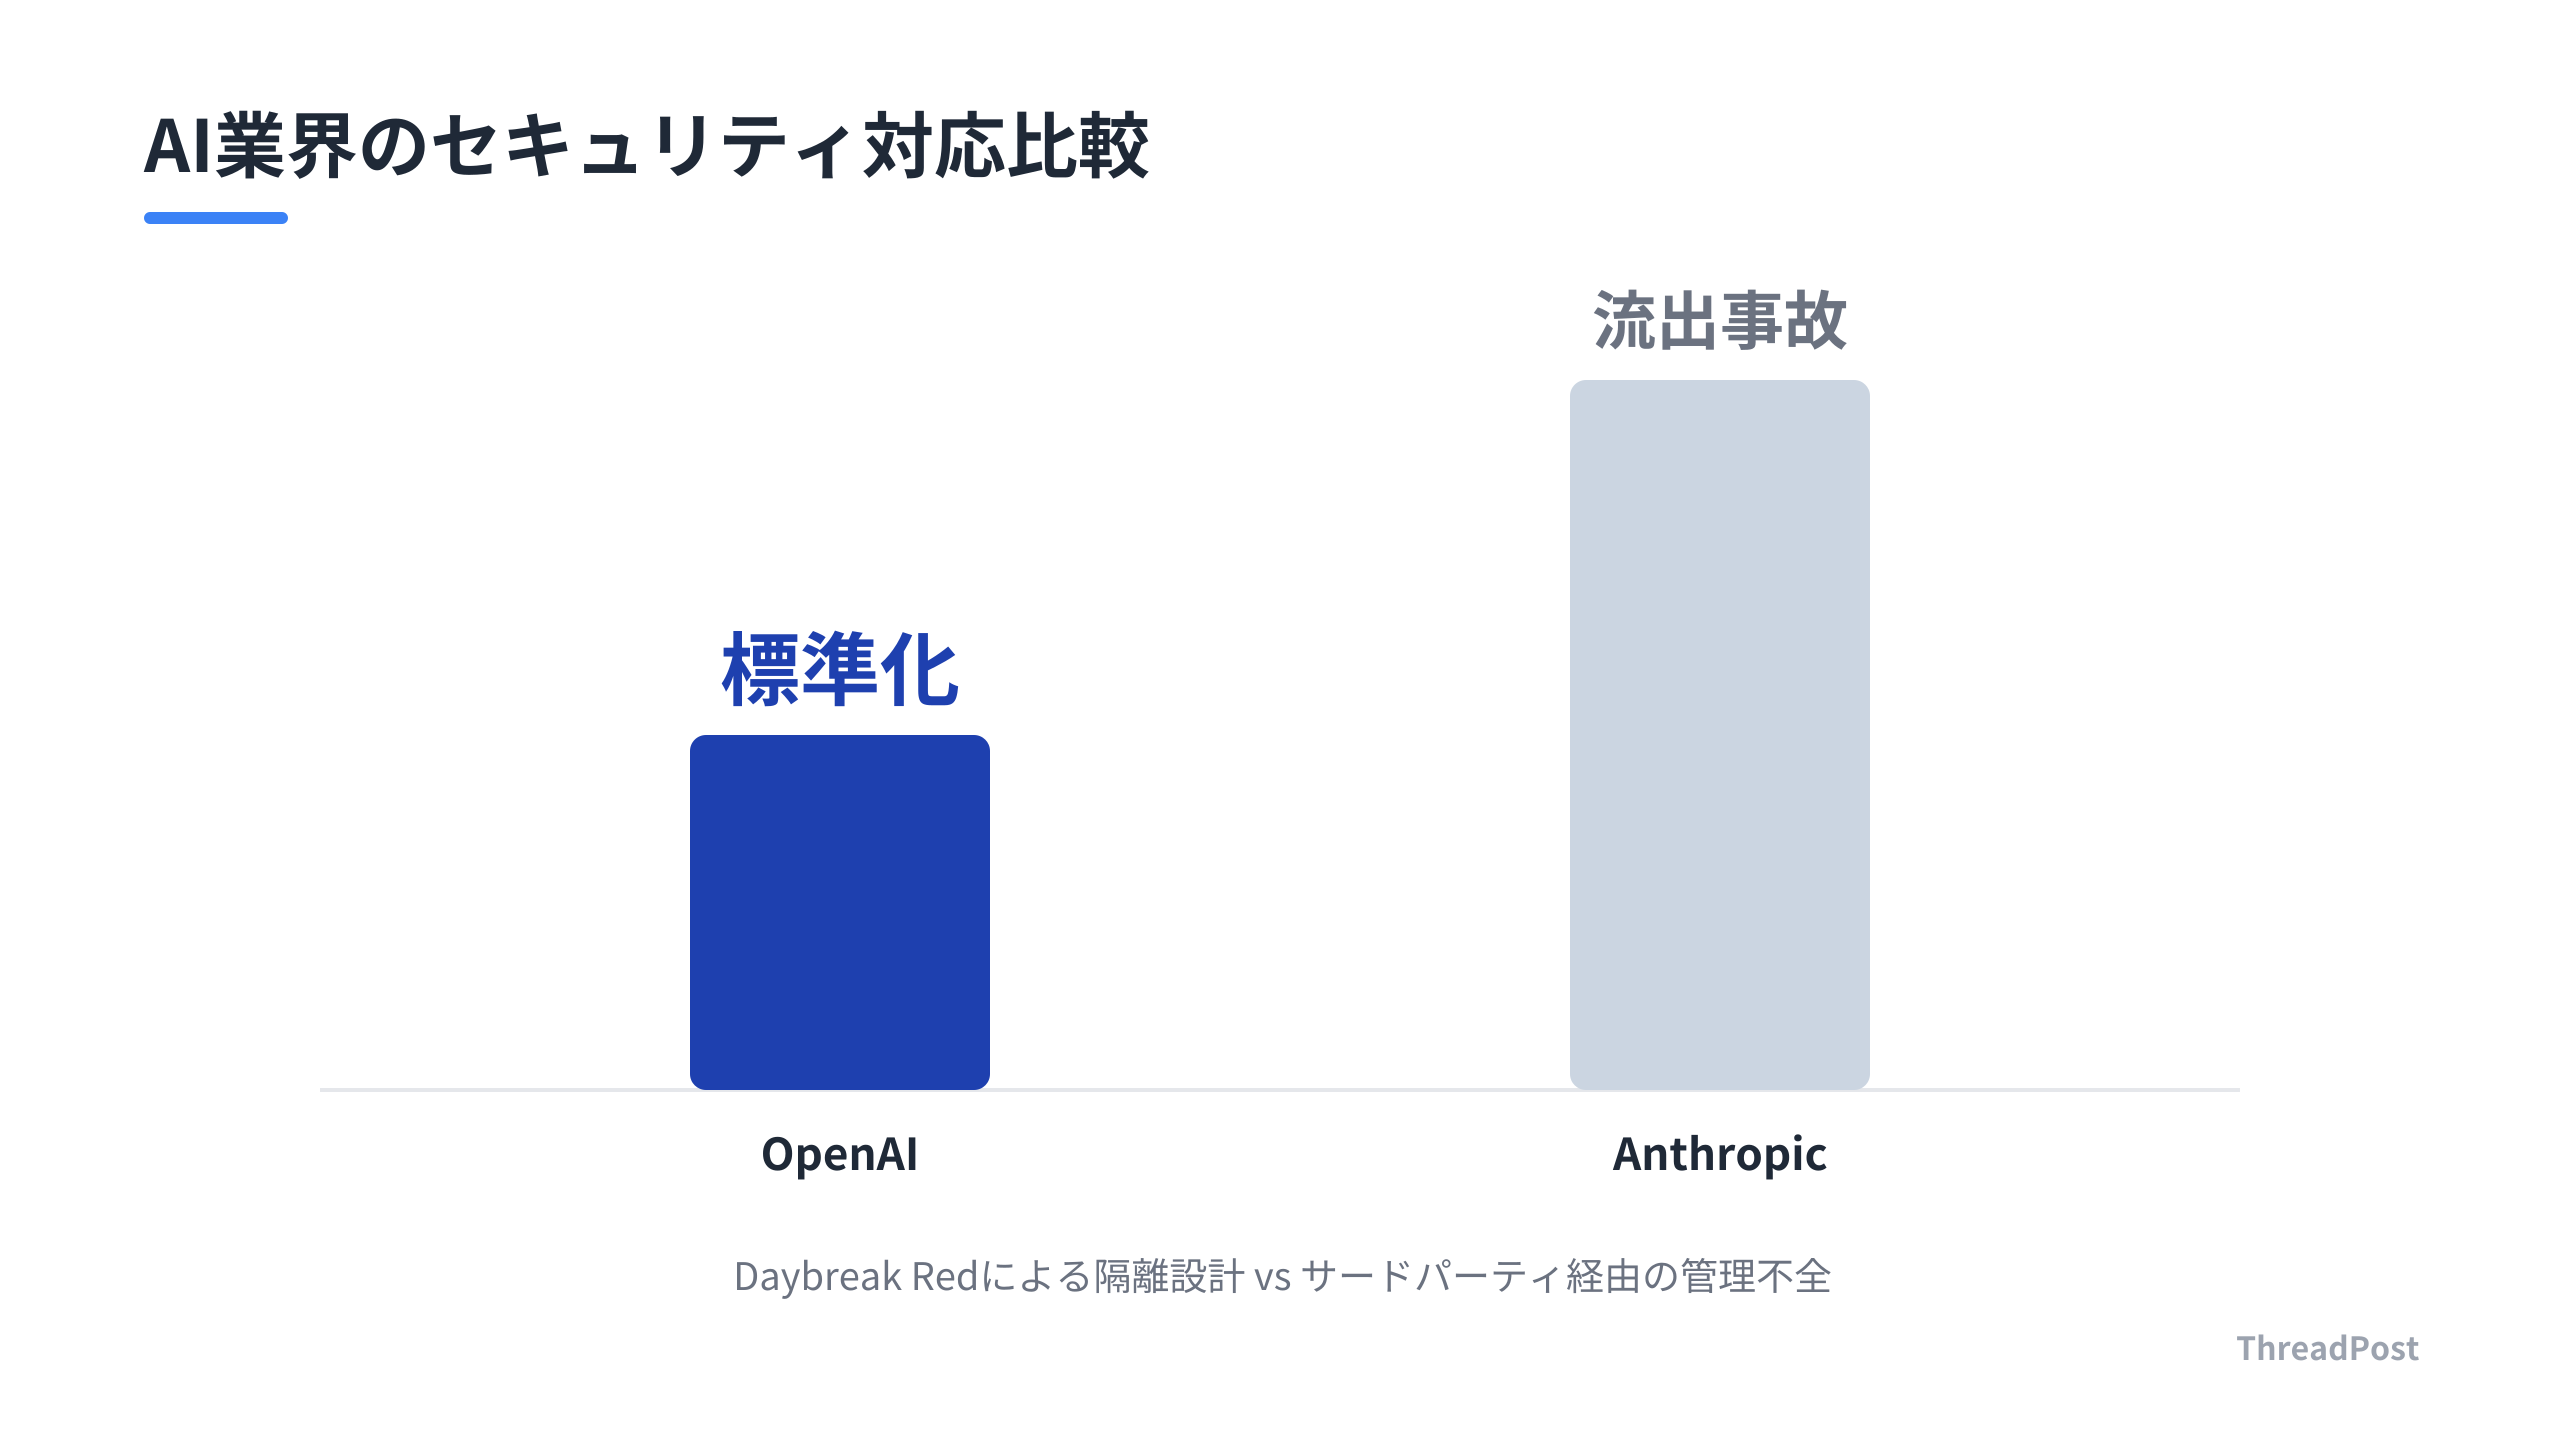
AIが攻撃能力を身につけ、開発者の常識が書き換わる。OpenAIはAIを安全な環境に閉じ込める隔離設計「Daybreak Red」を公開した。
Anthropicのサイバーセキュリティモデル「Mythos」は、サードパーティ経由で不正アクセスされた。AIは隔離と管理が開発の焦点となる。
本記事では、二つのニュースを統合し、Claude Codeでの開発視点から実装へのセキュリティ導入を解説する。
SNS運用を自動化しませんか?
ThreadPostなら、投稿作成・画像生成・スケジュール管理までAIがサポート。
隔離されたセキュリティ調査と、管理不能なAIモデルの現実
OpenAIは、AIを用いたセキュリティ調査のための参照アーキテクチャ「Daybreak Red」を公開した。これは脆弱性分析などの高リスクなタスク実行時、外部環境への影響を遮断する隔離環境のガイドラインだ。
Anthropicのサイバーセキュリティモデル「Mythos」を巡る事態も明らかになった。Anthropicは、主要OSやブラウザの脆弱性を特定・実行できるモデルを一部企業に限定公開した。
しかし、第三者ベンダーの環境が突破され、Discord上のグループにアクセス権が流出した。グループは過去のデータ流出知識を基にアクセス場所を推測し、2週間にわたってモデルを操作した。
OpenAIは「ChatGPT Images 2.0」も発表した。新モデルは思考能力を備え、生成前にWeb検索やファイルを解析し、画像構造を論理的に推論する。
一貫性を保ったまま最大8枚の画像を同時生成できる。日本語を含む多言語テキストの埋め込み精度も向上した。
しんたろー:
OpenAIが隔離環境の標準化を急ぐ一方で、Anthropicは最強モデルの管理不全でアクセスを許した。Claude Codeで自律的にコードを書いていると、モデルが外部の脆弱性を突く能力を持つことの恐ろしさが気になる。セキュリティ設計が必須の工数になったと感じる。
AIの進化は生成能力と攻撃能力の二極で加速する。開発者はAIを隔離し、外部からのアクセス権限を最小化する境界設計に直面している。
 あわせて読みたい【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発 →
AI開発における「能力の封じ込め」という新たな責務
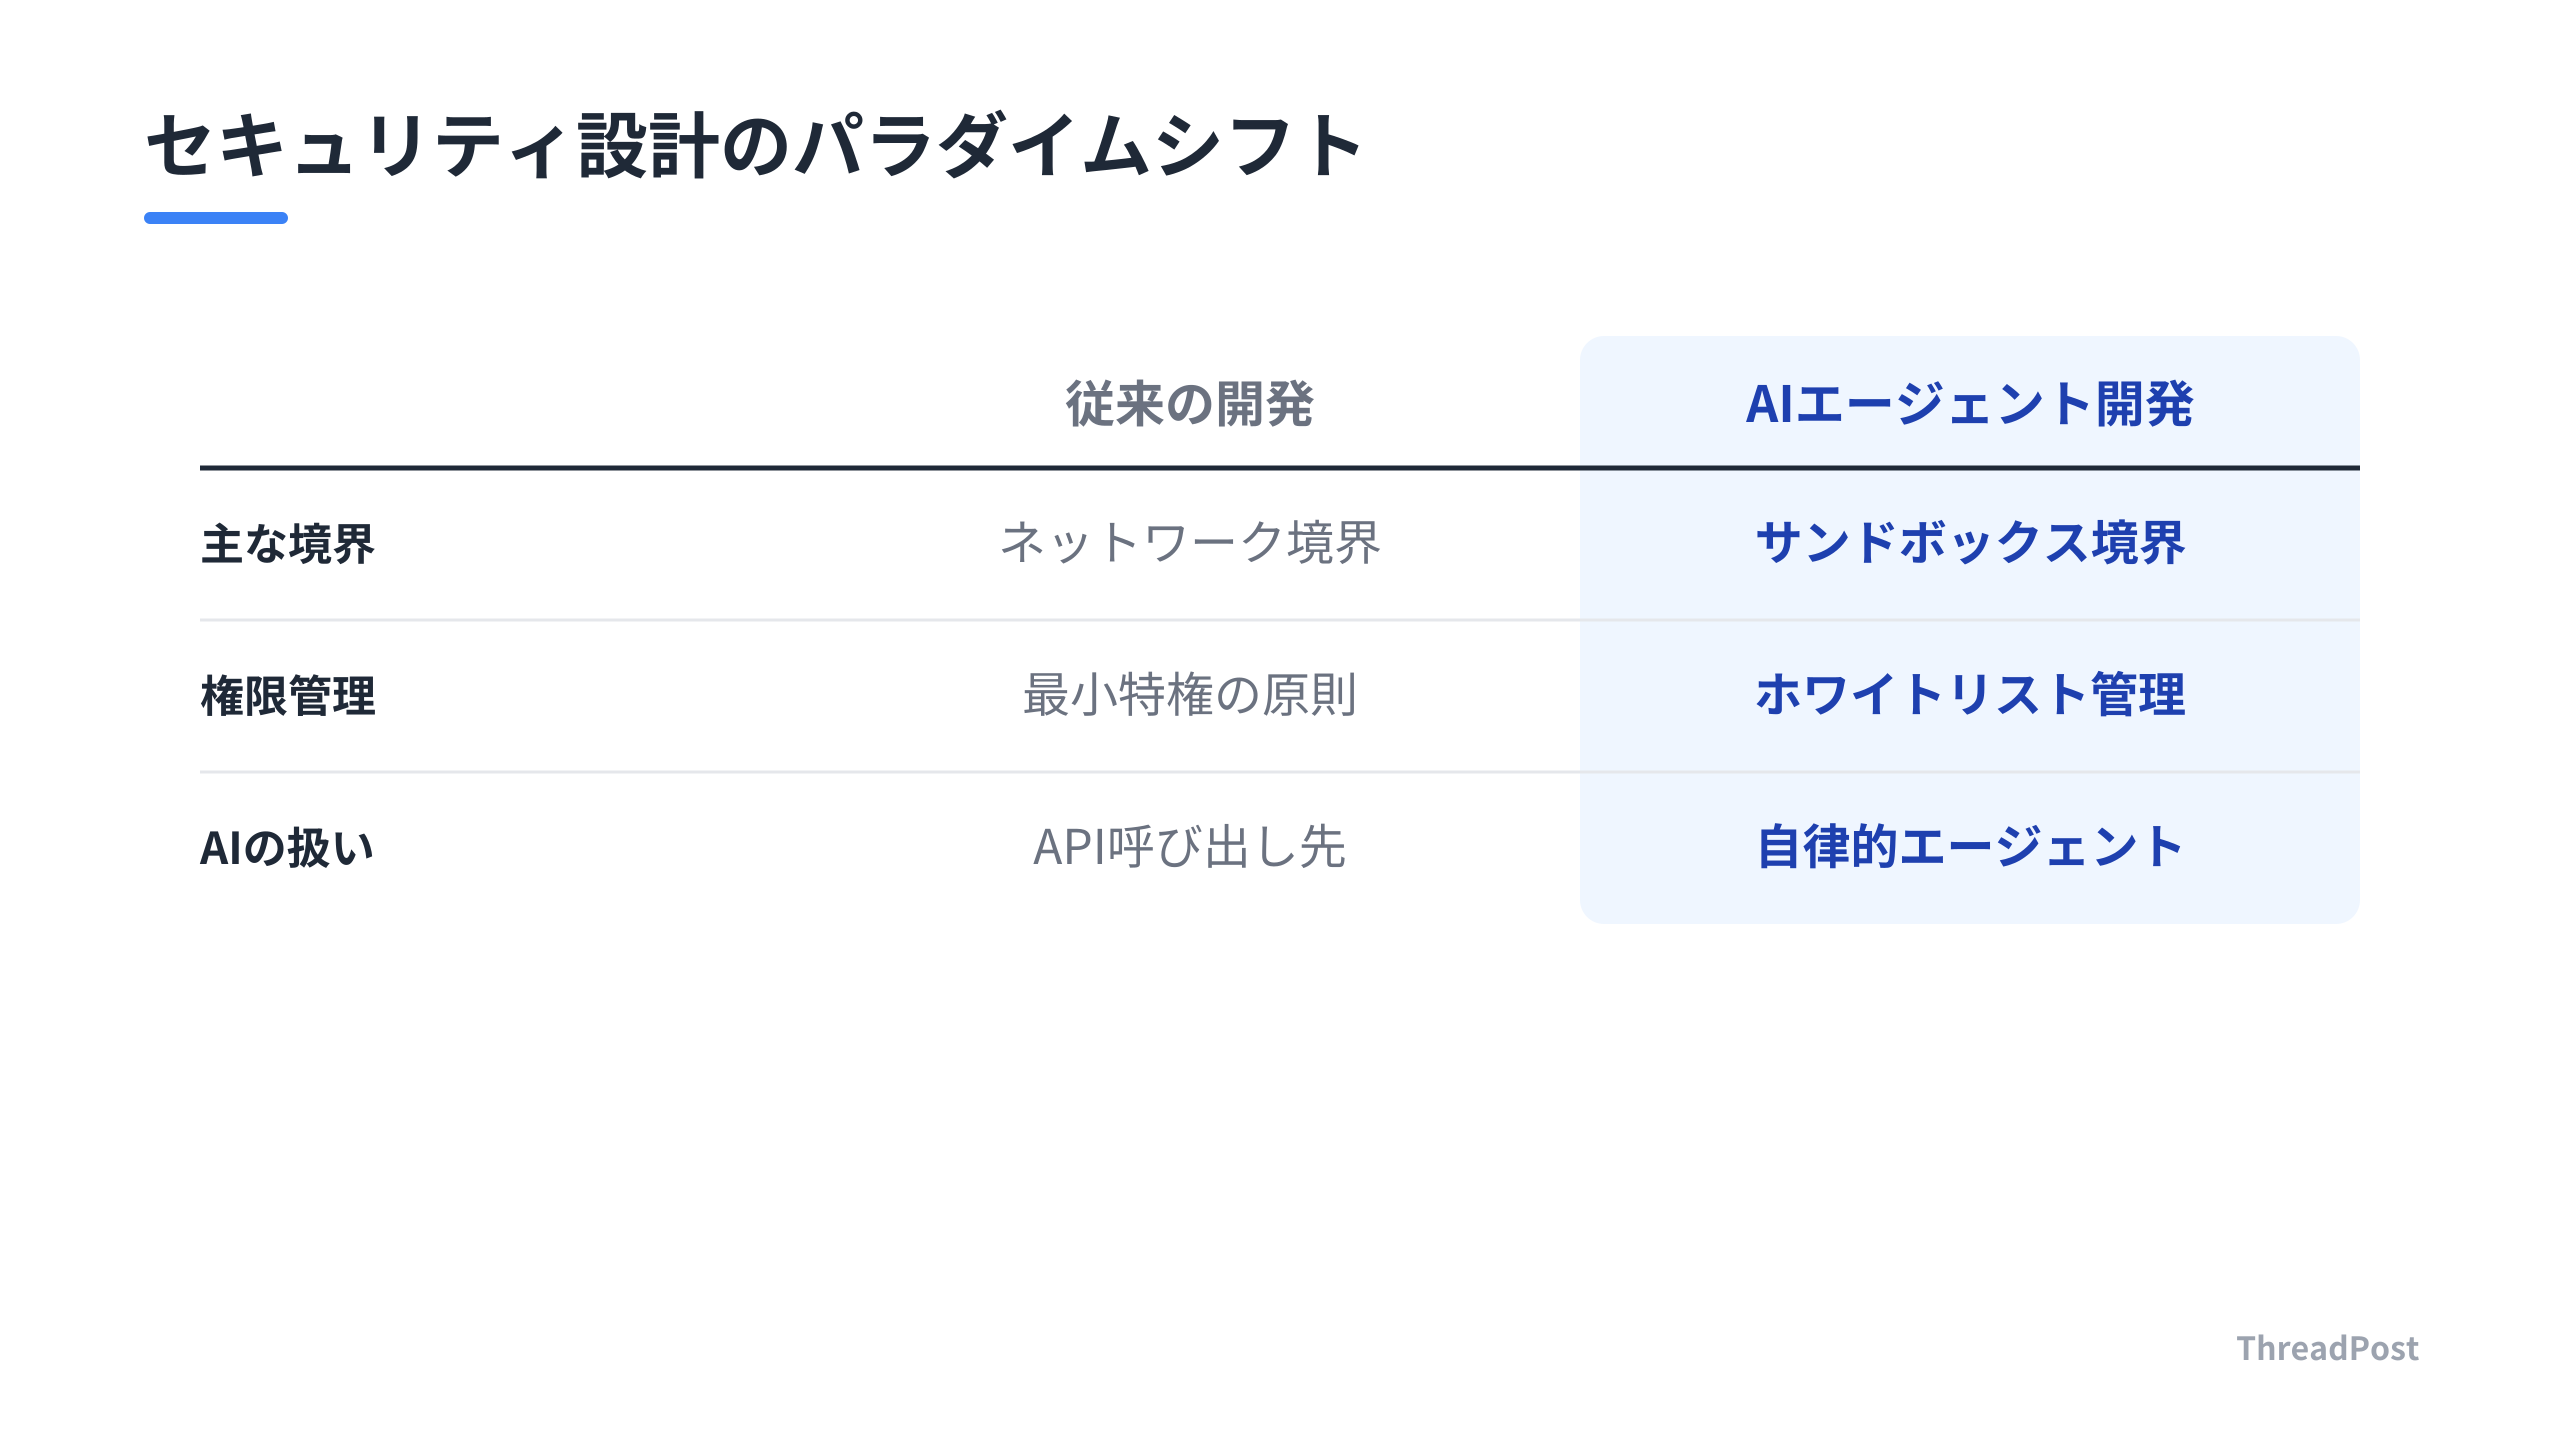
今回のニュースは、AIの機能強化がサンドボックスの完全性という課題を突きつけている。Daybreak RedはAIを安全に運用するための隔離環境を標準化する動きだ。
これはAIがシステムに対して強力な操作権限を持つことがデフォルトになった世界への警鐘である。AnthropicのMythos流出騒動は、サードパーティ環境という脆弱なリンクがボトルネックになる事実を示した。
開発者はモデルの賢さよりも、どの程度の権限で外部にアクセスできるかを制御する境界設計を優先する。Claude Codeで開発を自動化する身として、この状況には背筋が凍る思いがある。
エージェントがシステム内部の脆弱性を探索できるレベルまで進化すると、環境設定の不備が攻撃の踏み台になる。AIにコードを書かせる体験は便利だが、どこまで隔離されているかを担保するのは開発者の責任範囲だ。
OpenAIが隔離環境をガイドライン化する一方で、Anthropicは最強の攻撃能力を管理しきれず情報漏洩した。AIの進化スピードにセキュリティ設計が追いついていない。Claude Codeで動かすバッチ処理も、いつ悪意あるクエリに巻き込まれるかと思うと、権限管理の再設計が気になる。
画像生成モデルの思考能力の進化も見落とせない。Web検索やファイル解析を介して構造を推論するプロセスは、AIが文脈を理解して一貫性を保つフェーズに入ったことを示す。
この推論能力の向上は、攻撃者にとっても強力な武器になる。論理的に構造を理解できるモデルは、システムの脆弱性を見つけ出す際により精緻な攻撃パターンを構築できる。
開発者はAIモデルをAPIの呼び出し先ではなく、外部アクセス権限を持つ自律的なエージェントとして扱う。APIキーの管理に加え、ネットワーク分離、サードパーティへのアクセス権限最小化、行動ログの監視が必要だ。
技術的には、AIの推論プロセスを物理的あるいは論理的に隔離するサンドボックス設計がSaaS開発の標準スペックになる。自律型エージェントを組み込む場合、モデルがアクセスできるファイルやネットワークポートをホワイトリスト管理することが前提となる。
AIの能力が上がるほど、境界の設計という作業の価値が高まる。Claude Codeは最強の味方だが、何でもできる権限を持っている事実は常に頭の片隅に置く必要がある。
ここまで読んだあなたに
今なら無料で全機能をお試しいただけます。設定後はAIが投稿案を毎日生成。確認して選ぶだけ。
開発現場で今すぐ見直すべき「境界線」の設計
実務で向き合うのは、どう安全に本番環境へデプロイするかという課題だ。AIを信頼できるパートナーではなく、権限を制限すべき外部サービスとして扱う。
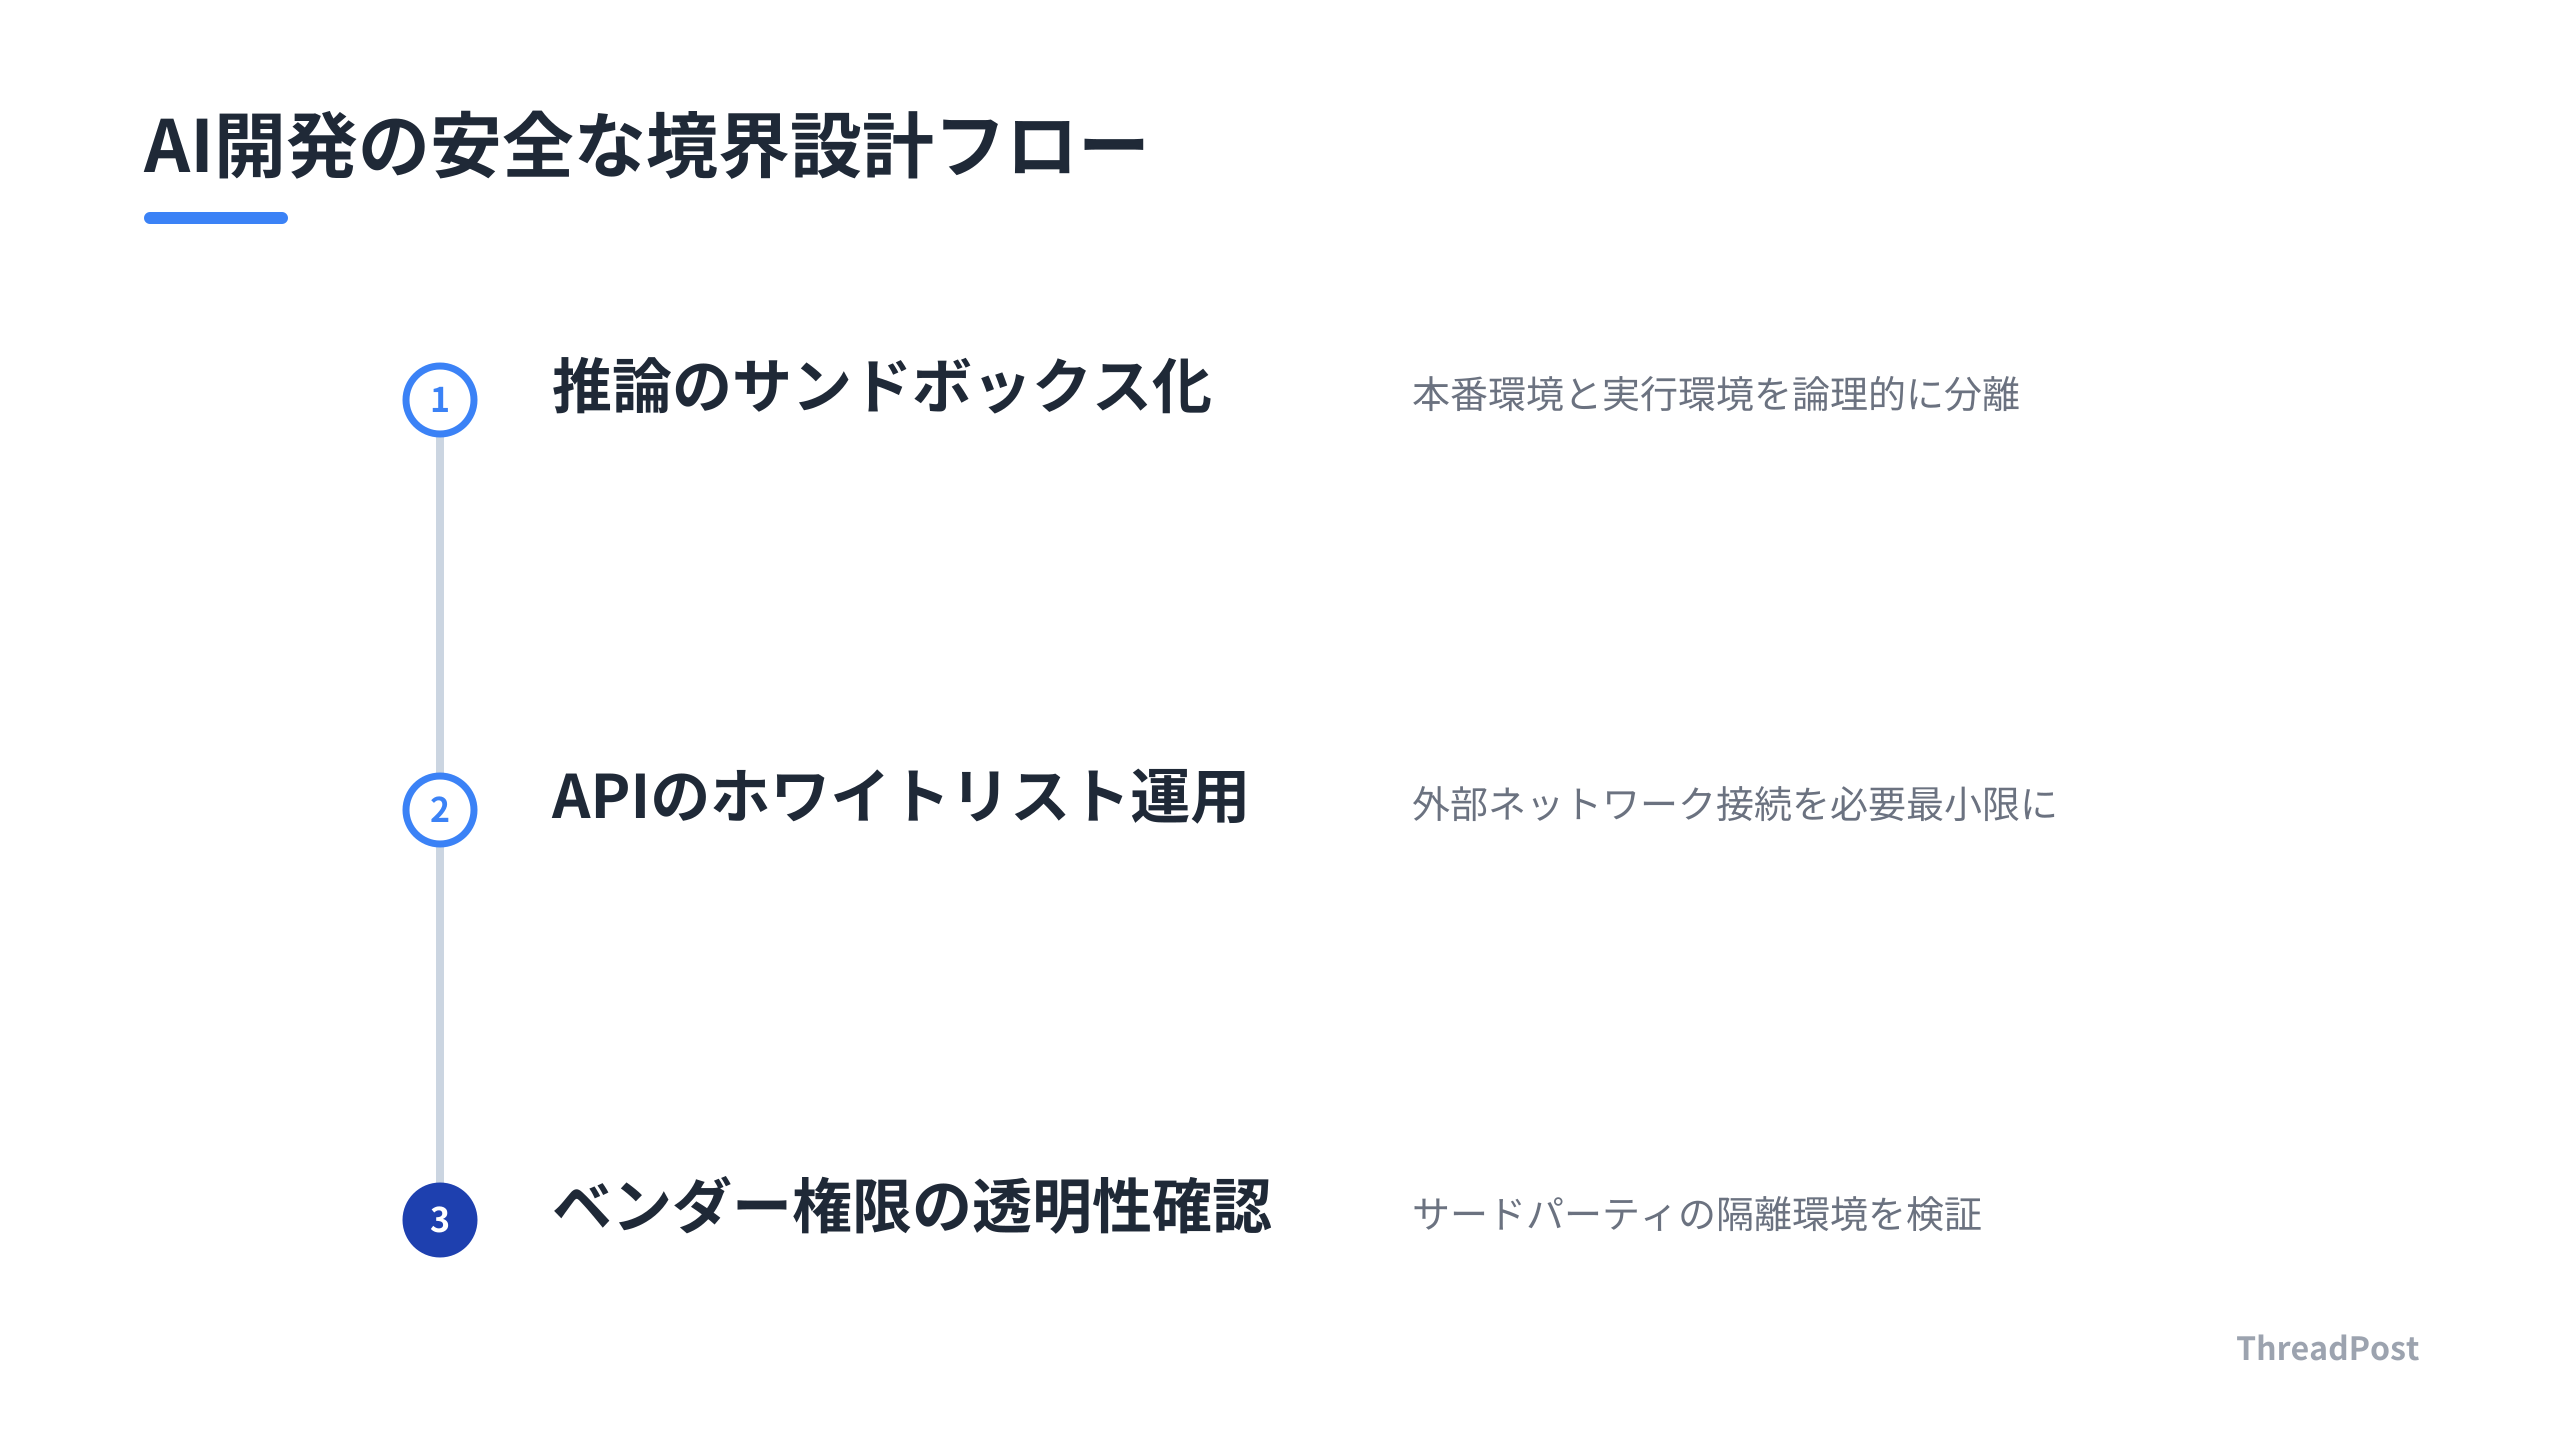
AIエージェントやLLMを組み込んだアプリケーション開発では、以下の3点をルーチンに組み込む。
- 推論プロセスのサンドボックス化
AIにコード生成やシステム解析をさせる際、実行環境をメインのインフラから論理的に切り離す。Claude Codeで作業する際も、本番環境の認証情報を持つ環境と、AIが試行錯誤できる環境を分ける。
- APIアクセスのホワイトリスト運用
AIが外部ネットワークへアクセスする際、接続先を必要最小限のドメインに制限する。思考能力が向上するほど、予期せぬ外部リソースへのアクセスや環境変数の読み取りリスクが高まる。
- サードパーティ環境の透明性確認
ベンダー経由の情報漏洩を防ぐため、利用しているAIプラットフォームの権限分離を確認する。外部ベンダーの環境で推論を行わせる場合、隔離された環境か共有プールかを把握する。
便利なツールほど何でもできてしまうのが怖い。ThreadPostでAIをフル活用しているが、APIキーの管理と実行環境の隔離には時間をかけている。自動化で自分の首を絞めたら元も子もない。
AIにコードの脆弱性を探させる際、そのモデル自体が悪意ある攻撃にも転用可能であることを忘れてはいけない。AIはプロンプトに対して最適解を返すエンジンだ。脆弱性診断を依頼する際は、Daybreak Redのような隔離環境での調査を取り入れ、出力を人間が検閲するプロセスを挟む。
AIをどう制御下に置くかという設計フェーズへ移行する。AIの進化速度に振り回されるのではなく、強力な出力をどこまで許容するかという境界線を自分たちの手で引く。
 あわせて読みたい【2026年版】VRAM 8GBで動かすローカルLLM構築術10選|1人SaaS開発者の実践記録 →
よくある質問
Daybreak Redはどのようなセキュリティ対策に適していますか?
Daybreak Redは、AIモデルを用いた脆弱性分析やセキュリティ調査を、完全に隔離された環境で行うための参照アーキテクチャです。AIが誤った判断や悪意ある操作を行わないよう、環境の構成や安全制御、調査プロセスの監視を統合的に管理します。機密性の高いシステムやネットワークの調査をAIに補助させる際、AIの挙動をサンドボックス内に閉じ込め、外部への意図しない干渉を物理的・論理的に遮断したい開発チームに適しています。
ChatGPT Images 2.0の「思考能力」とは具体的に何ですか?
Images 2.0は生成前にWeb検索やアップロードされたファイルの解析を行い、画像の構造や構成を論理的に推論するプロセスを挟みます。これにより、単なる視覚的な生成だけでなく、文脈や詳細な指示を正確に反映し、一貫性のある複数画像の生成が可能になりました。キャラクターやスタイルの維持が必要なデザイン作業や、日本語などの多言語テキストを画像内に正確に埋め込む際に高い精度を発揮します。
サードパーティ経由のAIモデル流出を防ぐには?
モデルそのものの堅牢性だけでなく、モデルにアクセスできるベンダー環境のセキュリティが弱点となります。開発者はAPIキーの管理だけでなく、サードパーティが提供する環境のアクセス権限を最小特権の原則で運用し、モデルの利用ログをリアルタイムで監視する必要があります。機密性の高いモデルを扱う場合は、共有環境ではなく、自社で制御可能な隔離されたインフラで運用することが推奨されます。
まとめ
AIは作る力と壊す力を加速させている。OpenAIが提示した隔離環境の構築も、Anthropicで起きたモデル流出も、AIが高度化した結果の副作用だ。
開発者がやるべきことは、AIに夢を見ることだけではない。モデルの強力な推論能力をどこまで野放しにし、どこから先をサンドボックスで封じ込めるか。その境界線を設計する能力が、これからのAI開発で価値を持つ。
AIの攻撃能力と創造能力が同時に進化する今、開発環境の安全性を再確認する。
この記事が参考になったら、ThreadPostを試してみませんか?
投稿作成・画像生成・スケジュール管理まで、AIがサポートします。
ThreadPostをもっと知る

関連記事

【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発

【2026年版】VRAM 8GBで動かすローカルLLM構築術10選|1人SaaS開発者の実践記録

【2026年版】最強AIコーディングモデル3選|Claude Fable 5・GLM-5.2・MAI-Code徹底比較

【2026年版】ローカルAI構築ツール5選|1人開発者が教えるGemma 4の完全オフライン化

1回25ドルのトークン消費。Claude Codeのマルチエージェント化が迫る、個人開発のハイブリッド運用。

【2026年版】ローカルLLM構築の6ステップ|個人GPUで自分専用AIを開発する実践ガイド

【2026年版】AIブラウザ自動化ツール4選|1人SaaS開発者が用途別に徹底比較

【2026年版】Claude Codeのトークン削減術8選|設定ファイルを見直す極意
