


デプロイ後の検証に人間が時間を費やしている。コードを書いて終わりではない。「動いているはず」という不安を解消するために、ログやテレメトリを追いかける作業が開発のボトルネックだ。
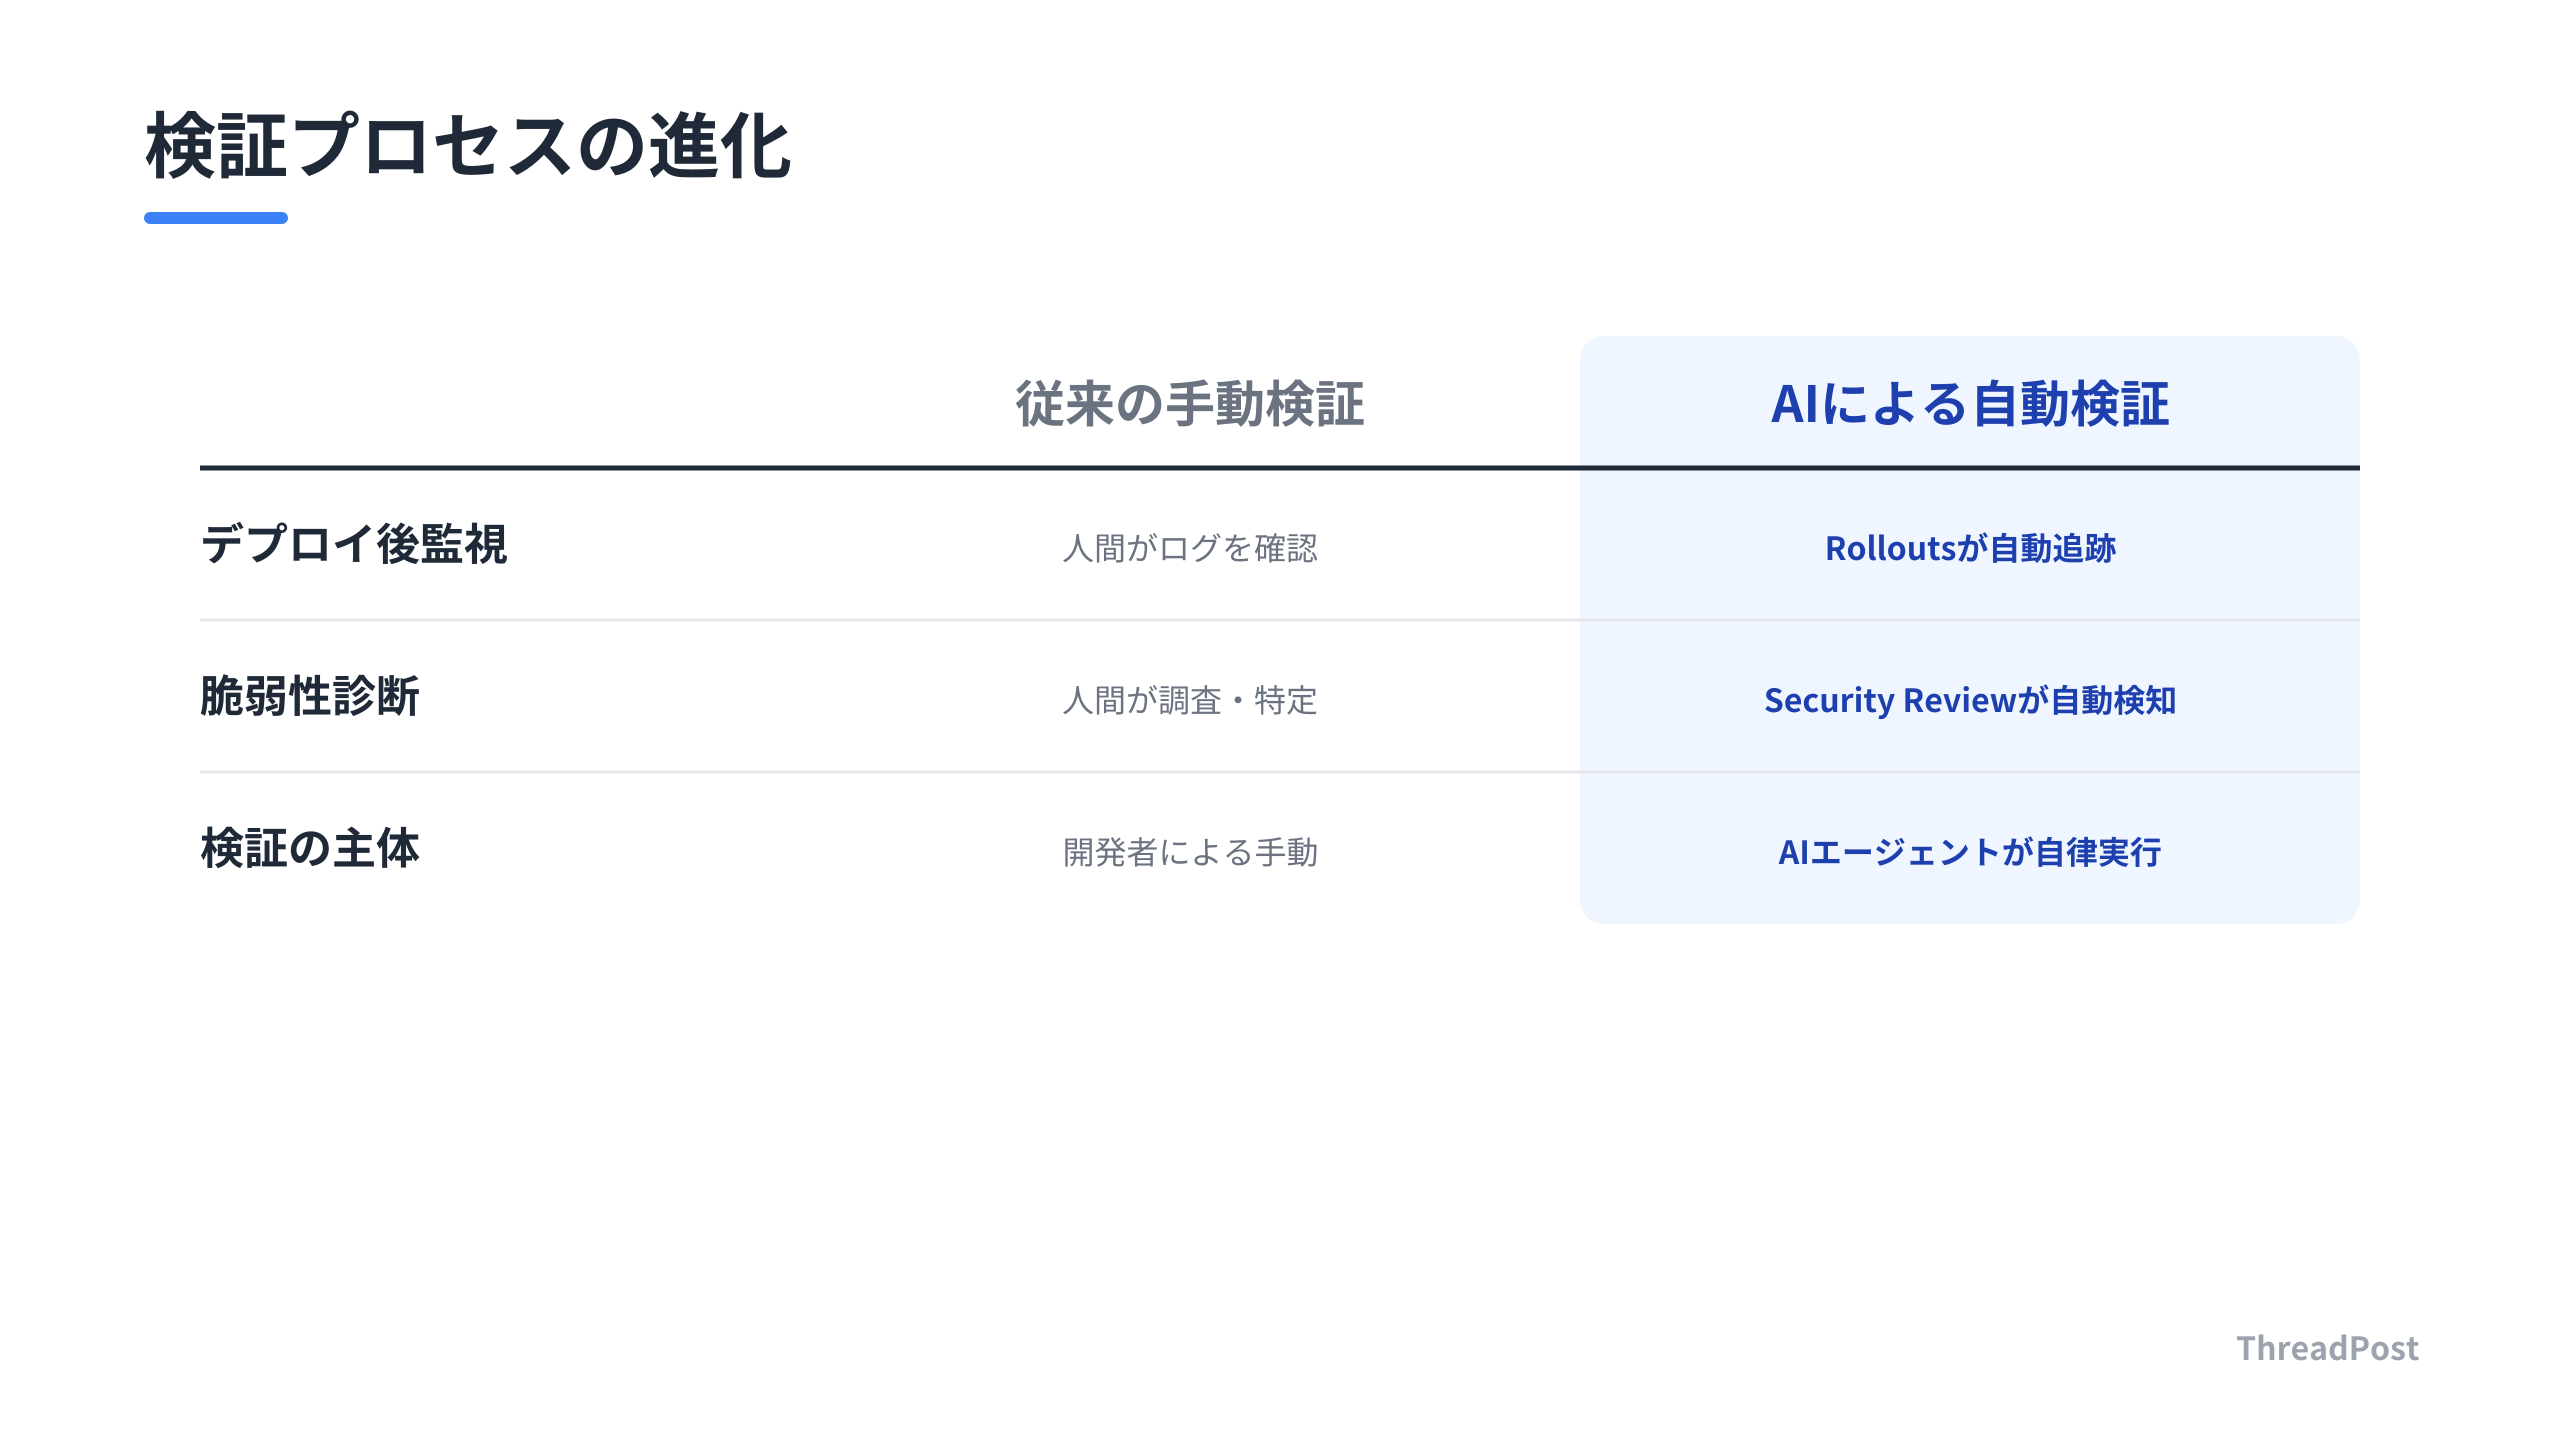
「Rollouts」は、デプロイ後の環境健全性を自動で監視し、回帰テストの成否まで判定する。AIエージェントに「検証と評価」を任せる設計手法を取り入れ、人間が手動で行っていた往復作業を圧縮する。
AIにコードを書かせる時代は過ぎた。これからは、AIに「最後の1マイル」を任せ、自律的な品質管理官として働かせる。検証環境の構築に注力する理由と、Claude Codeをオーケストレーターとして使いこなす戦略を解説する。
SNS運用を自動化しませんか?
ThreadPostなら、投稿作成・画像生成・スケジュール管理までAIがサポート。
デプロイ後の健全性監視とセキュリティ強化を自動化する新機能
Cursorは、デプロイ環境の監視を行う「Rollouts」と、プルリクエスト単位で脆弱性を診断する「Security Review」をリリースした。これらはTeamsプランおよびEnterpriseプランで利用可能だ。
「Rollouts」は、デプロイ後の環境健全性をリアルタイムで監視する。ソース管理ツールやデプロイシステム、テレメトリプロバイダーと連携し、ログやメトリクスを自動的に追跡する。環境ごとに健全性を判定するため、ステージング環境で検証済みであっても、本番環境で回帰が発生すれば即座に検知し、作者へ通知する。
プルリクエストがオープンされると、Rolloutsは変更内容と影響範囲を読み取り、監視計画を自動作成する。この計画には、特定すべきリスクやチェックすべき信号、計装の不足分が含まれる。開発者がこの計画を調整し、デプロイ後のイベントをトリガーとして、自動的にログやトレースの検証が実行される。
「Security Review」は、プルリクエスト単位でコードの脆弱性をスキャンする。SQLインジェクション、OSコマンドインジェクション、認証・認可のバイパス、機密情報のコミット、非推奨の依存関係導入をチェックする。各発見事項には、攻撃パスと具体的な修正案がセットで提示される。
しんたろー:
デプロイ後にログを見て回帰がないか確認する作業が自動化されるのは大きい。特に環境ごとに判定を分けてくれる機能は、本番リリース時の精神的負担を減らしてくれそうだ。コーヒーを淹れている間に検証が終わるなら、それに越したことはない。
Rolloutsは、従来の監視ツールが担っていた「異常検知」を、プルリクエストへと統合した。Security Reviewは、コードの品質管理を「レビュー」の段階へシフトさせ、AIがガードレールを敷く構成を実現する。
これらの機能は、システム全体の挙動を検証する役割を担う。ログやトレースといった外部データを入力として受け取り、デプロイの成否を判定する。人間が手動でコンソールを行き来していた「最後の1マイル」を、AIが代行する。
現在、これらのツールはGitHub等のソース管理ツールや、Datadog等のテレメトリプロバイダーと統合する。将来的には機能フラグとの統合も予定されている。既存のCI/CDパイプラインへの組み込みが開発者に求められる。
 あわせて読みたいClaude Codeの使い方完全ガイド|インストールから実践まで2年運用の開発者が解説 →
開発者目線で紐解く「最後の1マイル」の自動化
今回のアップデートで、AIエージェントの役割は「コードを書くこと」から「デプロイ後の振る舞いを評価すること」へシフトした。Claude Codeでコードを生成し、PRを投げて手動で検証していたプロセスが、AIによる自律的な品質管理へと置き換わる。
この「最後の1マイル」の自動化が、開発効率を変える鍵だ。コード生成の精度が上がっても、人間が時間を取られるのは「デプロイ後の検証」や「UIの微調整」といった、審美的かつ定量的な評価のプロセスである。
Claude Codeでコードを生成しても、デプロイ後に「微妙にズレてる」や「挙動が重い」の修正に数時間溶かすことはある。AIがログとメトリクスを見て「このPRは回帰している」と指摘してくれるなら、深夜のデバッグ作業は半分以下になる。API制限を気にして画像を送るのを我慢していた日々が懐かしい。
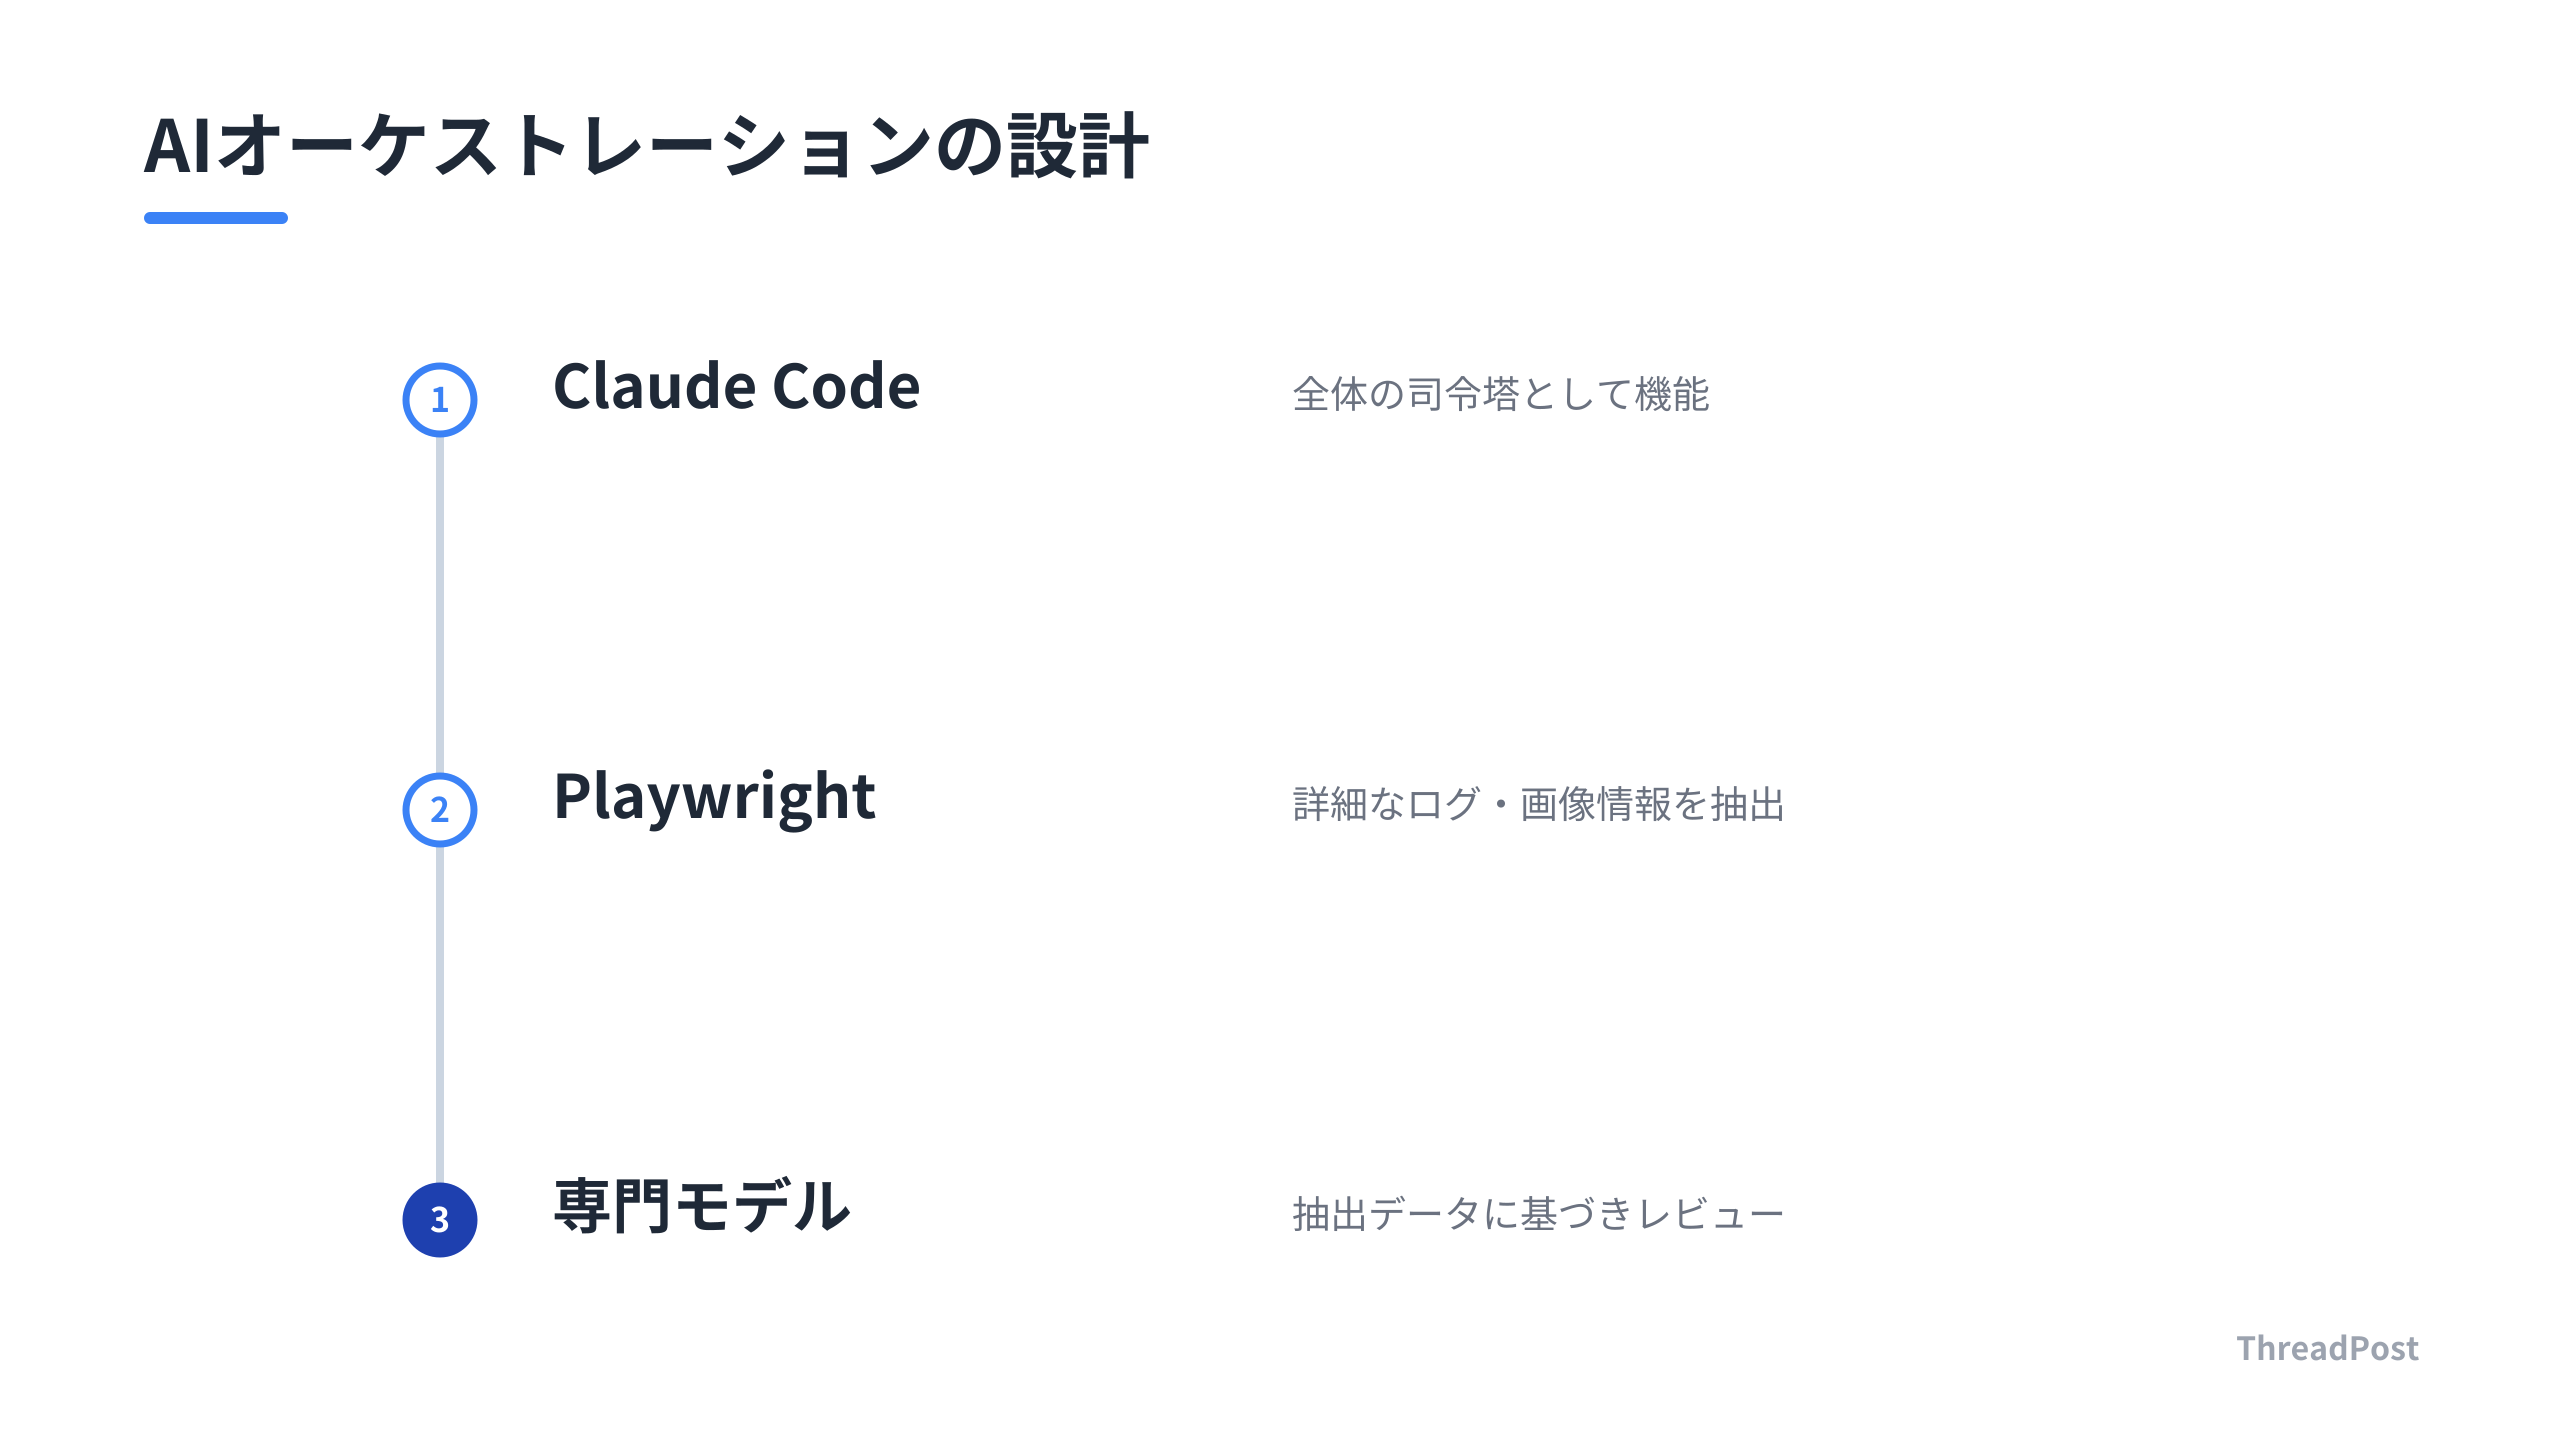
今回の統合は「オーケストレーターとしてのAI」という設計思想を裏付ける。Claude Code本体ですべてを完結させず、Playwrightで必要な情報を抽出し、専門的なモデルにレビューを委任する。この分業構造が、コンテキスト上限を回避し、精度の高い評価を得るための解だ。
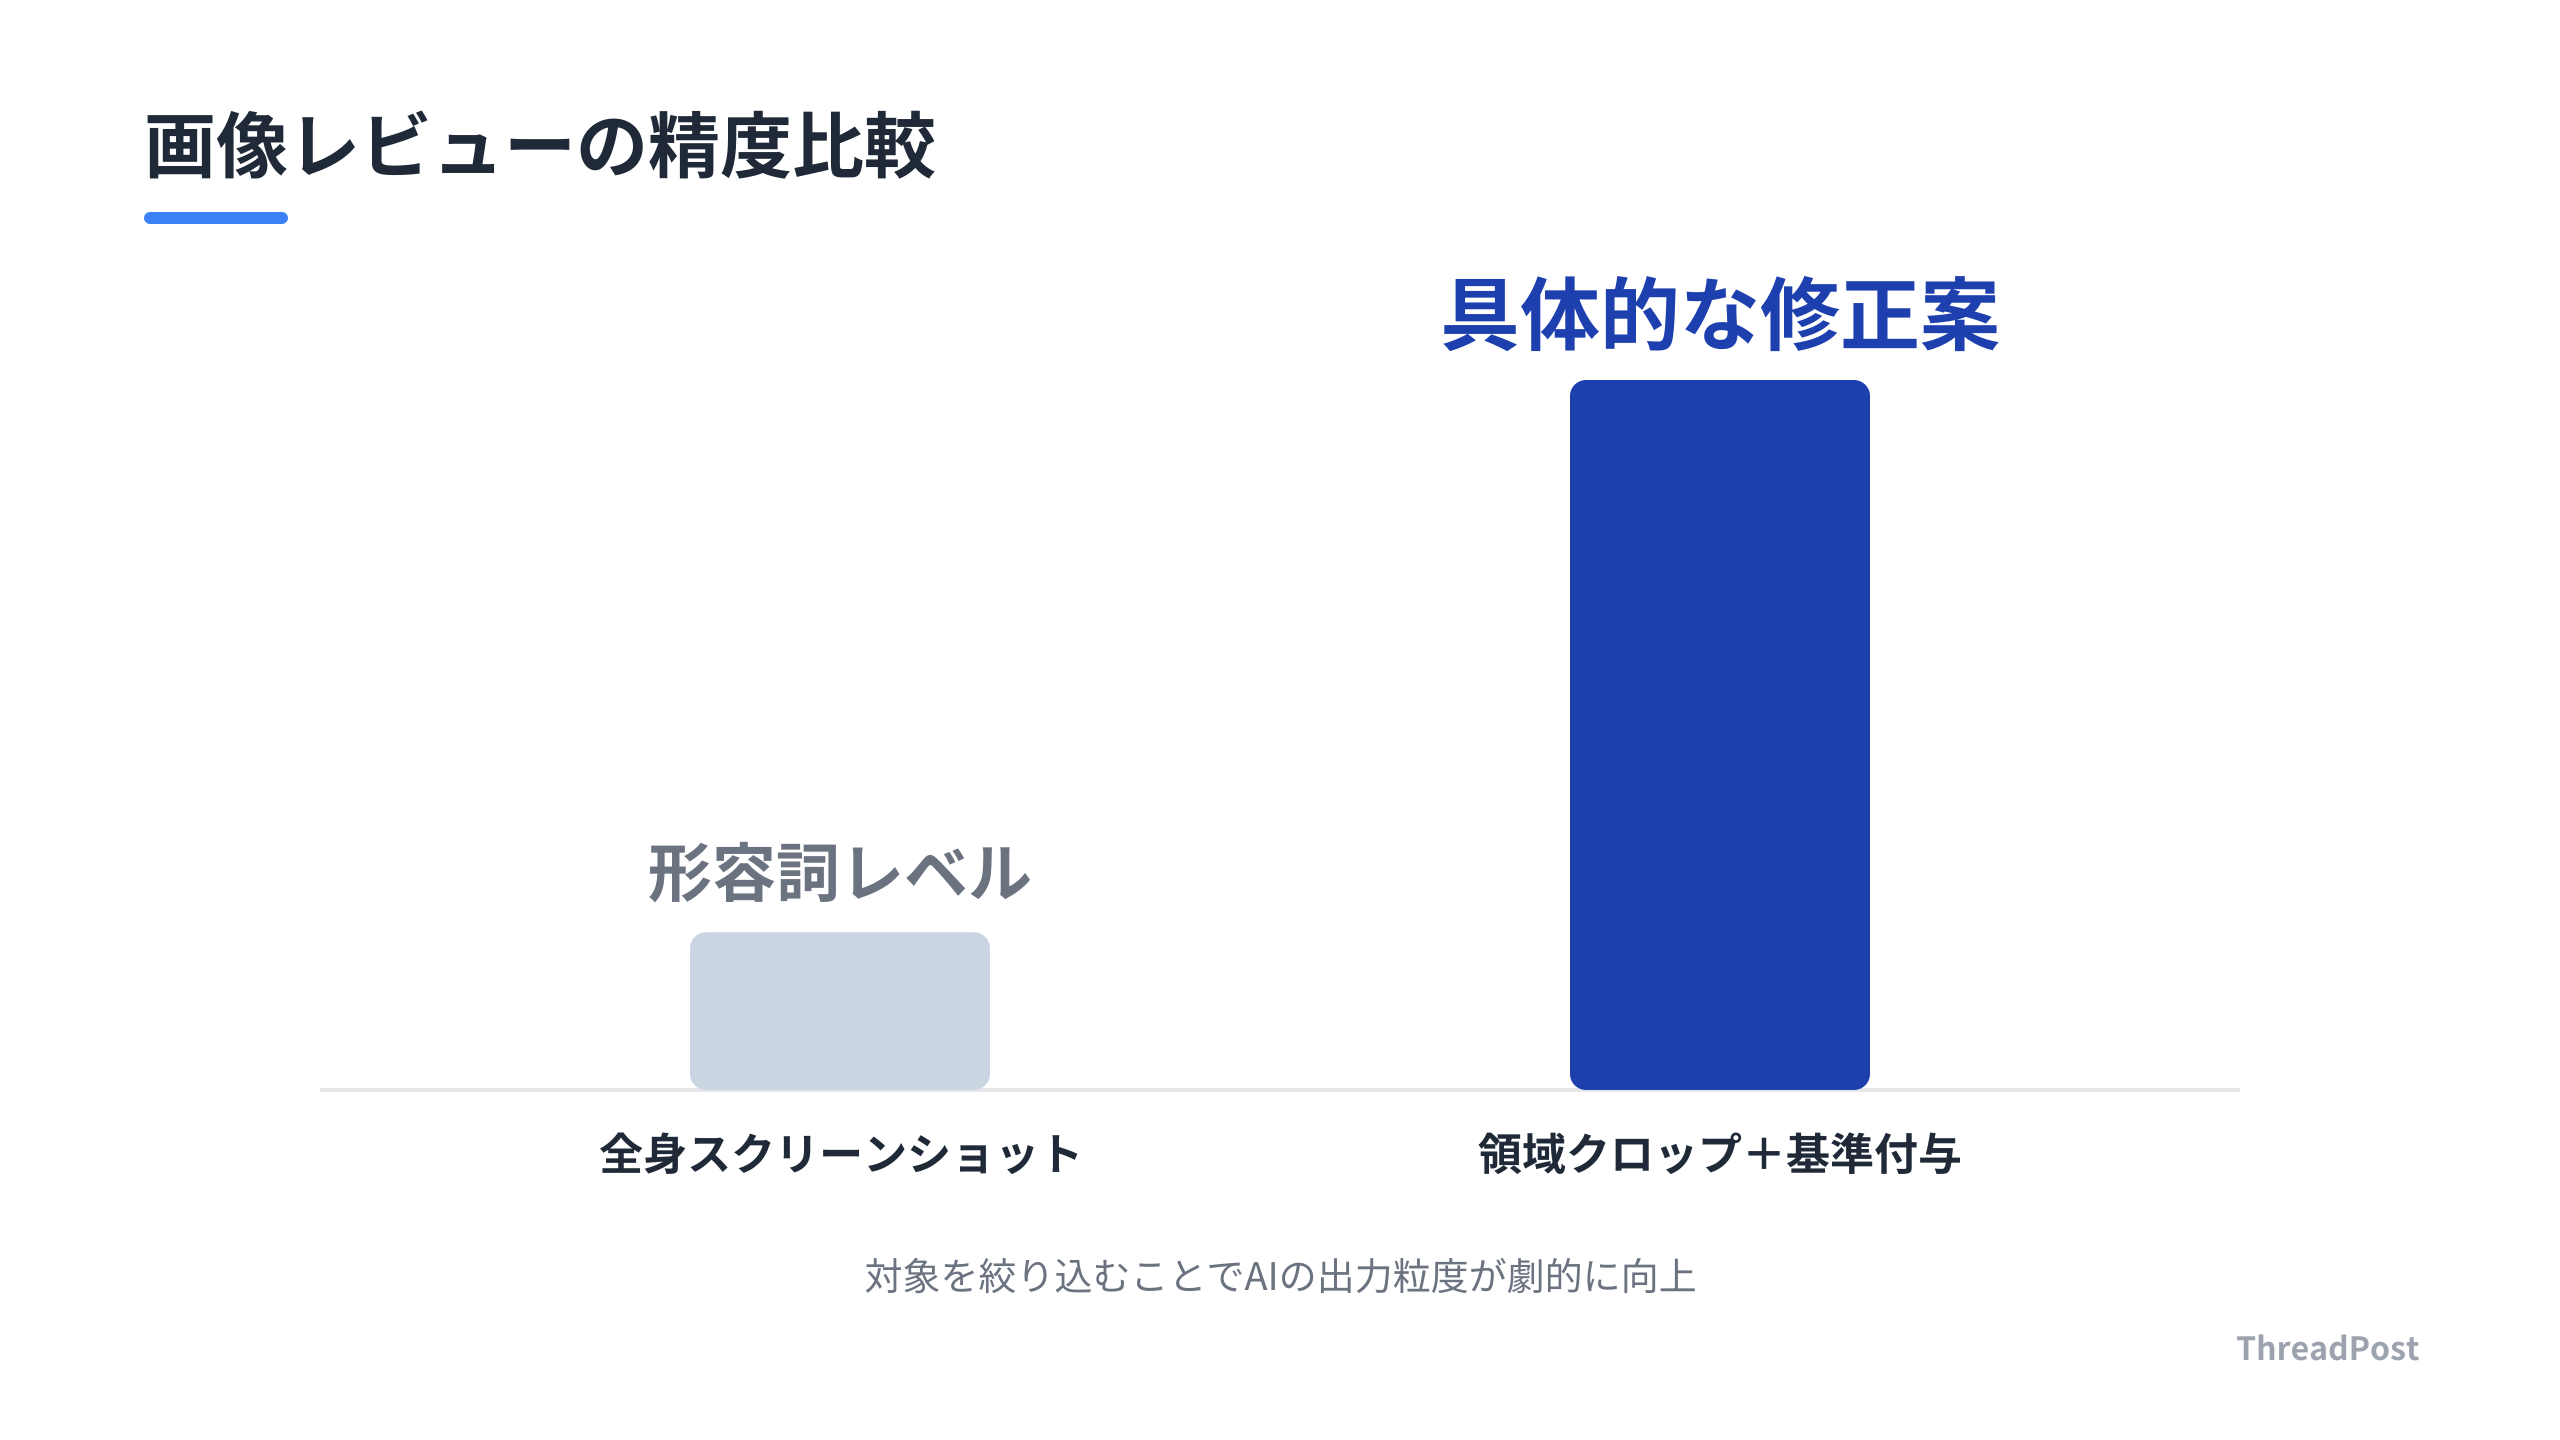
画像レビューにおける「粒度の層」の違いが興味深い。全身のスクリーンショットをそのままAIに投げると「自然な印象です」といった形容詞レベルの所見が返る。対象領域をクロップして詳細な数値基準をプロンプトで与えると、AIは「どのパラメータをどう変更すべきか」という具体的な設計図を吐き出す。
開発者がAIに対して「何をどのように検証させるか」という、品質管理の定義をコード化する時代だ。AIは、コードを書いてくれるジュニアエンジニアではなく、CI/CDパイプラインの中に組み込まれた「自律的な品質管理官」として扱う。
セキュリティレビューが強力になるほど、AIが「何が危険か」を判断する際のガードレールが、開発の自由度をどこまで制限するかが焦点になる。特定のルールを強制されることで、エッジケースでの柔軟な実装が阻害される可能性がある。
AIによる自動化を使いこなすには、AIに「正しい検証環境」を渡す必要がある。認証情報の安全な管理、テストデータの準備、そして「AIが判断しやすい形式での出力」を設計するエンジニアリング能力が揃って初めて、統合ツールが威力を発揮する。
検証の自動化は、単なる効率化以上の意味を持つ。「なんとなく」で済ませていたUIの微調整や、見落としがちだったセキュリティの穴を、機械的に排除できる。Claude Codeとの連携を深め、検証のパイプラインを自律的に構築する準備を始める。
ここまで読んだあなたに
今なら無料で全機能をお試しいただけます。設定後はAIが投稿案を毎日生成。確認して選ぶだけ。
検証の自動化がもたらす開発フローの変容
AIに「コードを書かせる」ことよりも「検証のパイプラインを整える」ことへシフトする。手動でブラウザを立ち上げ、ログインし、表示を確認していた時間は、すべて自動化の対象になる。
Playwrightのようなツールを使い、認証プロセスをコード化してAIに渡す準備が不可欠だ。MFA認証や複雑なログインフローを持つWebアプリの場合、AIが自律的にテストを開始できるよう、認証情報を安全に管理し、テスト環境を分離する。
この準備が整えば、デプロイ後の検証はAIが行う。環境ごとにログやメトリクスを監視し、異常があれば通知を飛ばす。開発者は「デプロイボタンを押したら終わり」ではなく、「AIが検証を完了するまでを見守る」スタイルに変わる。
Claude Codeでコードを書いている時、一番手間なのがデプロイ後の確認だ。特に認証系のテストは、毎回手でやる時間の無駄でしかない。この手の自動化ツールが普及すれば、エンジニアは「AIがテストしやすい環境作り」に集中するだけで良くなる。楽になる分、設計の質が問われる。
AIによるセキュリティレビューを導入する場合、既存のコードベースに対する「ルール定義」が重要だ。どのテーブルへのクエリが危険か、どの外部呼び出しが許可されているか。これらを言語化してAIに教え込むことで、PRのたびに自動で脆弱性をチェックできる。
AIの判断を鵜呑みにしない。AIが指摘する脆弱性やレグレッションは、あくまで「可能性」として捉える。自動化された検証結果をどう解釈し、どこまでをAIに修正させ、どこからを人間が判断するか。この「境界線」をチーム内で定義しておくことが、事故を防ぐ鍵だ。
今すぐ取り組むべきアクションは以下の3点だ。
* 認証情報の分離: テスト用のアカウントを用意し、AWS Secrets Manager等で安全に管理する。
* 検証用スクリプトの作成: UIの表示確認や、特定のAPI挙動をチェックするスクリプトをCI環境へ組み込む。
* AIのフィードバックループ構築: AIがエラーを検知した際、自動的にログを収集してPRにコメントする仕組みを整える。
一度構築してしまえば、デプロイのたびに発生していた「人間の確認作業」は減る。AIを自律的な品質管理官としてチームに迎え入れる。これが、次のフェーズで生き残るエンジニアのスキルだ。
検証の自動化は、個人開発者や小規模チームにとって、大企業と同じ品質基準を維持するための武器になる。AIが24時間体制でシステムの健全性を見守る環境を作る。そんな開発の形が当たり前になる。
 あわせて読みたい【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発 →
よくある質問
AIエージェントにMFA認証が必要なテストを任せる際のセキュリティリスクは?
エージェントに認証情報を渡す際は、Gitへのコミットを避け、AWS Secrets Manager等のシークレット管理サービスを利用する。テスト専用のサンドボックス環境を用意し、本番環境の権限とは完全に分離する。Playwrightのテストコードで操作範囲を厳格に制限する。検証が終わった後は、一時的に発行した認証情報を無効化する運用を徹底する。
Claude Codeで画像レビューの精度を上げるコツは?
AIに画像を投げる前に、評価対象が明確になるようクロップ(切り抜き)を行う。全身画像のような情報密度の高い画像では、AIは細部を無視する。Playwright等で対象領域を拡大した画像を作成し、具体的な数値や評価基準をプロンプトで指定することで、出力の粒度が向上する。人間が見たいポイントをAIに切り取って提示する。
CursorのRolloutsは既存のCI/CDツールとどう使い分けるべき?
Rolloutsは従来のCI/CDが担う「ビルドとテスト」を補完し、デプロイ後の「動的な健全性監視」を自動化する。既存のDatadog等の監視ツールと連携し、PR単位で変更が正常に反映されたかを判断する。従来のCIがコードの正しさを保証するのに対し、Rolloutsは「デプロイ後の振る舞い」を監視する。既存の監視パイプラインを「AIが判断できる信号」として整理する。
まとめ
AI開発の最前線は「コードを書かせる」フェーズから、書かれたコードが正しく動いているか、期待通りの体験を提供できているかを「検証し評価する」フェーズへ移行している。
人間が何往復もして調整していた「最後の1マイル」を、いかにAIへ丸投げできるか。それがこれからの開発者の生産性を決める。Claude Codeをハブにして、検証環境や外部モデルをオーケストレートする設計を試す。手作業を一つ減らすだけで、開発の質は変わる。
この記事が参考になったら、ThreadPostを試してみませんか?
投稿作成・画像生成・スケジュール管理まで、AIがサポートします。
ThreadPostをもっと知る

関連記事

【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発

【2026年版】VRAM 8GBで動かすローカルLLM構築術10選|1人SaaS開発者の実践記録

【2026年版】最強AIコーディングモデル3選|Claude Fable 5・GLM-5.2・MAI-Code徹底比較

【2026年版】ローカルAI構築ツール5選|1人開発者が教えるGemma 4の完全オフライン化

1回25ドルのトークン消費。Claude Codeのマルチエージェント化が迫る、個人開発のハイブリッド運用。

【2026年版】AIブラウザ自動化ツール4選|1人SaaS開発者が用途別に徹底比較

【2026年版】Claude Codeのセキュリティ対策12選|1人開発者が実践する防御策

【2026年版】ローカルLLM構築の6ステップ|個人GPUで自分専用AIを開発する実践ガイド
