


AIアプリ開発において、コードのバグ以上に警戒すべき存在がある。開発効率を向上させる「サードパーティ製AIツール」そのものだ。
大手開発プラットフォームで、サードパーティ製AIツールのOAuth権限を悪用した機密情報の流出が発生した。一方で、AIモデル自体を防御の要として活用し、脆弱性を自動検知する動きも加速している。
AI開発は「AIをどう使うか」だけでなく、「AIという武器をどう守るか」という二重の戦いとなった。Claude Codeで実装を行う視点から、AIアプリのセキュリティを自動化し、開発環境を強固にする防衛戦術を解説する。
SNS運用を自動化しませんか?
ThreadPostなら、投稿作成・画像生成・スケジュール管理までAIがサポート。
AI開発を取り巻く「矛」と「盾」の最新動向
AI開発の現場では、セキュリティをめぐる二つの動きが並行して進んでいる。
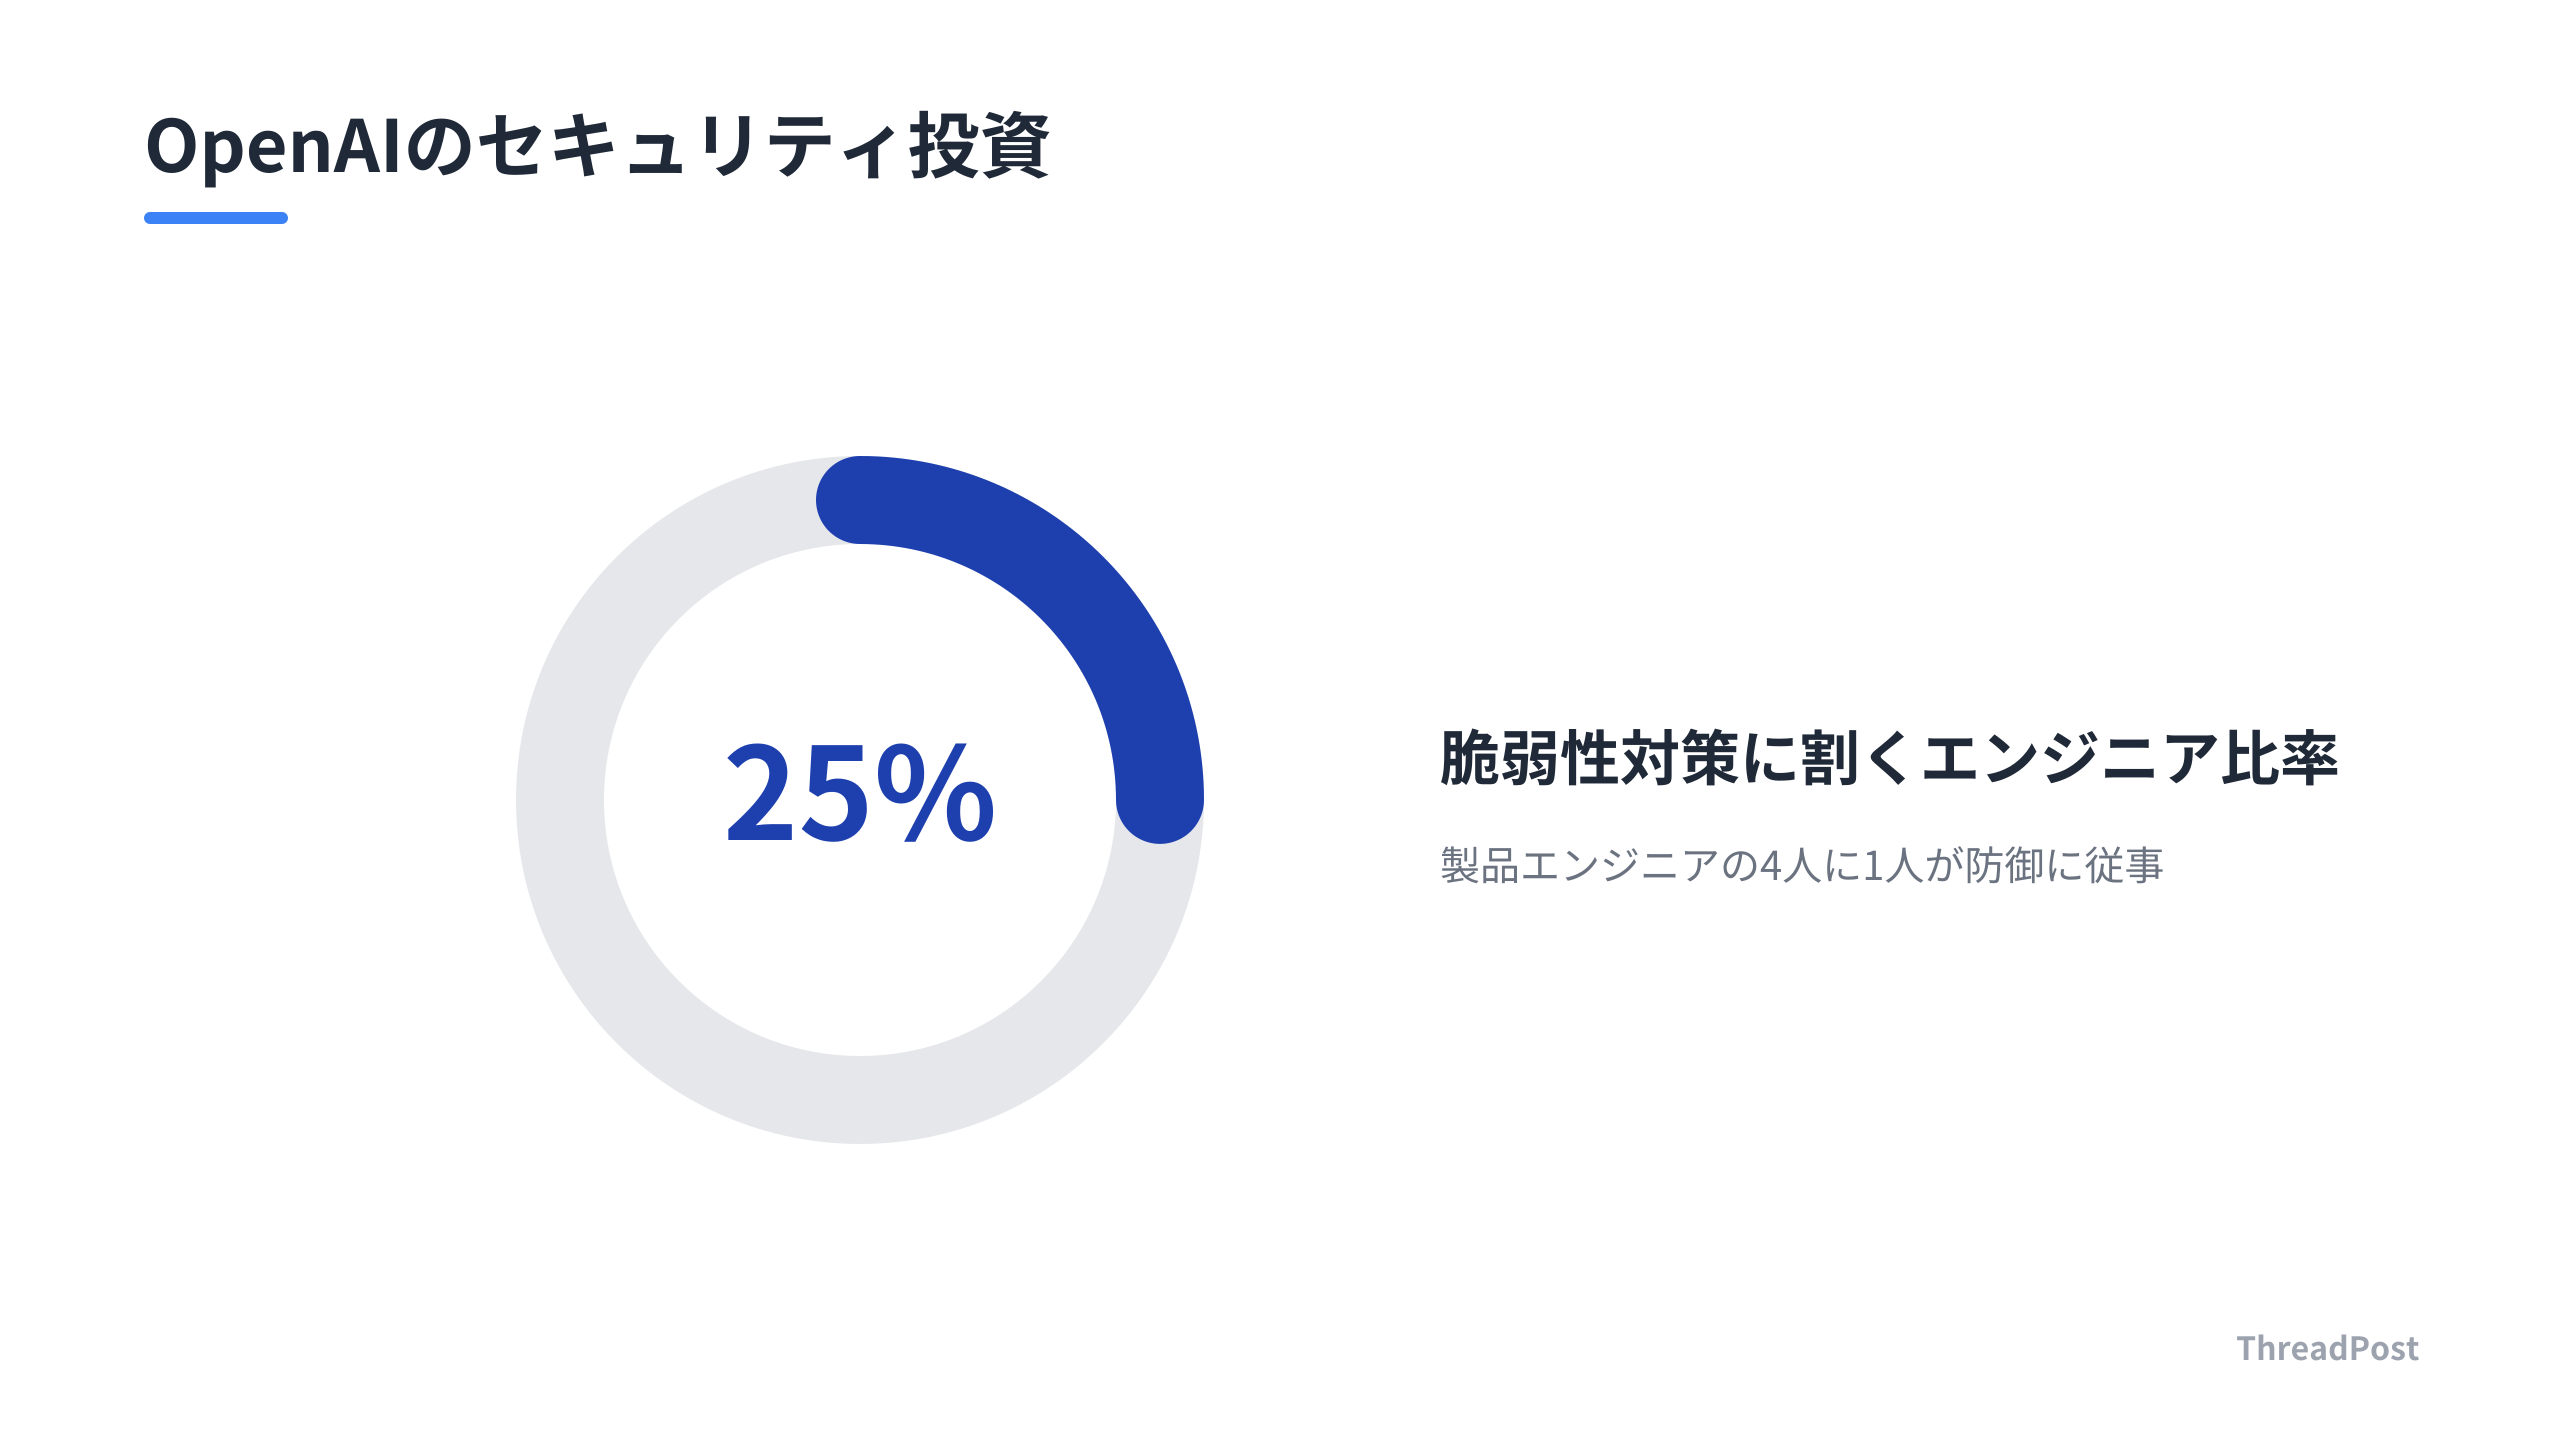
一つは、AIモデルを防御の最前線に配置する「自動防御ループ」の構築だ。OpenAIは、モデル自体を活用した脆弱性の自動スキャンと修正を行う内部スプリントを強化する。製品エンジニアの25%を脆弱性の発見と修正に充てている。
また、外部の研究パートナーと連携し、重要インフラを守る防御者に対して、10億ドル規模のアクセス支援を行う方針だ。もう一つは、開発者が日常的に利用するAIツールが「攻撃の踏み台」となるリスクの顕在化である。
Vercelで発生したセキュリティインシデントがその象徴だ。攻撃者は、サードパーティ製AIツールが持つGoogle WorkspaceのOAuth権限を悪用し、「限定的な顧客セット」に対して不正アクセスを試みた。APIキーや環境変数が流出した可能性がある。
しんたろー:
OpenAIがAIで守りを固める一方で、開発現場ではAIツール経由の攻撃が刺さっている。Claude Codeで環境変数を扱うときは、権限の範囲を見直す必要があると感じる。
Finatext社の事例では、AIによる業務自動化ツールを本番運用する際、適合率と再現率の双方を100%に近づけるための自動テストを導入している。AIロジックそのものをソフトウェア工学の原則でテストし、継続的に品質を監視する体制が構築されている。
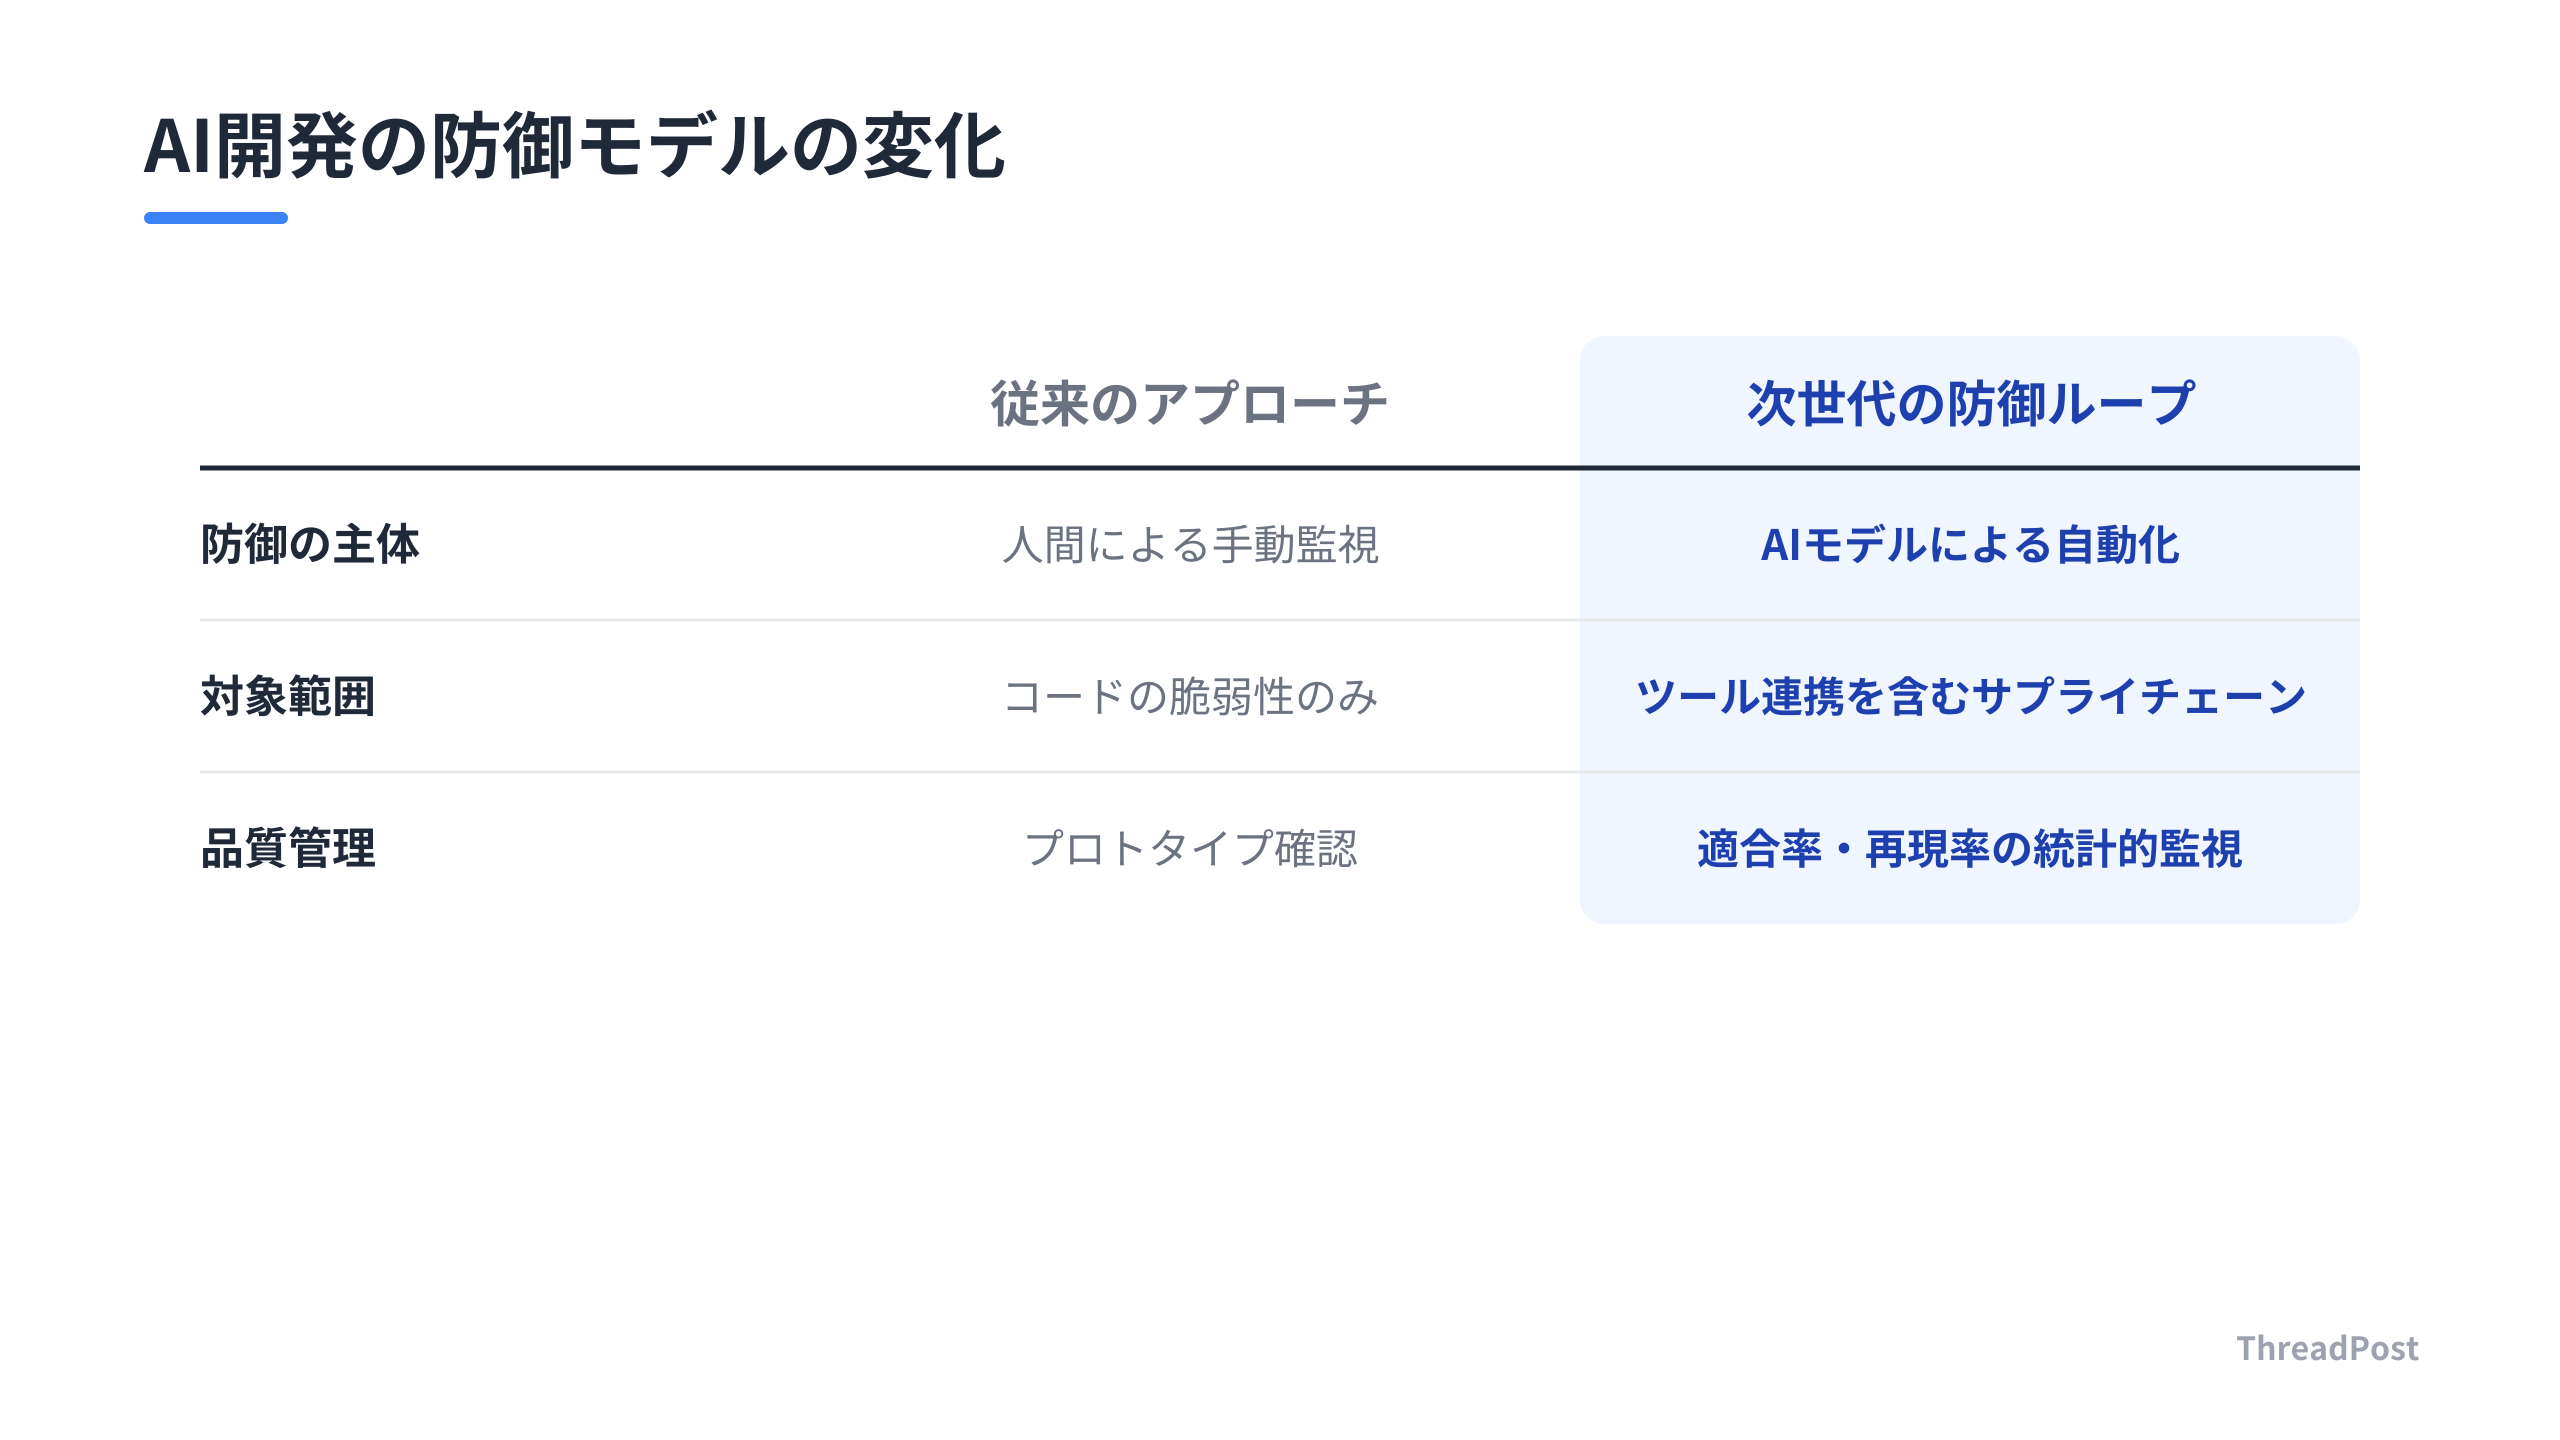
これらの一連の動きから、AI開発における「防御」の定義が変化している。モデルの堅牢化という内部的な努力だけでなく、開発プロセスに組み込んだ外部AIツールという「サプライチェーン」の脆弱性管理までが、エンジニアの責任範囲となった。
※この記事は、Claude Codeで1人SaaS開発しているしんたろーが、海外AI最新情報を開発者目線で解説する「AI活用Tips」です。
 あわせて読みたいClaude Codeの使い方完全ガイド|インストールから実践まで2年運用の開発者が解説 →
AIアプリ開発で直面する「見えないサプライチェーン」の現実
AIを開発の武器にするには、その持ち手も管理する必要がある。多くの開発者はモデルの性能やプロンプトの最適化に注力するが、サードパーティ製AIツールの導入そのものが、自社アプリのセキュリティを揺るがすリスクとなる。
Vercelで起きたインシデントは、OAuth連携を利用したAIツールが乗っ取られたことで、環境変数やAPIキーが流出した。開発環境に導入した外部ツールが、バックドアとして機能した事例だ。Claude Codeを使ってコードを書く際も、権限管理が甘ければ開発環境全体が外部にさらされる。
OpenAIが主導するセキュリティスプリントは、AIを「攻撃の踏み台」ではなく「防御の要」に変えるカウンターだ。25%のプロダクトエンジニアを割き、Codexを活用しながら脆弱性の自動検出とパッチ作成を回している。AIを使ってAIシステムの防御ループを構築する、次世代のセキュリティ標準だ。
Claude Codeに環境変数を読ませるとき、そのトークンが本当に必要かを自問自答する回数を増やすことにした。便利さと引き換えに、PCが踏み台になるリスクを背負っていることを意識する。
Finatextの事例が示すように、AIアプリを本番運用するなら、適合率(Precision)と再現率(Recall)を計測可能な形で定義して自動テストを回すことがプロの仕事だ。プロトタイプで満足する開発者と、挙動を統計的に監視し回帰テストを組み込む開発者の間には、生産性の壁が存在する。
ThreadPostの開発でAIを導入する際、プロンプト調整だけでは不十分だ。エッジケースでの誤抽出や、予期せぬ出力の揺らぎが発生する。AIロジックのテストは、従来のソフトウェアテストのように入力Aに対して出力Bが確定する世界ではない。確率的な挙動をビジネス上の許容範囲内に収めるエンジニアリングが必要だ。
OpenAIが公開する脆弱性発見の知見やアーキテクチャのBlueprintは、この領域を自動化するための地図になる。彼らが提唱する「継続的な防御ループ」を個別の開発現場で実装する。外部AIツールを導入する際のリスク管理と、自社AIアプリの品質を担保する自動テストが噛み合って初めて、AI開発は本番に耐えうるシステムへと進化する。
現状のAI開発環境は西部劇のような無法地帯だ。OAuthのスコープを最小限に絞り、APIキーや環境変数を定期的にローテーションする。AIの出力を鵜呑みにせず、CI/CDパイプラインの中で徹底的にテストする。地味で面倒な「守りの自動化」が、プロダクトを速く、安全に成長させる道だ。
ここまで読んだあなたに
今なら無料で全機能をお試しいただけます。設定後はAIが投稿案を毎日生成。確認して選ぶだけ。
明日から始めるAI開発の「守り」と「テスト」の自動化
実務でやるべきことは明確だ。AIを「使う側」として開発環境の足元を固め、AIを「作る側」として確率的な挙動を制御下に置く。この2つをルーチンに組み込む。
サードパーティ製AIツールとの付き合い方を変える。OAuth連携をする際は、利便性だけで許可を出さない。Google Workspaceなどの管理者権限を要求するツールは、本当にその権限が必要かを疑う。Claude Codeのようなコーディングエージェントが、ローカルの環境変数やAPIキーにアクセスする前提で動いている。ツール側が侵害された場合、認証情報が抜かれるリスクがある。
便利なツールほど、裏で何をしているか見えにくい。最近はClaude Codeに読み込ませる .env ファイルを細かく分割して、必要なキーしか見えないようにしている。
AIロジックのテストをCI/CDのパイプラインに組み込む。手動で動かしていたプロンプトやモデルの挙動を、適合率や再現率といった指標で数値化する。入力データと正解データの組をテストデータセットとして整備し、モデルを更新するたびに自動で回帰テストを走らせる。
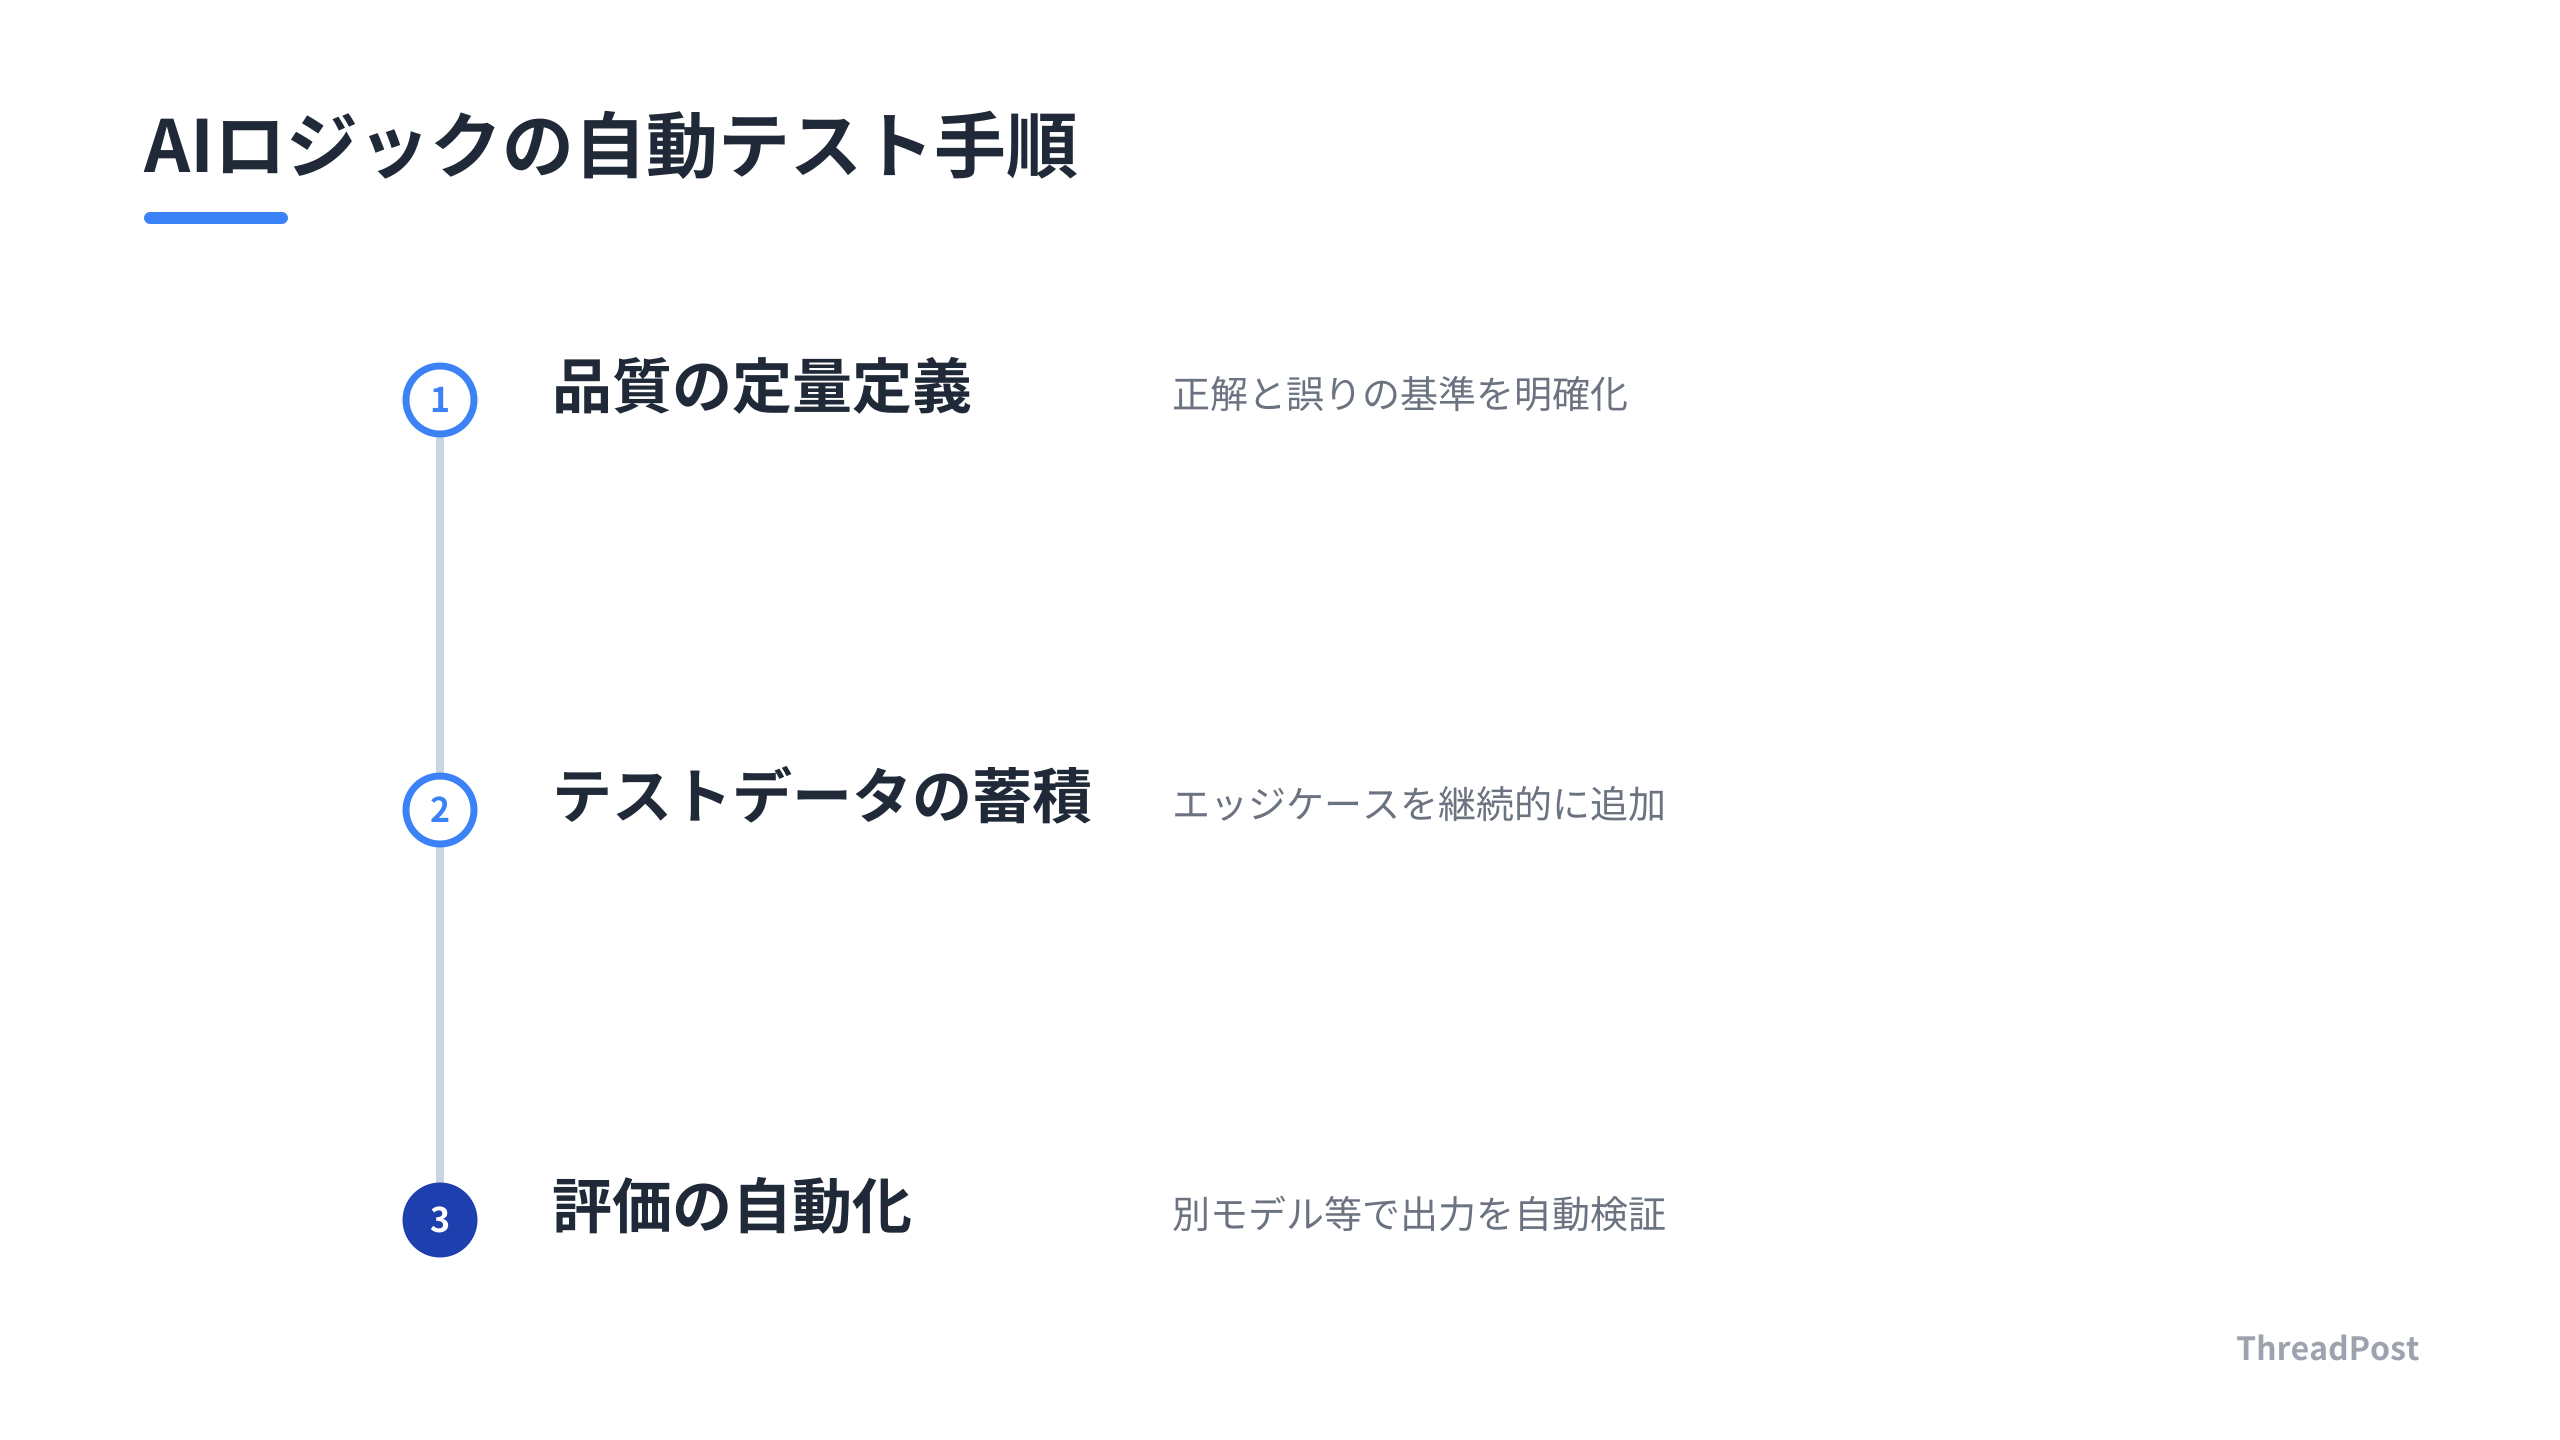
以下の3つのステップを導入する。
- 品質の定量定義: AIが抽出する情報の何が正解で、何が誤りかを明確にする。
- テストデータの蓄積: 本番環境で発生したエッジケースを、そのままテストセットに追加し続ける。
- 評価の自動化: モデルの出力結果を、別のモデルやスクリプトで自動検証する仕組みを作る。
こうした「守りの自動化」は、開発速度を落とすように感じるかもしれない。しかし、後から発生するデバッグの工数や、データ漏洩による信頼失墜を考えれば、コスト効率の良い投資だ。
OpenAIがバグ報奨金を増額し、モデルを使った防御を推進しているのは、人間が手作業で守る限界を理解しているからだ。AIで作ったものは、AIで守る。このサイクルを個人の開発環境やチームのパイプラインに落とし込む。
明日からは、新しいツールを導入する前に「このツールが侵害されたら、自分の環境のどこまでが露出するか」を書き出す。意識の変化が、将来のインシデントを防ぐ鍵になる。
 あわせて読みたい【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発 →
よくある質問
AIアプリの自動テストは、従来のソフトウェアテストと何が違うのか?
従来のテストが「入力に対して期待される出力が固定」であるのに対し、AIアプリのテストは「確率的な出力」を扱う点が異なります。適合率や再現率といった指標を用い、ビジネス要件に合致する許容範囲を数値化して定義する必要があります。プロンプトの変更やモデルのアップデートが予期せぬ挙動を生むため、継続的な回帰テストが求められます。
サードパーティ製AIツールによるセキュリティリスクをどう防げばよいか?
Google Workspace等のOAuth連携を行う際は、必要最小限のスコープのみを許可する設定を徹底してください。環境変数やAPIキーをAIツールに読み込ませる際は、そのツールがどの程度のセキュリティ基準でデータを保持しているかを確認し、不要になったら即座にトークンをローテーションする運用が不可欠です。定期的にアクセス権限の監査を行うことが、開発者の自己防衛として有効です。
OpenAIのセキュリティスプリントは、一般の開発者にどう関係するのか?
OpenAIが公開するアーキテクチャや脆弱性発見の知見は、自社のAIシステムを構築する際の防御のベストプラクティスとして活用できます。モデル自身を使ってコードの脆弱性をスキャンする手法は、今後CI/CDパイプラインに組み込むべき標準的なセキュリティ対策です。彼らが提示する「AIを使ってAIの弱点を探す」というアプローチを理解し、自分の開発フローに適用することが重要です。
まとめ
AI開発の現場は、モデルの性能を競う「攻め」から、堅牢なシステムを維持する「守り」のフェーズへ移行している。OpenAIがモデル自身で防御を固める一方で、開発者はツール連携という「見えないサプライチェーン」の脆弱性と向き合わなければならない。
AIアプリの品質とセキュリティを担保するのは、従来のソフトウェア開発で培った「テスト」と「権限管理」の積み重ねだ。Claude Codeのような強力なエージェントを使いこなす今だからこそ、その足元を固める意識が求められる。
AI開発の「攻め」だけでなく「守り」の自動化も不可欠な今、あなたのチームはAIアプリのテストをどう自動化していますか?
この記事が参考になったら、ThreadPostを試してみませんか?
投稿作成・画像生成・スケジュール管理まで、AIがサポートします。
ThreadPostをもっと知る

関連記事

【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発

【2026年版】VRAM 8GBで動かすローカルLLM構築術10選|1人SaaS開発者の実践記録

【2026年版】最強AIコーディングモデル3選|Claude Fable 5・GLM-5.2・MAI-Code徹底比較

【2026年版】ローカルAI構築ツール5選|1人開発者が教えるGemma 4の完全オフライン化

1回25ドルのトークン消費。Claude Codeのマルチエージェント化が迫る、個人開発のハイブリッド運用。

【2026年版】AIブラウザ自動化ツール4選|1人SaaS開発者が用途別に徹底比較

【2026年版】ローカルLLM構築の6ステップ|個人GPUで自分専用AIを開発する実践ガイド

【2026年版】Claude Codeのトークン削減術8選|設定ファイルを見直す極意
