


AIが脆弱性を見つけ、修正まで自動化する時代が到来しました。AIが大規模なオープンソースプロジェクトに潜む重大な脆弱性を特定し、防衛の先手を打つ事例が報告されています。
AIは極めて優秀な「発見者」です。同時に、確信を持って誤ったコードを生成する「確率モデル」でもあります。
今の開発現場では、AIが出力した結果を鵜呑みにせず、セキュリティの正当性をテックリードの視点で検証する能力が求められます。この記事では、AIが脆弱性を自動発見する未来において、エンジニアがどのような「検証スキル」を身につけるべきか、僕の実体験を交えて解説します。
SNS運用を自動化しませんか?
ThreadPostなら、投稿作成・画像生成・スケジュール管理までAIがサポート。
AIが切り拓く脆弱性発見の最前線
AIエージェントが自律的にセキュリティの脆弱性を特定し、修正を主導する動きが注目されています。オープンソースのプログラミング言語であるPHPの主要な脆弱性に対し、GPT-5.6 Solを活用した防衛プロジェクトが成果を上げました。
このプロジェクトでは、2ヶ月間で専門家や維持管理チームと連携し、攻撃者が悪用する前に脆弱性を特定・修正するプロセスが実現されました。10億ドル規模の支援がフロントラインの防衛組織に割り当てられ、AIを活用したセキュリティ対策が重要インフラ保護に組み込まれています。
最新のセキュリティレポートによれば、AIによる脆弱性スキャン技術は今後数ヶ月で普及します。これまで人間が手作業で行っていたソースコードの監査を数千倍の速度で代替する可能性があります。
しんたろー:
脆弱性発見までAIがやる時代か。バグ探しで消耗する時間は減りそうだね。とはいえ、AIが指摘した箇所を修正する際、その修正コード自体が本当に安全かを判断するのはエンジニアの仕事。AIに全部お任せとはいかないのがもどかしいし、面白いところだね。
この動きの背景には、AIが「攻撃者のツール」として悪用されるリスクを先回りする戦略があります。今回のような先制的な修正により、未知の脆弱性が悪用される前に防ぐ「防衛のためのウィンドウ」が確保されました。
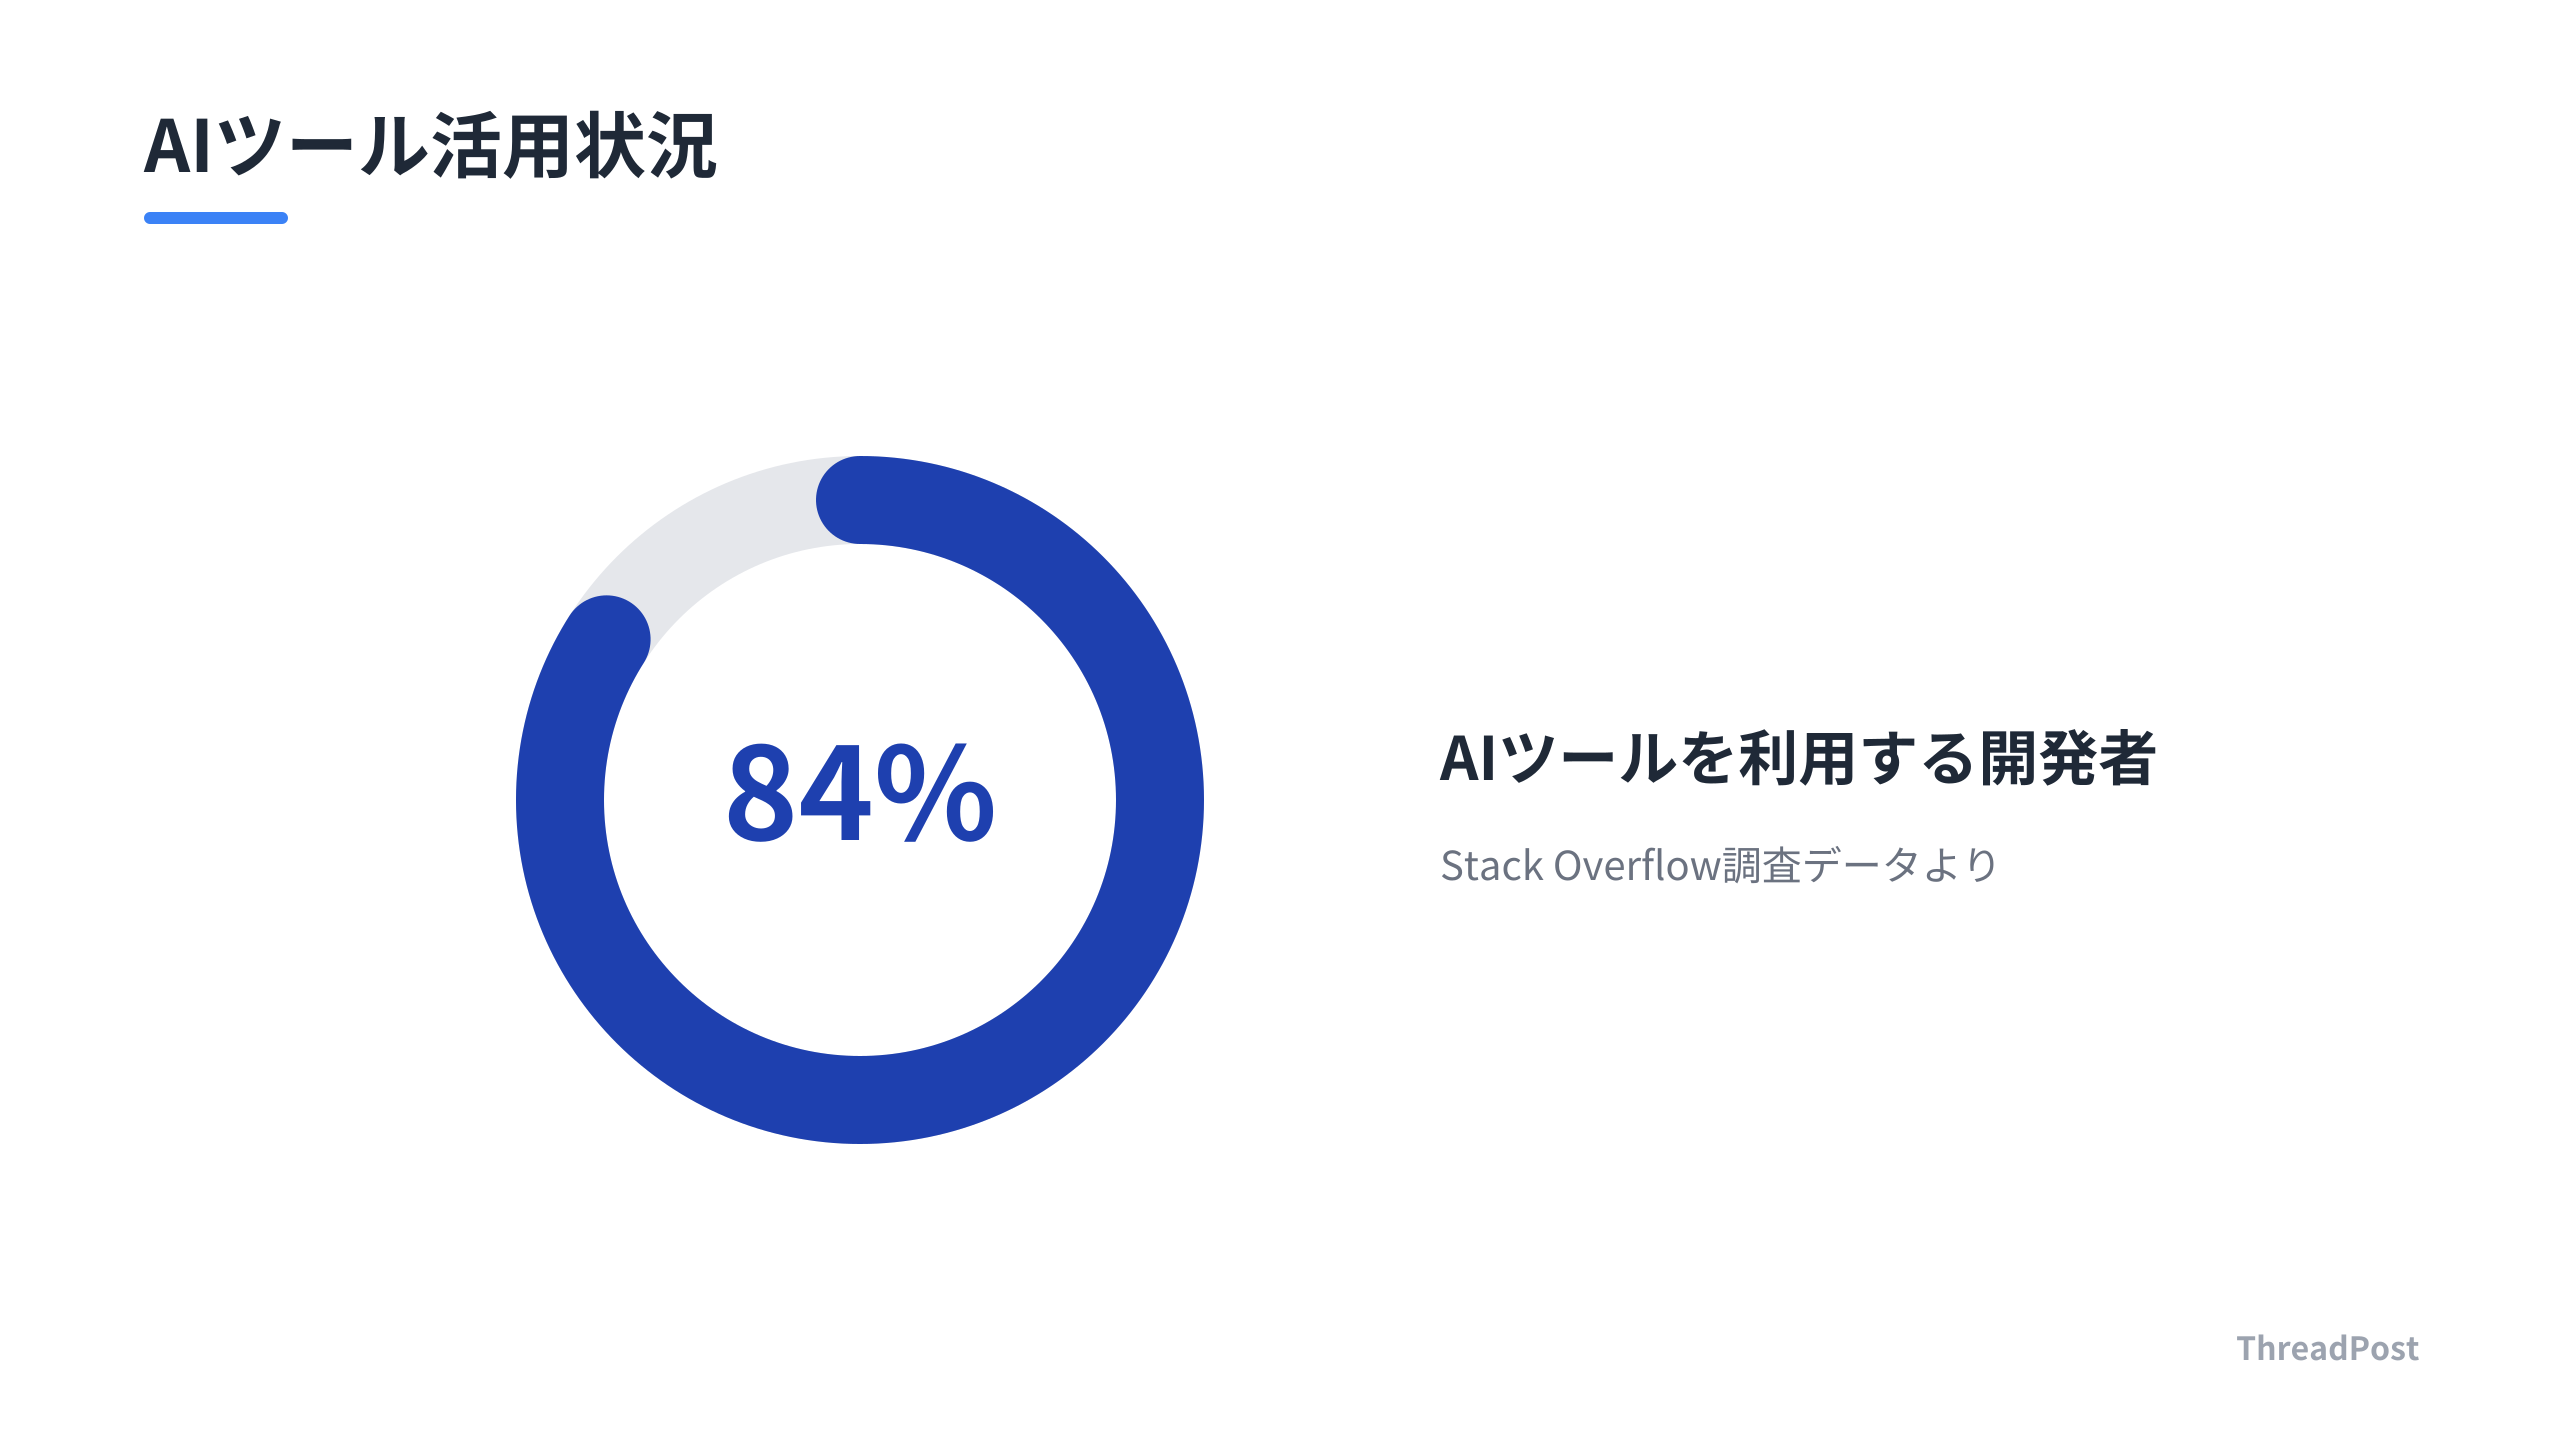
現場レベルでの課題も存在します。Stack Overflowの調査データによると、開発者の84%がAIツールを日常的に活用していますが、その回答を完全に信頼しているわけではありません。AIは「もっともらしいが間違った回答」を自信満々に出力することがあり、セキュリティの根幹に関わる部分では、AIの出力をそのまま本番環境に適用することへの慎重論が残っています。
AIは「脆弱性を見つける最強の助手」です。しかし、その助手は時として「自信満々に嘘をつく」という特性を併せ持っています。この構造的な限界を理解した上で、AIから提示されたレポートをどう検証し、どのレイヤーで最終的な責任を持つか。この「検証者」としての能力が、今の開発現場において価値のあるスキルになりつつあります。
 あわせて読みたい【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発 →
AI出力の「正解」を疑うテックリードの嗅覚
AIが脆弱性を発見する能力は、人間のリサーチ速度を凌駕しつつあります。開発者が直面している現実は、AIが「防衛の武器」になる一方で、コーディングの現場では「自信満々にバグを埋め込むリスク」を常にはらんでいるという点です。
AIは確率的に次のトークンを予測するモデルであり、データベースから正確な事実を検索しているわけではありません。僕がClaude Codeでコードを生成している際も、AIは流暢に、しかし時として根本的なロジックが破綻したコードを提示します。特に厄介なのは、AIが誤答を出すときほど強い断定表現を好むという研究結果です。自信に満ちたAIの出力に、無意識のうちにバイアスをかけてしまう。「確信ヒューリスティック」こそが、現代のエンジニアが警戒すべきトラップです。
Claude Codeで機能追加してると、たまに「これ本当に動くか?」と疑う瞬間がある。AIが書いたコードを鵜呑みにせず、あえて自分でもう一度テストを書く手間を惜しむと、後で技術的負債として跳ね返ってくる。楽をしようとした分だけ、レビューで苦労するね。
AIが生成したコードが「動く」ことは最低条件です。真に重要なのは、それが長期的に保守可能か、メモリ管理や並行処理の観点で安全かという「テックリード的視点」です。AIは実装の「How(どう書くか)」を最適化します。「What(何を作るべきか)」や「Why(なぜこの設計なのか)」という問いに対する責任は、依然として人間にあります。
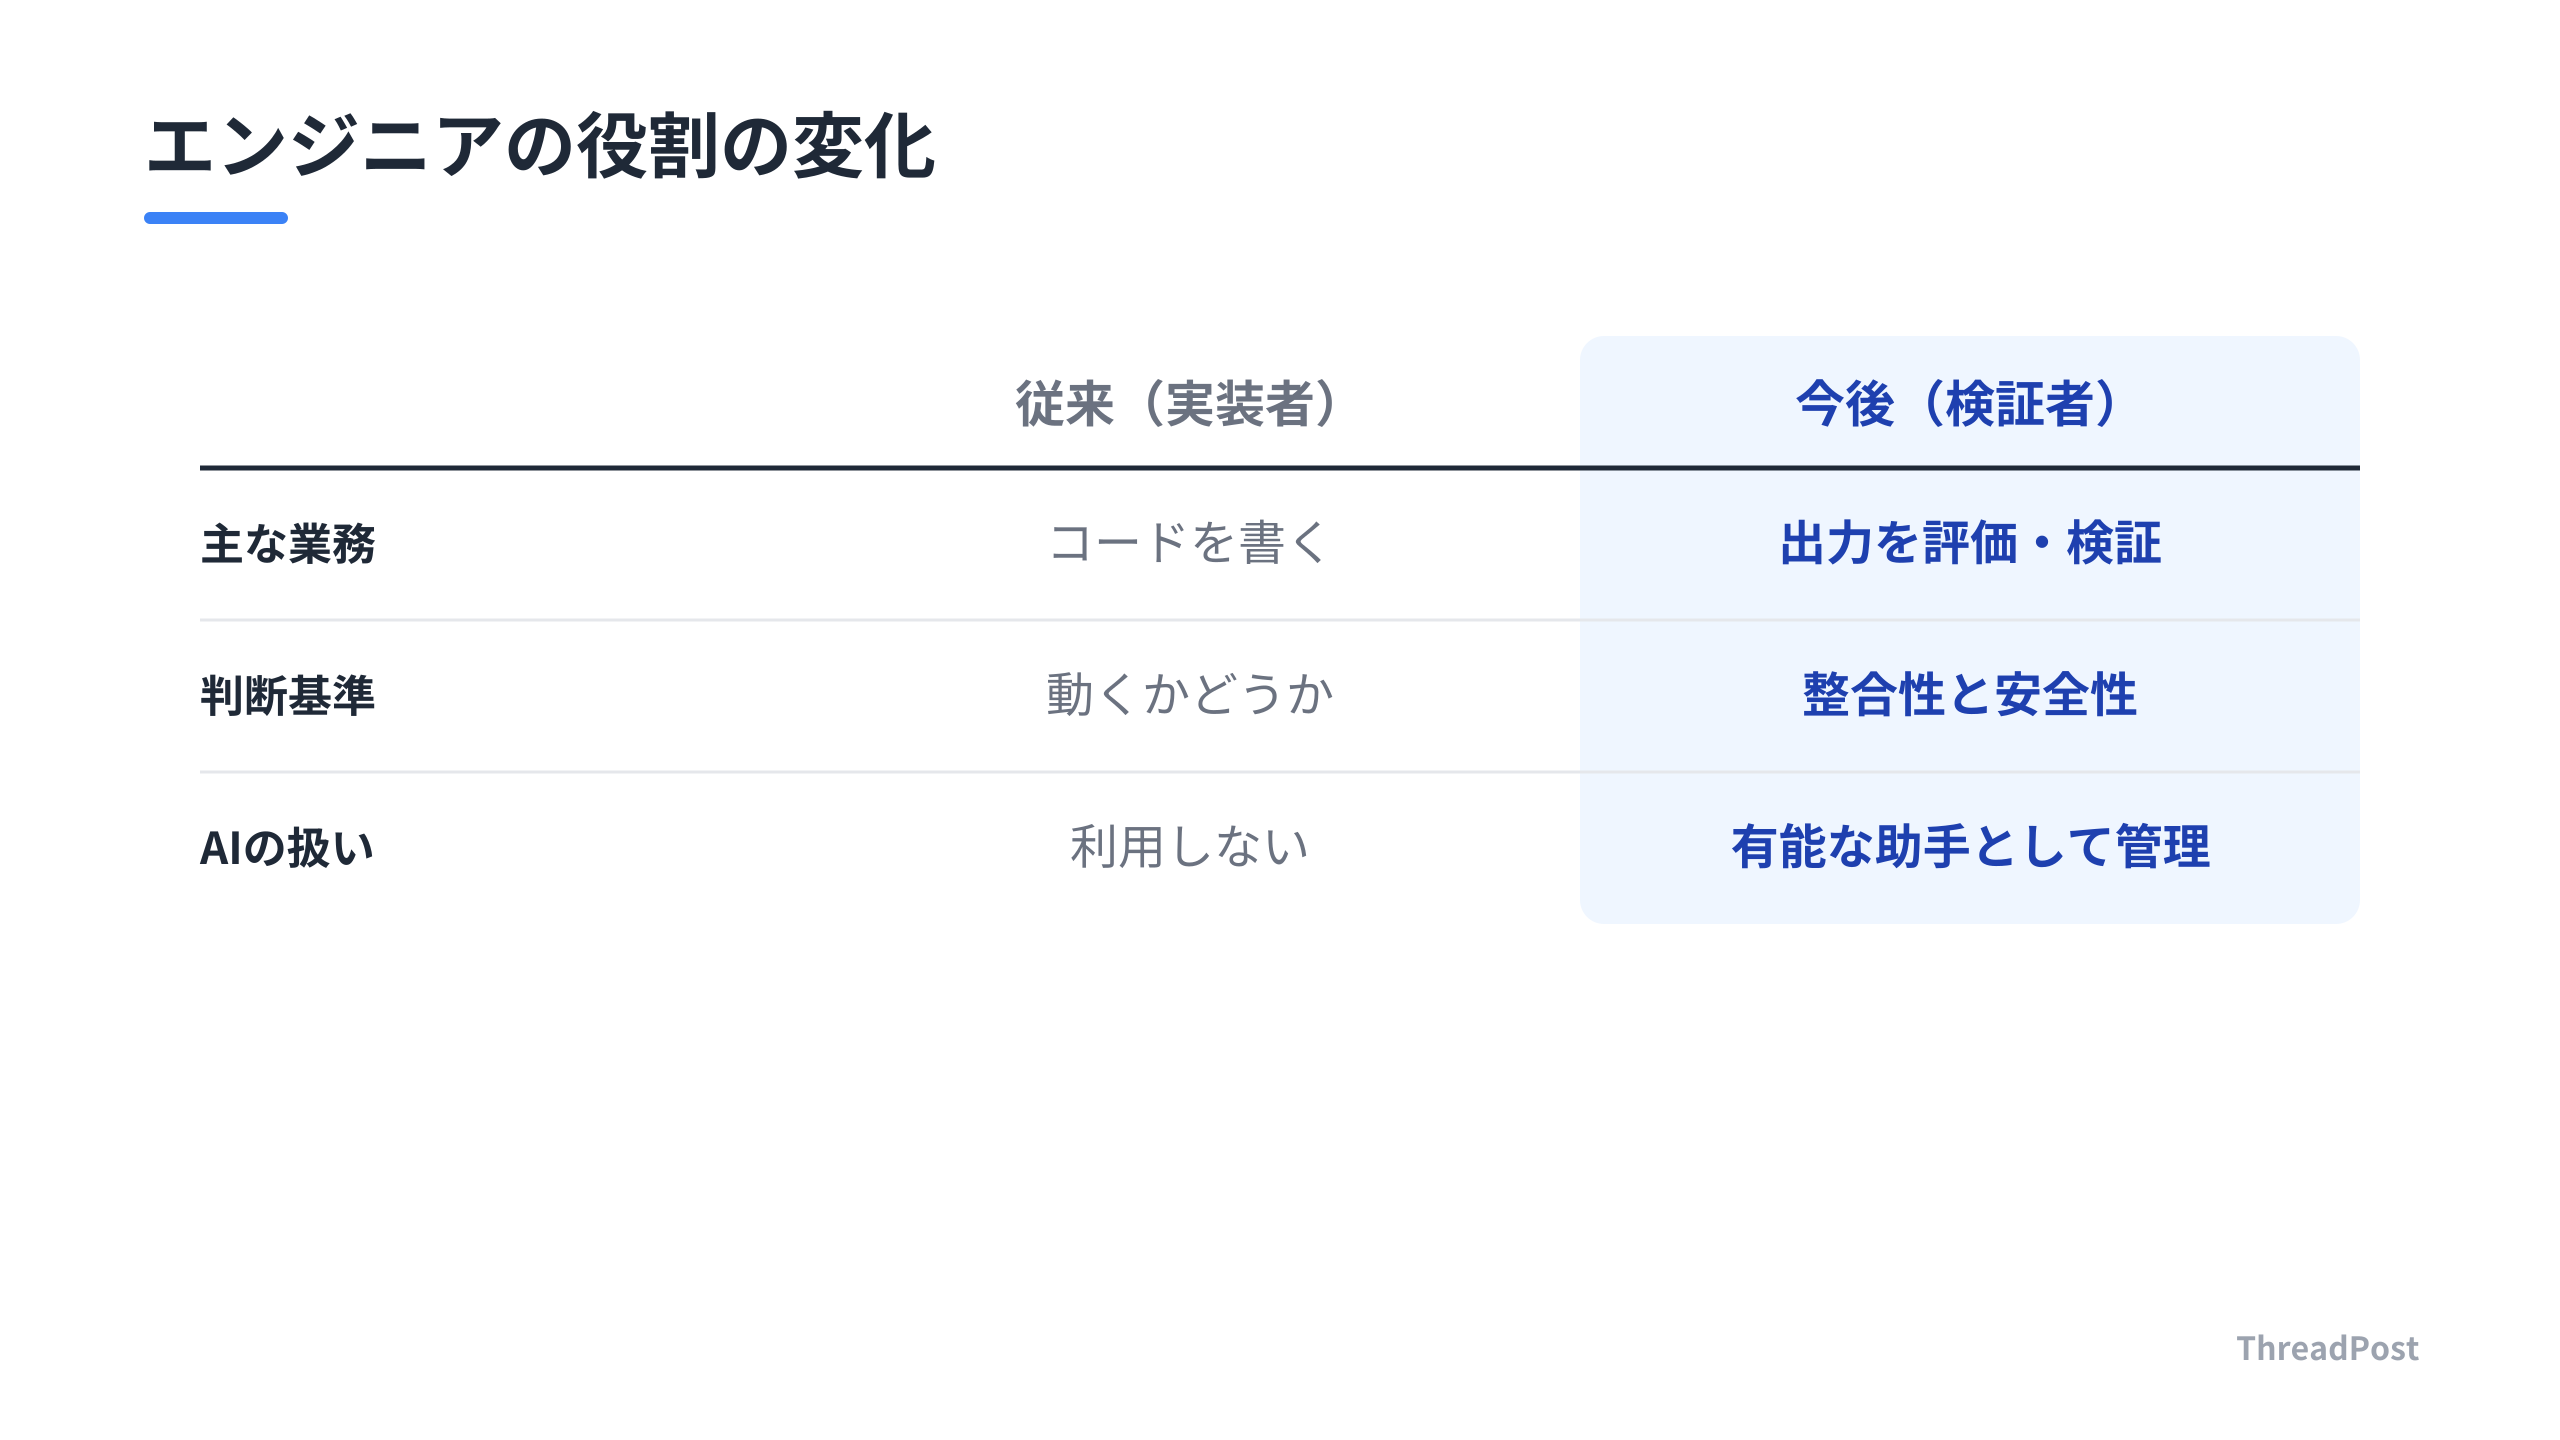
これからのエンジニアは、単なる「コードの実装者」ではありません。AIが出力したコードの正当性を評価し、技術的負債を未然に防ぐ「検証者」へシフトします。AIが提示する脆弱性レポートを眺める際も、単に「修正パッチを当てる」だけでなく、なぜその脆弱性が生まれたのか、AIが提示した修正コードが副作用を生まないかを調査します。この「検証力」こそが、AI時代におけるエンジニアの生存戦略です。
AIの脆弱性発見能力が向上するほど、攻撃者側のツールも高度化します。OpenAIが提示した「防衛のためのウィンドウ」という概念は重要です。AIが未知の脆弱性を発見してから、攻撃者がそれを悪用するまでのわずかな時間に、いかに迅速に修正を適用し、システムを保護するか。このスピード感は、個人のエンジニアが一人で管理できる範囲を超えています。Claude Codeのような自律型エージェントを活用し、CI/CDパイプラインの中に「AIによる自動スキャンと検証」を組み込む仕組みが、標準的な開発作法になります。
AIは「万能な解決策」ではなく、「高度な推論エンジン」です。AIが脆弱性を発見してくれたからといって、安心しきってブラックボックス化させてはいけません。AIが提示する結果を疑い、テストコードという「客観的な証拠」で裏付けを取ります。そうした泥臭い検証のプロセスを自動化し、人間はより抽象度の高い設計やアーキテクチャの意思決定に集中します。これこそが、僕たちが目指すべき、AIとの健全な共同開発のあり方です。
ここまで読んだあなたに
今なら無料で全機能をお試しいただけます。設定後はAIが投稿案を毎日生成。確認して選ぶだけ。
AI時代にエンジニアが担うべき「検証者」としての責任
AIが脆弱性を発見し、コードを修正する未来において、エンジニアの仕事は「コードを書くこと」から「AIの出力を評価し、システムの整合性を担保すること」へとシフトします。
「動くからOK」という判断基準は捨てる必要があります。AIは確率的に「もっともらしいコード」を出力しますが、それが長期的な保守性やセキュリティ上の正当性を備えているとは限りません。AIが生成したコードをそのままプロダクション環境へデプロイする際、その背後にある「なぜその実装なのか」という根拠を人間が言語化できない状態は、最大のリスクです。
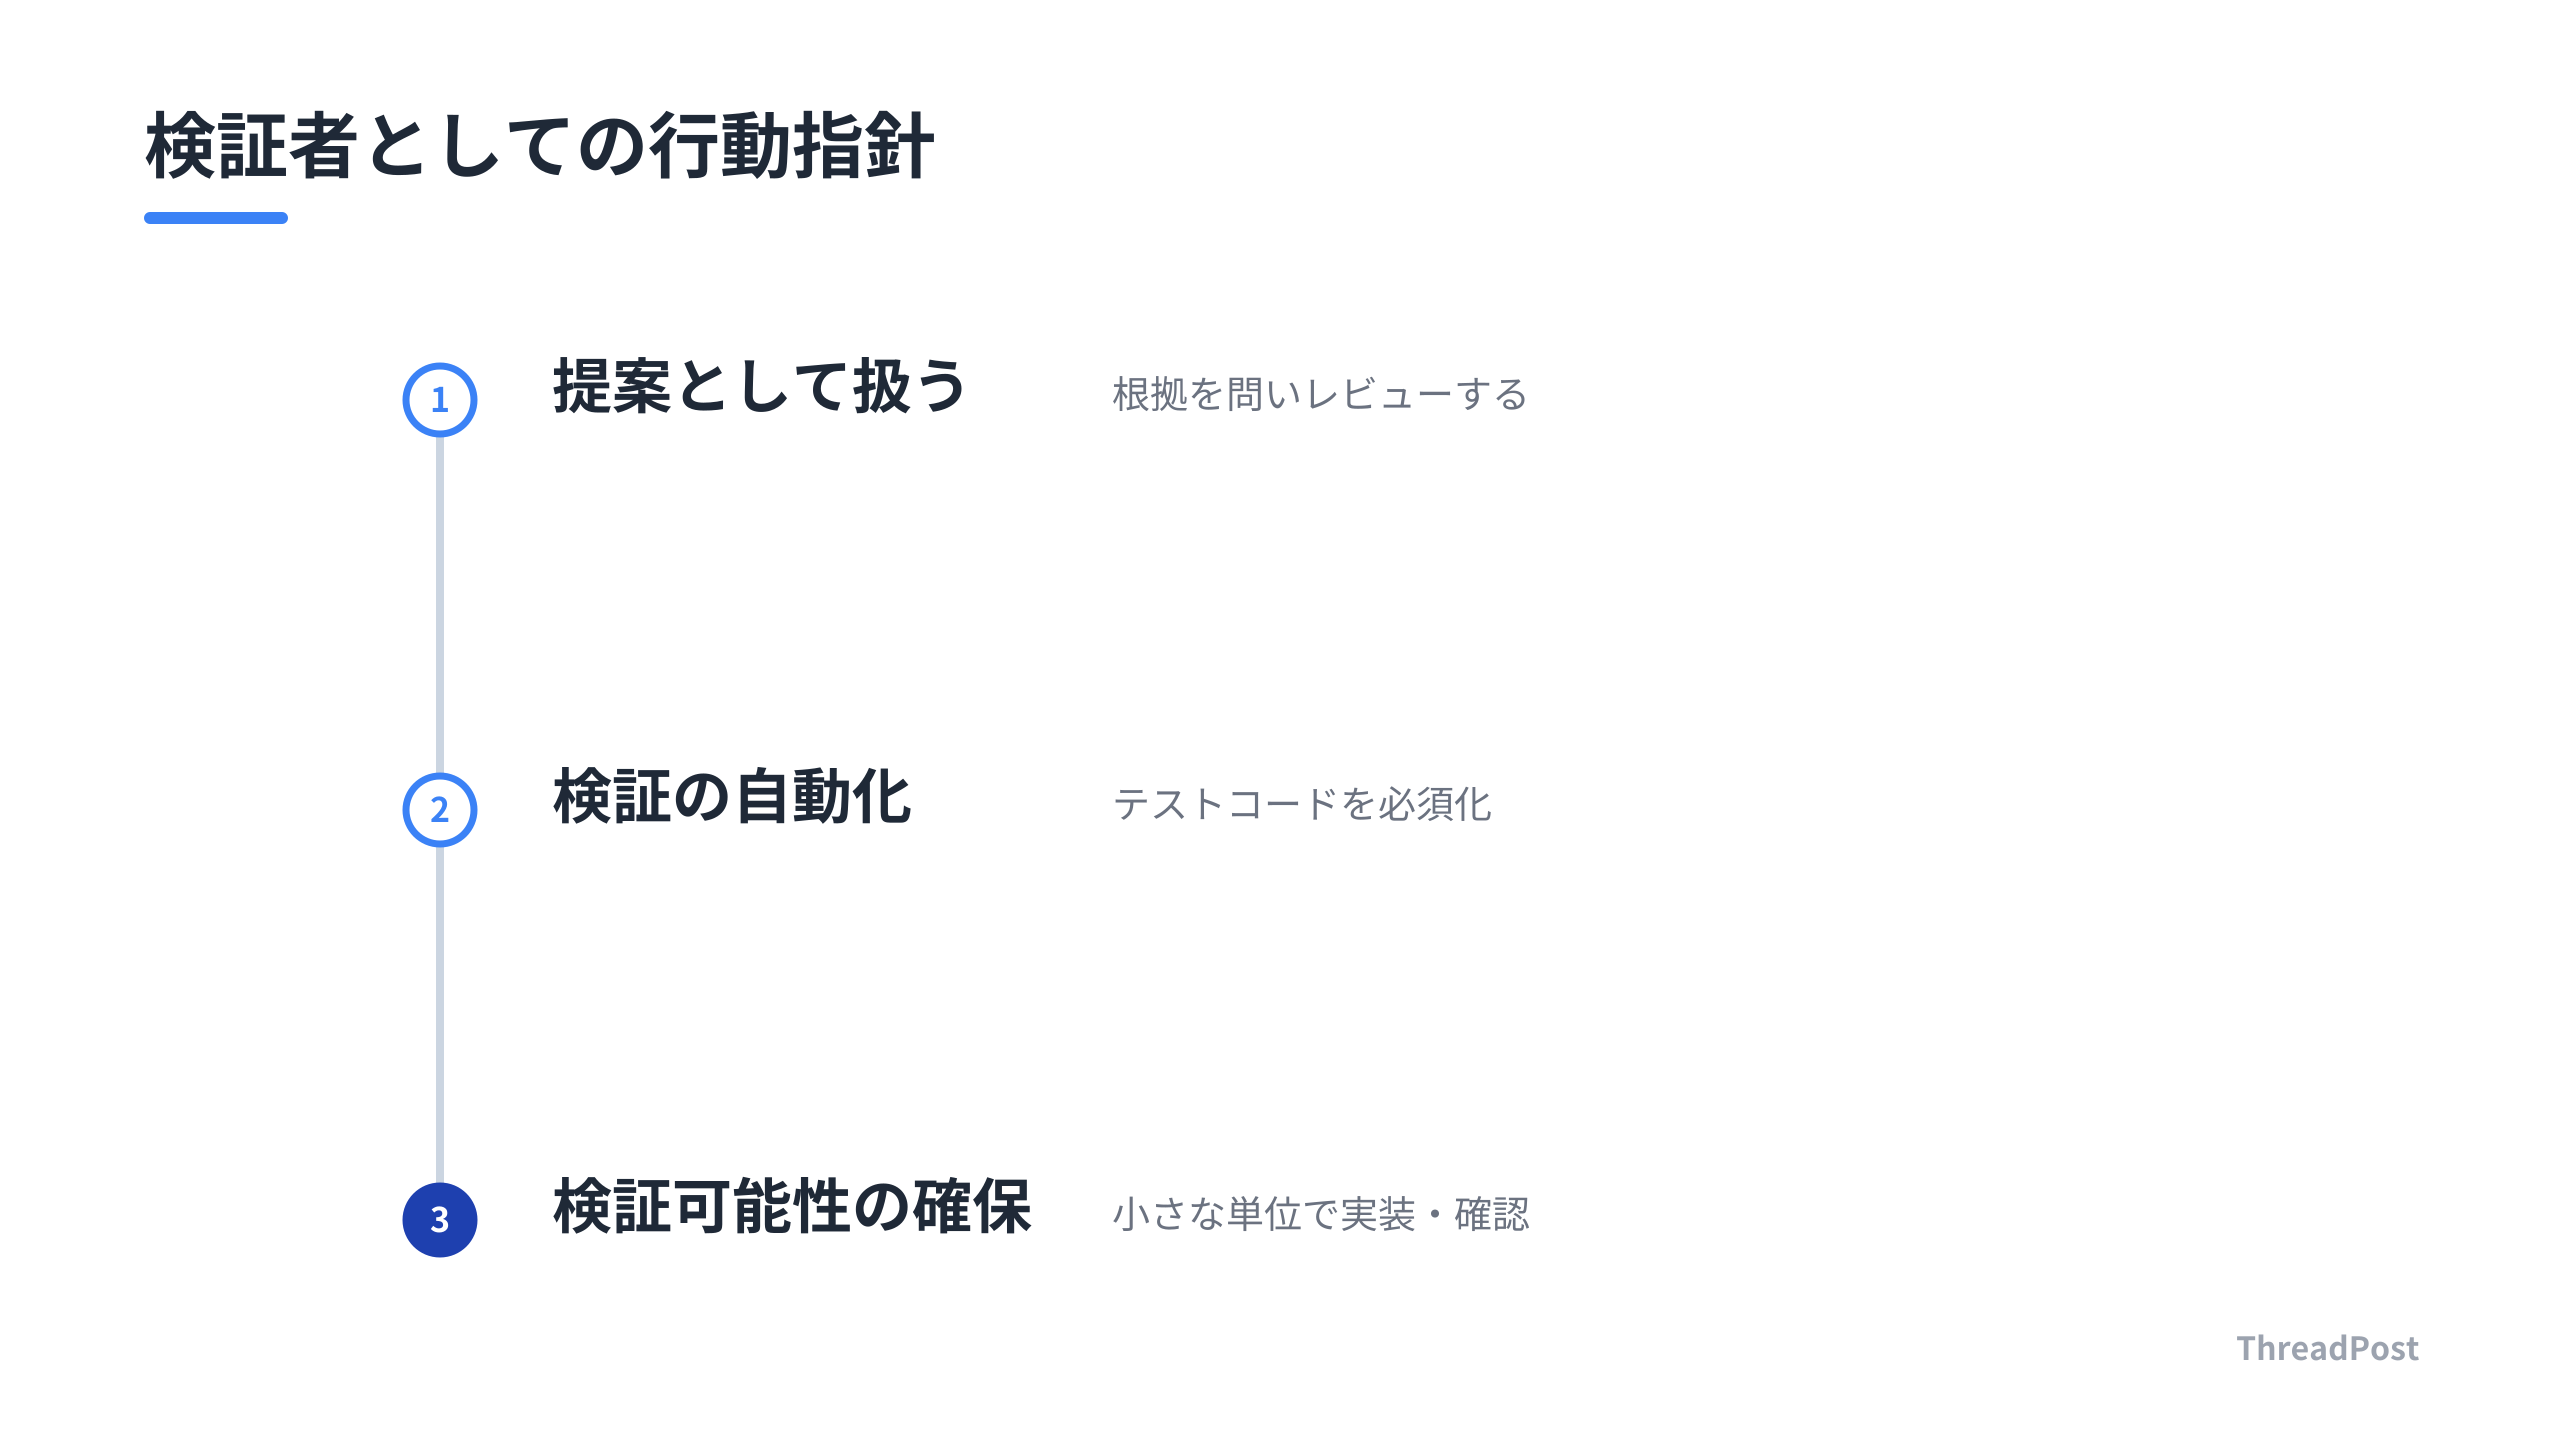
明日からの実務で意識すべきアクションは以下の3点です。
- AIの回答を「提案」として扱う:
AIが提示したコードをそのまま採用せず、必ず「なぜこのライブラリを使ったのか」「メモリ効率や並行処理の競合はないか」といった技術的な裏付けを求めるプロンプトを習慣化します。AIを「有能だが少しおっちょこちょいなジュニアエンジニア」として扱い、レビューする視点を持つことが重要です。
- 検証プロセスの自動化:
AIによるコード生成と同じ密度で、テストコードの生成も必須タスクとします。特に、脆弱性チェックやエッジケースの網羅は、AIにテストケースを書かせた上で、人間がそのテスト自体の妥当性を確認するフローを組み込みます。
- 「検証可能性」の確保:
AIに依頼する際、巨大な関数を一気に書かせるのではなく、小さな単位に分割して検証可能な形で出力させます。全体像は人間が設計し、実装の断片をAIに任せることで、後からの修正コストを下げることが可能です。
自分でコードを書いてた時よりレビューに時間かかってる気がする。でも、AIが書いた複雑なロジックを読み解く作業って、結果的に自分の技術の穴を埋める勉強になってるんだよね。楽をするための道具で、自分のスキルを底上げする。これぞ一人SaaS開発の醍醐味かも。
AIがどれだけ賢くなっても、システムがビジネスの要求を満たしているか、そしてユーザーに対して安全であるかを保証するのはエンジニアの仕事です。AIに任せる領域が増えるほど、「何を作るべきか」という問いを立てる能力や、アーキテクチャ全体を見渡す大局的な視点が、これまで以上に価値を持ちます。
AIを「実装の代行者」としてだけでなく、システムの健全性をチェックする「強力な監査官」として活用します。脆弱性を発見するスピードが上がれば上がるほど、それを検証し、修正を適用する「対応力」が、エンジニアとしての市場価値を左右する決定的な差になります。
 あわせて読みたい【2026年版】VRAM 8GBで動かすローカルLLM構築術10選|1人SaaS開発者の実践記録 →
よくある質問
AIが生成したコードのハルシネーションを完全になくす方法はありますか?
現在のLLMの構造上、ハルシネーションをゼロにすることは不可能です。AIは確率的に次の単語を予測するモデルであり、事実の正確性を保証するデータベースではないからです。AIの回答を「正解」として受け取るのではなく、常に検証可能な前提で扱います。特にセキュリティや重要なロジックに関わるコードは、人間が必ずコードレビューを行い、テストコードによる検証を徹底します。
AIに脆弱性を見つけてもらうために、開発者が今すぐできることは?
AIによる脆弱性スキャンが標準化される中、自身のプロジェクトで利用しているライブラリや言語のバージョンを最新に保つことが基本です。AIを「コードを書かせるツール」としてだけでなく、セキュリティスキャンの補助ツールとして活用します。AIが提示した脆弱性レポートを鵜呑みにせず、自ら影響範囲を調査する「検証力」を養います。まずは使っている依存パッケージの更新履歴をチェックする習慣から始めます。
AIにコーディングを任せると、エンジニアのスキルは低下しませんか?
コーディングの文法暗記や単純な実装スキルは不要になります。エンジニアの価値は「何を作るべきか」と「なぜ作るべきか」を定義する能力にシフトします。AIが書いたコードの良し悪しを判断するには、並行処理やメモリ管理、保守性といった「基礎的な勘所」が不可欠です。AIを使いこなすためには、これまで以上に深い技術的洞察力が求められるため、スキルが不要になるのではなく、より上位の抽象度でのスキルが求められます。
まとめ
AIが脆弱性を発見し、コードを生成する未来は、もはやSFの話ではありません。
僕ら開発者に求められるのは、AIの出力を「正解」として受け取るのではなく、その妥当性を検証するテックリード的な嗅覚です。
AIを「実装の道具」から「セキュリティの相棒」へと格上げし、技術的負債や保守性を評価する「検証者」へシフトします。
最後に責任を取るのはAIではなく、コードを世に出す人間です。
AIの進化をどう開発の武器に変えるか。
その作法を、これからも深掘りしていきます。
この記事が参考になったら、ThreadPostを試してみませんか?
投稿作成・画像生成・スケジュール管理まで、AIがサポートします。
ThreadPostをもっと知る

関連記事

【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発

【2026年版】VRAM 8GBで動かすローカルLLM構築術10選|1人SaaS開発者の実践記録

【2026年版】最強AIコーディングモデル3選|Claude Fable 5・GLM-5.2・MAI-Code徹底比較

【2026年版】ローカルAI構築ツール5選|1人開発者が教えるGemma 4の完全オフライン化

1回25ドルのトークン消費。Claude Codeのマルチエージェント化が迫る、個人開発のハイブリッド運用。

【2026年版】AIブラウザ自動化ツール4選|1人SaaS開発者が用途別に徹底比較

【2026年版】Claude Codeのトークン削減術8選|設定ファイルを見直す極意

【2026年版】ローカルLLM構築の6ステップ|個人GPUで自分専用AIを開発する実践ガイド
