


SNS運用を自動化しませんか?
ThreadPostなら、投稿作成・画像生成・スケジュール管理までAIがサポート。
AIエージェントがOSの鍵を握る
AIエージェントがコードを書き、デプロイまで完了させる。Claude Codeはその最前線にあるツールだ。
便利さと引き換えに、開発者は新たなリスクと向き合う。
APIキーの管理方法が変わる。
環境変数への保存は過去の手法だ。
AIが自律的に動く環境では、権限の制御が開発の成否を分ける。
ローカル環境の堅牢化が、インフラ構築の要となる。
 あわせて読みたいAIエージェントを自作して本番運用する方法|最小構成の実装とサブエージェント設計 →
CLIツールとセキュリティの最前線
Claude CodeのようなCLIツールの進化は速い。
アップデートは頻繁に行われる。
ツールの運用コストも変化している。
AIエージェントにAPIキーを渡す際のセキュリティ強度が課題だ。
高度なツールはOSレベルのセキュリティ機能と連携する。
macOSのKeychainを活用し、特定のバイナリのみにアクセスを制限する手法が普及している。
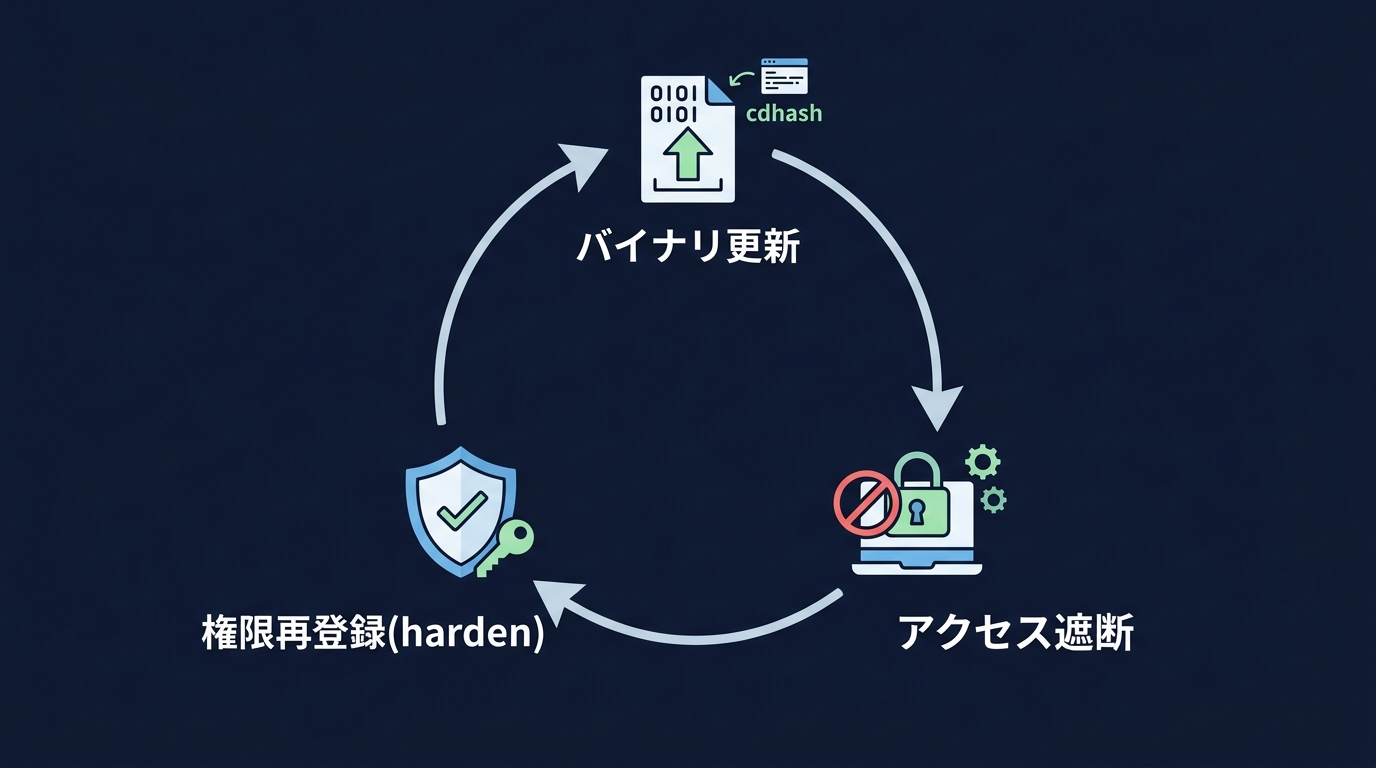
ツールをアップデートすると、バイナリのハッシュ値であるcdhashが変わる。
OSは別物と判断する。
アップデートのたびにセキュリティ設定をやり直すharden工程が必要だ。
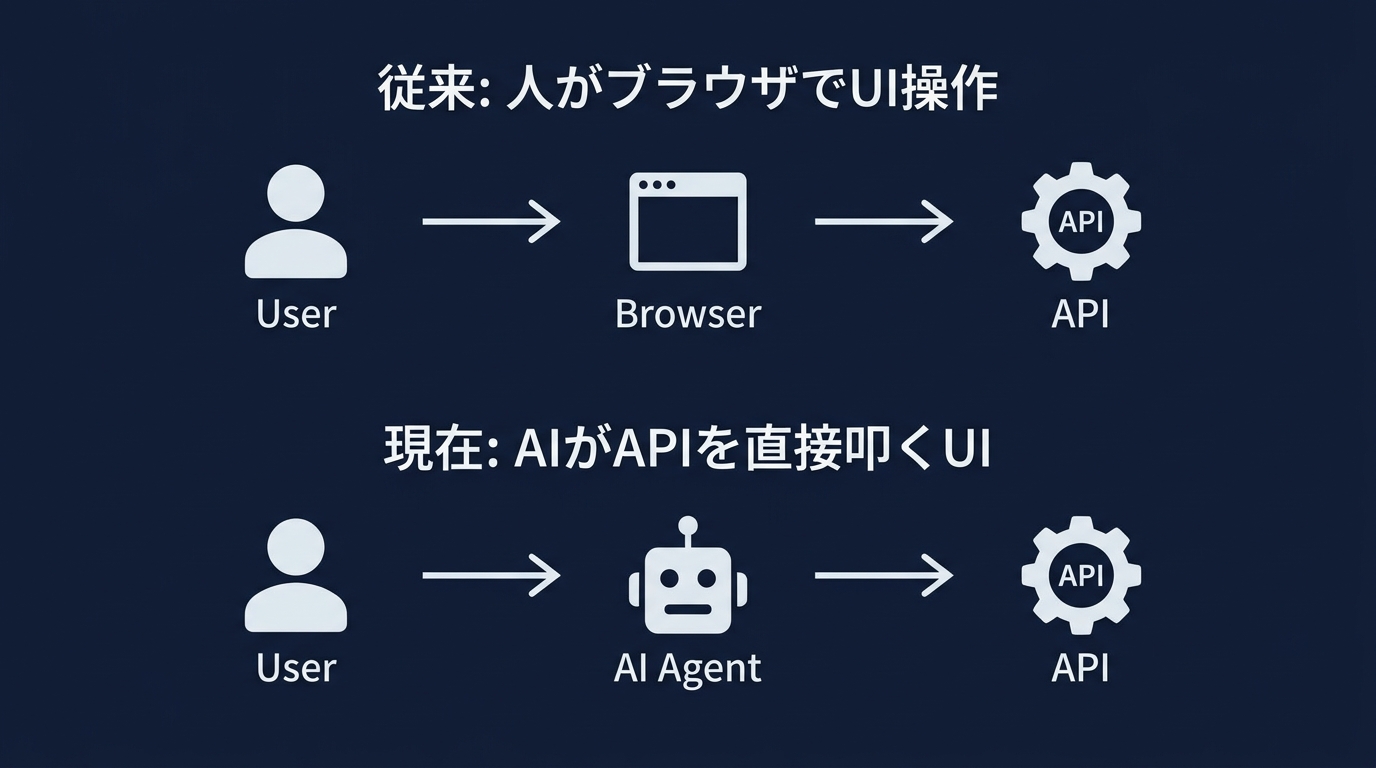
AIエージェントが外部サービスと連携し、APIが新たなUIとなる。
人間がブラウザを開く操作は減る。
AIがAPIを叩き処理を完結させる。
APIキーはプロダクトの全権限を握るマスターキーだ。
しんたろー:
Claude Codeのアップデート速度には驚く。
セキュリティ設定が外れたり、権限エラーで作業が止まることもある。
AIが安全に動ける土俵を整える必要がある。
OSレベルの設定が作業の安定性に直結する。
APIキー管理の深層
AIエージェントの行動範囲はサンドボックスの外へ広がっている。
Claude Codeはローカルファイルを読み、コマンドを実行し、ネットワーク経由でAPIを叩く。
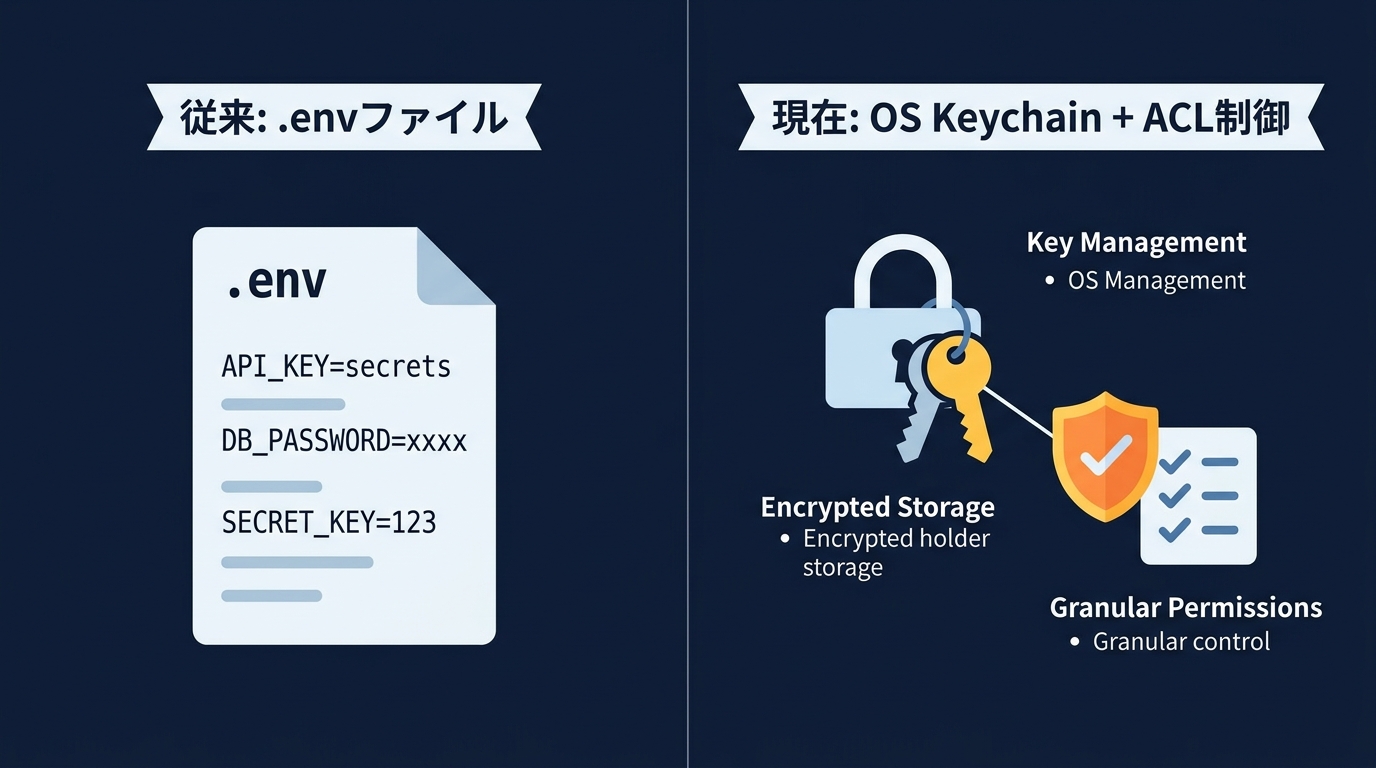
APIキーが平文で保存されている状態は回避する。
OSレベルのACLを使った防御策が有効だ。
以下の3層構造でキーを守る。
- 暗号化されたストレージ:OS標準のキーチェーンに保存する。
- バイナリ認証:特定のハッシュ値を持つ実行ファイルのみに許可を与える。
- 対話型認可:バイナリ変更時に人間に確認を求める。
バイナリ認証が開発の障壁となる。
ツールを更新すると新しいハッシュ値を持つため、OSがブロックする。
ツール側にはhardenコマンドのような、設定を再適用する仕組みが組み込まれている。
AIにSNS投稿を任せる際も同様だ。
認証情報の置き場所と守り方が重要になる。
商用利用では、AIの賢さよりも安全性が価値を持つ。
MCPの普及により、AIが使いこなすAPIの数は増える。
環境変数にキーを書く文化は終焉を迎える。
.envファイルにキーを書き、GitHubに上げるミスは過去のものだ。
エージェントがキーを読み取り、外部へ送信するリスクがある。
OSの深い場所で、特定のアプリ以外に見せない設定を固める必要がある。
セキュリティの勉強に時間を割くのが今のリアルだ。
ここまで読んだあなたに
今なら無料で全機能をお試しいただけます。設定後はAIが投稿案を毎日生成。確認して選ぶだけ。
開発環境への影響とアクション
プロダクトはAIエージェントに使われることを前提に設計する。
開発者は以下の3点に取り組む。
* ローカル開発環境のハードニングを習慣化する
* ツールをアップデートしたら、ACLやバイナリ認証をチェックする。
* Claude Codeがアクセスする範囲を把握する。
* API設計をAIフレンドリーにする
* AIが理解しやすい意味論的に正しいAPIを作る。
* エラーレスポンスを詳細にし、AIが自律的に修正を行えるようにする。
* 認証情報のライフサイクル管理を自動化する
* APIキーを定期的にローテーションさせる。
* OSのキーチェーンと連携できるCLIツールを選ぶ。
APIがUIになる変化は、フロントエンド開発の定義を変える。
ボタンの配置や色の選定から、AIの正確なレスポンスへとUXの焦点が移る。
開発者の仕事は、画面作成からAIのための道を作る作業へ移行する。
デザインに凝る時間を、APIの堅牢性とセキュリティに充てる。
AIエージェントを使いこなすために、開発環境を要塞化する。
新しいツールを試す際は、APIキーの保存方法を真っ先に確認する。
平文で保存するツールは使用を避ける。
OSのセキュリティ機能を活用するツールに信頼を置く。
Claude Codeを推す理由もそこにある。
開発者としての信頼は、コードの質と守りの姿勢で決まる。
 あわせて読みたい【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発 →
よくある質問(FAQ)
Q1: AIエージェントにAPIキーを渡す際、なぜ環境変数では不十分なのですか?
環境変数はプロセスや子プロセスから読み取られる可能性があります。
ログへの出力やシェル履歴に残るリスクもあります。
AIエージェントは自律的にコマンドを実行するため、悪意のあるスクリプトが環境変数を外部へ送信する危険性があります。
OSのKeychainを使用すれば、特定のバイナリ以外からのアクセスを拒否できます。
Q2: 「APIがUIになる」とは、具体的にどのような変化を指しますか?
ユーザーがブラウザでボタンをクリックする代わりに、AIが指示を受けて直接APIを叩き処理を完結させる状態です。
APIの仕様そのものが、AIにとっての操作画面になります。
開発者は人間向けのドキュメントに加え、AIが理解しやすいメタデータをAPIに付与します。
Q3: ツールをアップデートするたびにセキュリティエラーが出るのはなぜですか?
モダンなCLIツールはコード署名やハッシュ値を利用してOSのアクセス権限を管理しています。
ツールをアップデートするとバイナリが書き換わり、ハッシュ値が変わるため、OSは未許可のアプリと認識してアクセスを遮断します。
harden処理を行い、新しいバイナリのハッシュ値をOSのセキュリティ設定に登録し直す必要があります。
まとめ
AIエージェントは開発スピードを向上させる。
そのスピードを維持するために、セキュリティというブレーキが機能する。
Claude Codeを使いこなし、次世代のAPI設計をリードする。
自分のマシンの中にある鍵の管理を見直す。
AIに自由を与えるために、境界線を守る。
それがエンジニアの新たな責務だ。
この記事が参考になったら、ThreadPostを試してみませんか?
投稿作成・画像生成・スケジュール管理まで、AIがサポートします。
ThreadPostをもっと知る

関連記事

【2026年版】AI活用1人SaaS開発の完全ロードマップ|5ステップで始める個人開発

【2026年版】VRAM 8GBで動かすローカルLLM構築術10選|1人SaaS開発者の実践記録

【2026年版】最強AIコーディングモデル3選|Claude Fable 5・GLM-5.2・MAI-Code徹底比較

【2026年版】ローカルAI構築ツール5選|1人開発者が教えるGemma 4の完全オフライン化

1回25ドルのトークン消費。Claude Codeのマルチエージェント化が迫る、個人開発のハイブリッド運用。

【2026年版】AIブラウザ自動化ツール4選|1人SaaS開発者が用途別に徹底比較

【2026年版】Claude Codeのセキュリティ対策12選|1人開発者が実践する防御策

【2026年版】ローカルLLM構築の6ステップ|個人GPUで自分専用AIを開発する実践ガイド
